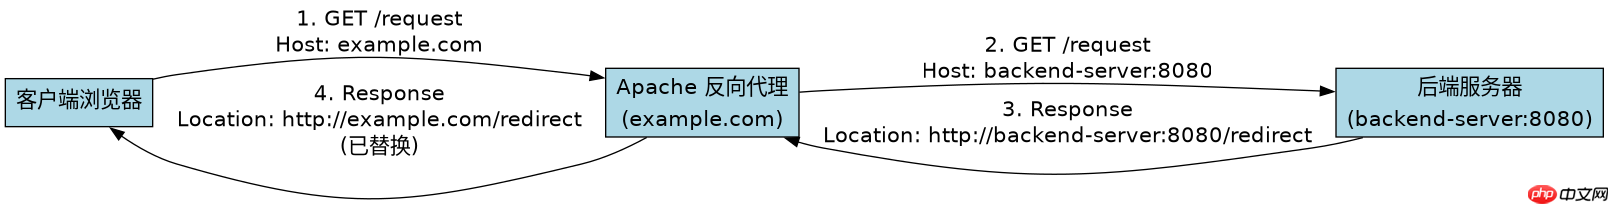
在 apache 中配置反向代理时,后端服务器返回的 http 响应头(如 location、content-location、uri)如果包含后端真实的主机名或 ip 地址,直接透传给客户端会导致后端信息泄露。要解决这个问题,必须启用并正确配置 proxypassreverse 指令。该指令的作用是在 apache 将后端的响应转发给客户端之前,扫描响应头中的指定字段,并将其中匹配的后端主机名替换为前端虚拟主机的域名,从而隐藏真实的后端架构。
如何配置 ProxyPassReverse 以替换 Location 头
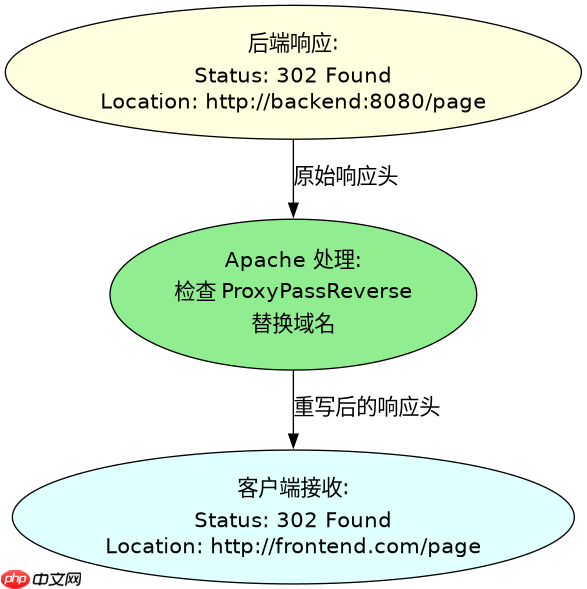
通过在后端 URL 和前端 URL 之间建立映射关系,Apache 会自动修改响应头中的 Location 字段。当后端服务器返回一个重定向状态码(如 302 Found)并在 Location 头中指向后端地址时,Apache 会将其替换为前端配置的域名。
<VirtualHost *:80>
    ServerName example.com

    # 定义反向代理规则
    ProxyPreserveHost On
    ProxyPass / http://backend-server:8080/
    ProxyPassReverse / http://backend-server:8080/

    # 确保其他模块不会干扰
    <Location />
        Require all granted
    </Location>
</VirtualHost>
在上述配置中,ProxyPass 将来自 example.com 的请求转发到 http://backend-server:8080/。当后端服务器处理请求并返回响应时,如果响应头中包含 Location: http://backend-server:8080/new-page,Apache 会在发送回客户端之前,根据 ProxyPassReverse 的定义,将其重写为 Location: http://example.com/new-page。这样客户端浏览器接收到的就是前端域名,从而避免了后端主机名的泄露。
ProxyPassReverseCookieDomain 如何处理 Set-Cookie 头
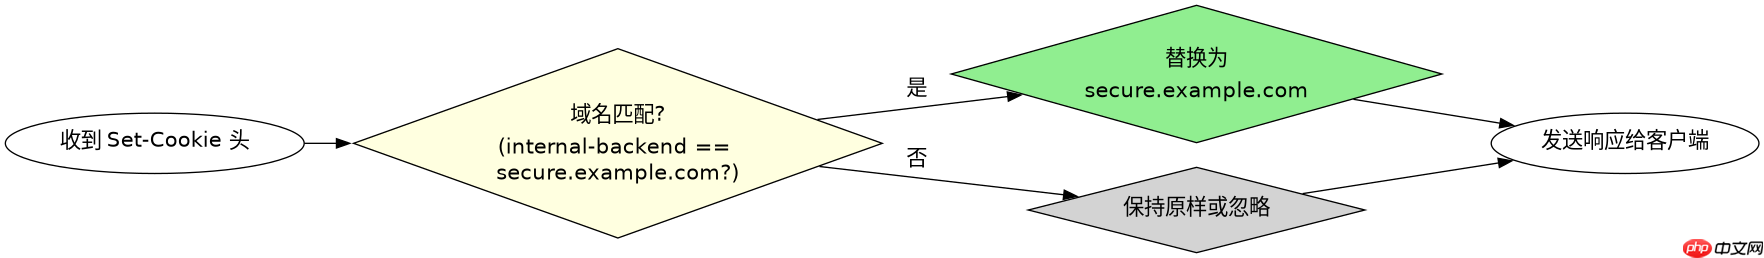
除了 Location 头,后端服务器还可能在 Set-Cookie 响应头中设置与后端主机名相关的 Cookie 域属性。如果不进行处理,客户端可能会存储带有后端域名的 Cookie,这在某些安全审计中可能被视为信息泄露。虽然 ProxyPassReverse 主要处理 URL 路径,但针对 Cookie 域名的泄露,需要使用 ProxyPassReverseCookieDomain 指令。

<VirtualHost *:80>
    ServerName secure.example.com

    ProxyPass / http://internal-backend:9090/
    ProxyPassReverse / http://internal-backend:9090/

    # 专门处理 Set-Cookie 头中的域名替换
    ProxyPassReverseCookieDomain internal-backend secure.example.com
</VirtualHost>
在这个场景中,假设后端服务器在 Set-Cookie 头中设置了 domain=internal-backend。如果没有 ProxyPassReverseCookieDomain,这个值会直接传递给客户端。启用该指令后,Apache 会扫描所有 Set-Cookie 头,将其中出现的 internal-backend 替换为 secure.example.com。这确保了客户端存储的 Cookie 域与前端访问域名一致,进一步隐藏了内部网络结构。需要注意的是,该指令仅替换域名部分,不影响 Cookie 的路径或其他属性。
ProxyPassReverse 对未明确列出的响应头是否生效
这是一个常见的误区:ProxyPassReverse 并不具备通用的“扫描并替换任意响应头内容”的能力。它只针对特定的 HTTP 响应头字段进行重写,主要包括 Location、Content-Location 和 URI。如果后端服务器在其他自定义响应头(如 X-Backend-Server 或 X-Real-IP)中暴露了真实主机名,ProxyPassReverse 不会自动处理这些字段。
例如,如果后端返回如下响应头:
X-Backend-Server: real-db-host.local
Apache 默认配置下,这个头会原样透传给客户端。要防止这类泄露,不能依赖 ProxyPassReverse,而需要使用 mod_headers 模块手动删除或修改这些头。可以通过以下配置强制移除敏感头:
<VirtualHost *:80>
    ServerName app.example.com
    ProxyPass / http://app-backend:3000/
    ProxyPassReverse / http://app-backend:3000/

    # 使用 mod_headers 移除后端标识头
    Header unset X-Backend-Server
    Header unset X-Real-IP
</VirtualHost>
这种组合策略确保了不仅标准的重定向 URL 被隐藏,而且后端可能意外泄露的其他元数据也被清除。开发者应审查后端应用的所有响应头,确认哪些包含内部信息,并分别使用 ProxyPassReverse 和 Header 指令进行防护。