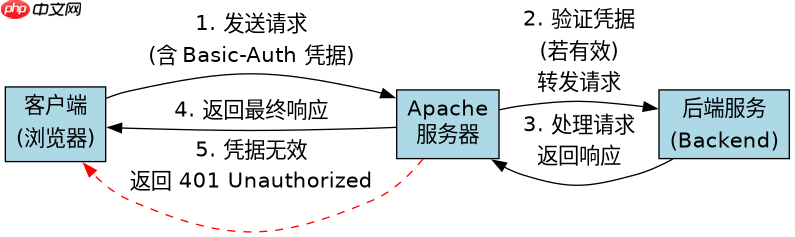
在 apache 中配置 mod_proxy 实现 basic-auth 鉴权代理,核心做法是在反向代理指令前插入 proxypass 和 proxypassreverse,并在对应的 <location></location> 或 <virtualhost></virtualhost> 容器中配置 authtype basic、authname、authuserfile 以及 require valid-user。这样做会让 apache 在将请求转发给后端服务之前拦截并验证客户端提供的凭据,只有验证通过才会放行请求,从而保护后端的 api 或服务接口。
如何配置 Apache 的虚拟主机以启用 Basic-Auth 代理
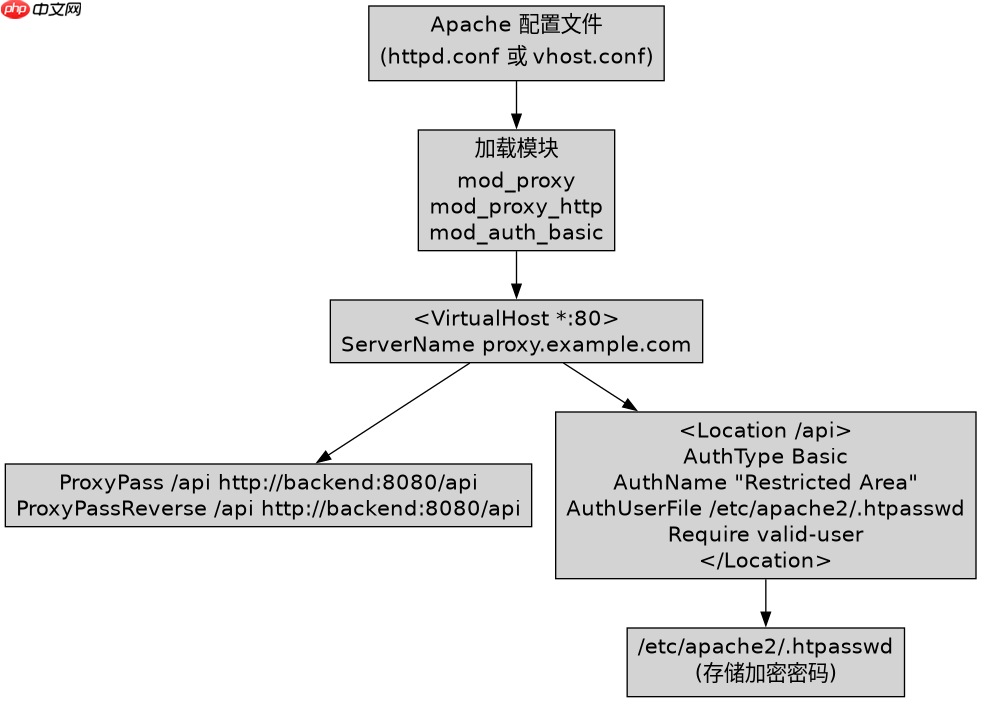
要启用 Basic-Auth 代理,需要在 Apache 的配置文件中定义一个虚拟主机,并确保加载了必要的模块,如 mod_proxy、mod_proxy_http、mod_authn_core 和 mod_auth_basic。接着,使用 ProxyPass 指令将特定路径映射到后端服务地址,并使用 ProxyPassReverse 修正响应头中的 Location 字段。最后,在该路径下配置认证信息,指定用户密码文件的位置和认证 realm。
<VirtualHost *:80>
    ServerName proxy.example.com

    # 启用代理模块
    ProxyRequests Off
    <Proxy *>
        Require all granted
    </Proxy>

    # 配置反向代理
    ProxyPreserveHost On
    ProxyPass /api http://backend-service:8080/api
    ProxyPassReverse /api http://backend-service:8080/api

    # 配置 Basic-Auth
    <Location /api>
        AuthType Basic
        AuthName "Restricted Area"
        AuthUserFile /etc/apache2/.htpasswd
        Require valid-user
    </Location>
</VirtualHost>上述配置中,ProxyPass 将 /api 路径的请求转发到 http://backend-service:8080/api。<location></location> 块定义了该路径下的访问控制,要求用户提供有效的用户名和密码。密码文件 /etc/apache2/.htpasswd 需要预先创建,可以使用 htpasswd 工具生成。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
如何处理后端服务返回的 401 状态码与代理缓存冲突
当后端服务返回 401 Unauthorized 时,Apache 作为代理可能会直接透传该错误,或者如果启用了缓存,可能会缓存错误的响应。为了避免这种情况,需要确保 Apache 不缓存受认证保护的响应,并且正确处理后端的认证挑战。可以通过设置 NoCache 或调整缓存策略来解决。

# 禁用对受保护路径的缓存
<Location /api>
    Header set Cache-Control "no-store, no-cache, must-revalidate, post-check=0, pre-check=0"
    Header set Pragma "no-cache"
    ExpiresActive Off
</Location>
在上面的代码片段中,通过设置 HTTP 响应头来禁止浏览器和中间代理缓存受保护的资源。这确保了每次请求都会经过 Apache 的认证检查,而不是直接使用缓存的错误响应。此外,如果后端服务本身也实现了 Basic-Auth,Apache 可以配置为传递用户的凭据到后端,但这通常不是推荐的做法,因为会增加安全风险。更常见的做法是让 Apache 处理认证,后端服务信任来自 Apache 的请求。
基于程序中某个输入、条件或结果的具体问题:当用户输入错误的密码时,Apache 会返回什么?
当用户输入错误的密码时,Apache 会返回 401 Unauthorized 状态码,并在响应头中包含 WWW-Authenticate 字段,提示客户端重新提供凭据。浏览器通常会弹出一个登录对话框,要求用户重新输入用户名和密码。如果用户连续多次输入错误密码,Apache 不会自动锁定账户,除非配置了额外的安全模块如 mod_security 或 fail2ban。