








php 8.6渲染用户markdown时,可使用league commonmark,并显式配置原始html、危险链接和嵌套层级。建议使用已包含安全修复的2.10.7或更新兼容版,先执行composer require league/commonmark:^2.10.7及check-platform-reqs;下面只启用基础commonmark转换器。
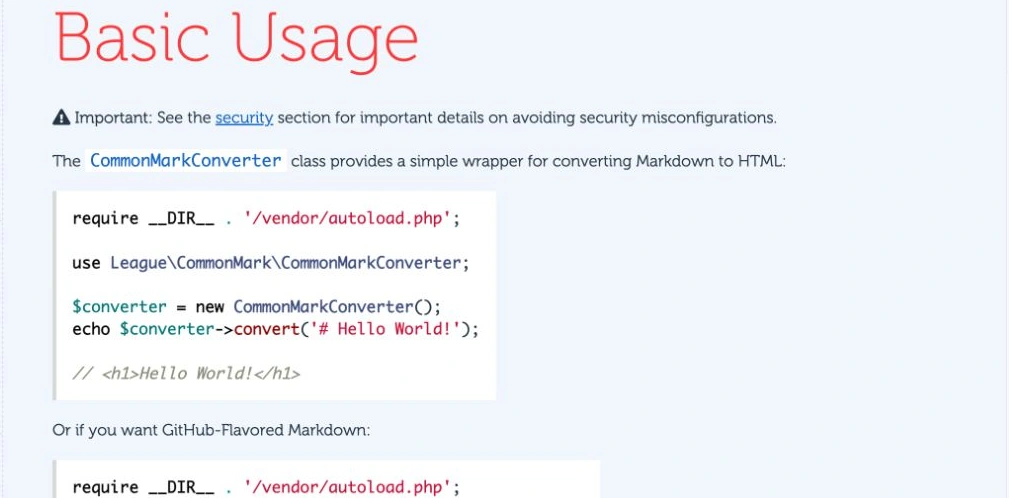
CommonMark官方文档中的Basic Usage
限制输入并关闭原始HTML直通
<?php
require __DIR__.'/vendor/autoload.php';
use League\CommonMark\CommonMarkConverter;
$markdown=$_POST['markdown']??'';
if (!is_string($markdown) || strlen($markdown)>65536
    || !mb_check_encoding($markdown,'UTF-8')) {
    http_response_code(400);exit('文本无效');
}
$converter=new CommonMarkConverter([
    'html_input'=>'escape','allow_unsafe_links'=>false,
    'max_nesting_level'=>30,'max_delimiters_per_line'=>1000,
]);
$result=$converter->convert($markdown);
header('Content-Type: text/html; charset=utf-8');
header('X-Content-Type-Options: nosniff');
echo $result->getContent();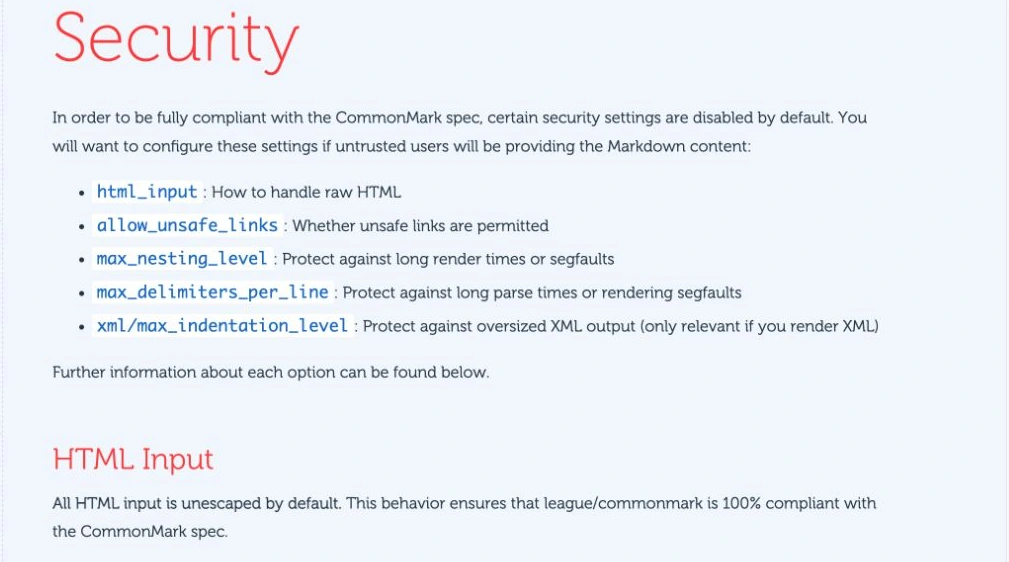
CommonMark官方文档中的Security
确认配置后的实际行为
提交包含原始script标签的Markdown时,标签应显示为转义后的文本,而不是可执行元素;普通标题、列表和强调仍按Markdown语法渲染。危险协议过滤与HTML处理是两个设置,不能只关闭其中一个就认为覆盖了全部输入。

扩展与外部资源另行管理
示例需要mbstring扩展。配置不会禁止所有外部图片或普通HTTPS链接;有隐私、来源或资源加载限制的网站还应采取自己的资源策略。加入Attributes、Embed等扩展会改变可产生的HTML范围,应单独审核扩展配置与安全版本,不直接沿用基础转换器的结论。




















