








php 8.6可使用phpseclib 3的sftp类下载远端固定文件,在登录前将服务器返回的公钥与受信任渠道保存的主机公钥逐字比较,再以回调限制实际接收字节。这里比较的是完整ssh公钥,不是md5或sha1指纹;先执行composer require phpseclib/phpseclib:^3并核对实际php 8.6平台要求。
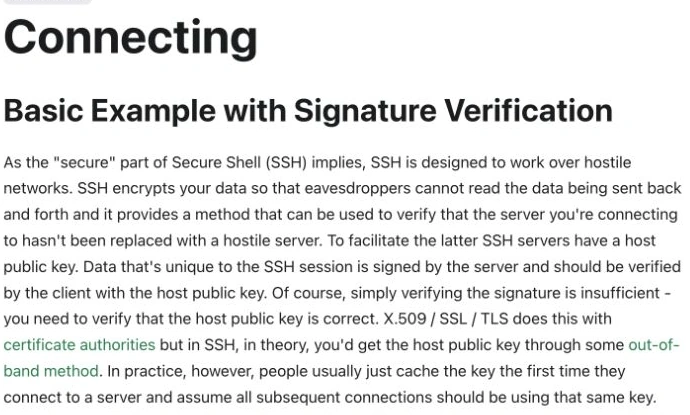
phpseclib官方文档中的Connecting
固定服务器、主机公钥和远端路径
<?php
require __DIR__.'/vendor/autoload.php';
use phpseclib3\Net\SFTP;
$expected=file_get_contents('/srv/app-private/sftp-hostkey.txt');
$user=getenv('SFTP_USER');$password=getenv('SFTP_PASSWORD');
if (!is_string($expected) || trim($expected)==='' || !$user || !$password) {
    throw new RuntimeException('连接配置缺失');
}
$sftp=new SFTP('sftp.example.com',22,10);
$actual=$sftp->getServerPublicHostKey();
if (!is_string($actual) || !hash_equals(trim($expected),trim($actual))) {
    throw new RuntimeException('主机公钥不匹配');
}
if (!$sftp->login($user,$password)) throw new RuntimeException('SFTP认证失败');
$tmp=tempnam('/srv/app-private','sftp-');
if ($tmp===false) throw new RuntimeException('无法创建临时文件');
$out=fopen($tmp,'wb');$bytes=0;$success=false;
try {
    if ($out===false) throw new RuntimeException('本地文件打不开');
    $ok=$sftp->get('/exports/report.csv',function(string $chunk)use($out,&$bytes){
        $bytes+=strlen($chunk);
        if ($bytes>10485760) throw new RuntimeException('超过10MiB');
        for($n=0;$n<strlen($chunk);){
            $w=fwrite($out,substr($chunk,$n));
            if ($w===false || $w===0) throw new RuntimeException('本地写入失败');
            $n+=$w;
        }
    });
    if ($ok!==true || !fflush($out)) throw new RuntimeException('下载未完成');
    fclose($out);$out=false;
    if (!rename($tmp,'/srv/app-private/report.csv')) throw new RuntimeException('替换失败');
    $success=true;
} finally { if(is_resource($out))fclose($out);if(!$success&&is_file($tmp))unlink($tmp); }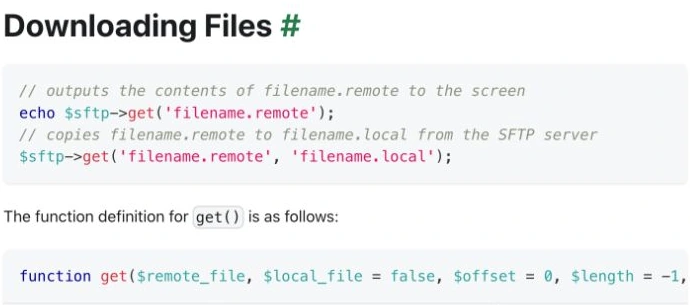
phpseclib官方文档中的SFTP文档中的Downloading Files
提前准备受信任的主机公钥
主机公钥文件应由管理员通过独立可信渠道取得并控制写权限,不能首次连接时自动信任。主机换钥时核实变更后更新该文件;不匹配时停止,不关闭检查。示例要求私有目录已存在,临时文件与目标在同一文件系统,服务器仅开放必要的只读目录权限。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
下载完成仍要验证业务文件
实际传输按回调累计,不能只相信远端声明的文件大小。成功只表示SFTP传输和本地替换结束,CSV字段与编码仍需后续解析;回调异常保留原目标文件,删除本次未完成的临时副本。主机公钥比较、用户认证、文件内容校验分别处理,不互相替代。




















