








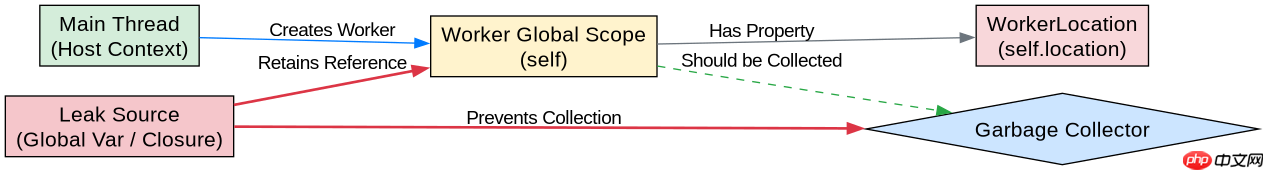
检测 workerlocation 泄漏的核心在于确认全局 self 对象是否被意外保留,因为 workerlocation 是 self 的属性。排查时,应通过 chrome devtools 的 memory 面板录制 heap snapshot,并重点检查 window 或 workerglobalscope 实例是否未被垃圾回收。如果 self.location 所在的上下文依然存在,说明有强引用阻止了释放。
如何通过 Heap Snapshot 定位残留的 Worker 上下文
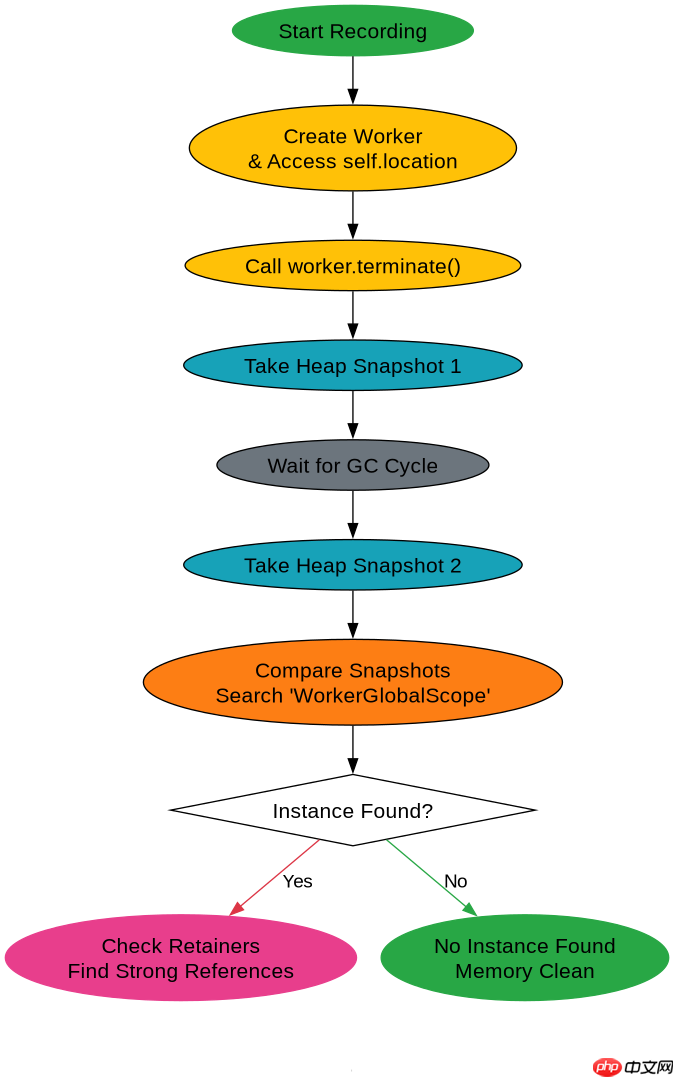
在 Chrome DevTools 中,可以通过对比两次堆快照来定位泄漏。首先确保 Worker 脚本已终止,然后获取当前堆快照。在搜索栏中输入 WorkerGlobalScope 或 self,查看是否存在未被清理的实例。如果存在,展开该实例查看其 Retainers(保留路径),找出是谁持有对 self 的引用。通常泄漏源是未清理的全局变量、闭包或未注销的事件监听器。
如何验证 Worker 终止后 location 属性是否消失
为了验证 Worker 是否正确释放,可以在主线程中启动一个 Worker,执行一段包含 self.location 访问的代码,然后调用 worker.terminate()。接着再次拍摄堆快照。如果 WorkerLocation 及其所属的 WorkerGlobalScope 仍然存在于内存中,则证明发生了泄漏。此时需要检查代码中是否有异步回调或定时器仍在引用 Worker 内部的作用域。

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
立即学习“Java免费学习笔记(深入)”;
基于 self.location 访问的具体问题与修复
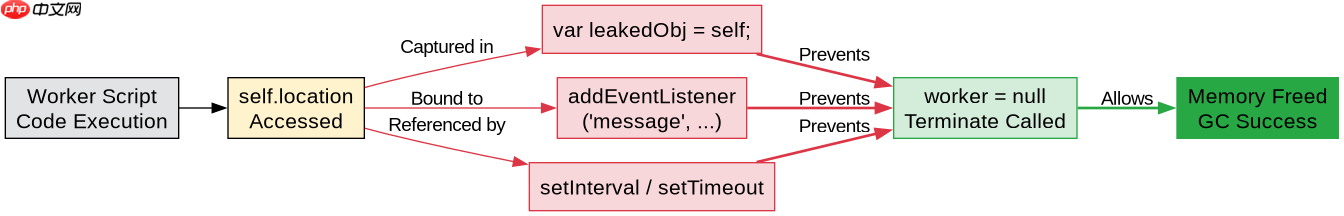
当我们在 Worker 中直接访问 self.location 时,如果 Worker 没有被正确终止,这个属性会一直驻留在内存中。一个简单的修复方案是在 Worker 脚本结束时显式地断开所有可能的引用,或者在主线程中确保在不再需要 Worker 时立即调用 terminate() 并清除相关变量。例如,将 Worker 引用设置为 null 可以帮助 GC 更快回收。

















