








理解 npm 依赖版本范围符号的核心在于掌握语义化版本(semver)的三段式结构,即主版本号、次版本号和修订号。npm 通过尖括号、波浪号、连字符和星号等符号来定义允许安装的版本区间,其中 `^` 表示兼容同主版本的更新,`~` 表示兼容同次版本的更新,而 `*` 或空值则匹配任意版本。开发者在配置 `package.json` 时,应根据对稳定性的要求选择合适的范围,以避免意外引入破坏性更新。
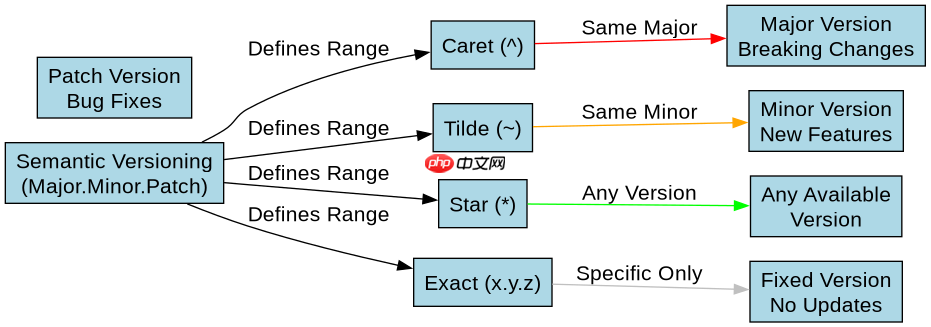
caret (^) 符号如何确定兼容范围
当使用 `^` 符号时,npm 允许安装与指定版本具有相同主版本号的最高次版本和修订号。这意味着如果主版本号大于 0,它通常被视为不稳定版本,此时 `^` 的行为会有所不同。对于常见的 `1.x.x` 及以上版本,`^1.2.3` 会匹配从 `1.2.3` 到 `1.999.999` 之间的所有版本,但不包括 `2.0.0`。这种策略旨在平衡新功能获取与 API 稳定性,是大多数生产环境库的首选方式。
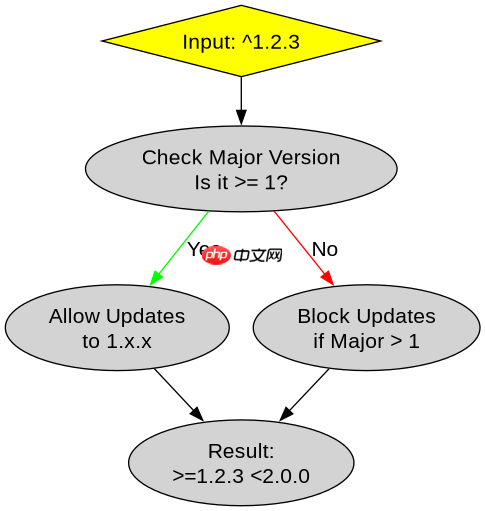
{
  "dependencies": {
    "lodash": "^4.17.21"
  }
}
上述配置中,`lodash` 的版本范围被定义为 `>=4.17.21
立即学习“Java免费学习笔记(深入)”;

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
tilde (~) 符号的更新限制机制
`~` 符号提供了比 `^` 更严格的版本控制,它仅允许更新修订号,而保持主版本号和次版本号不变。例如,`~1.2.3` 等价于 `>=1.2.3
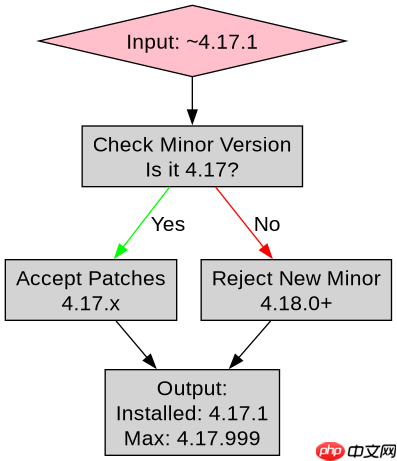
{
  "dependencies": {
    "express": "~4.17.1"
  }
}
在此配置下,`express` 只能安装 `4.17.x` 系列的版本。如果 `express` 发布了 `4.18.0`,即使它是一个稳定的次要更新,也不会被 `~4.17.1` 的范围所捕获。开发者必须手动更新 `package.json` 中的版本号才能获取 `4.18.0` 或更高次版本的特性。这种机制确保了依赖项的次级接口保持稳定,适合对特定功能集有强依赖的应用场景。
基于 package-lock.json 中具体输入的条件结果分析
在实际项目中,`package-lock.json` 文件记录了依赖树的精确状态,其中的 `version` 字段反映了实际安装的版本,而 `requires` 字段展示了子依赖的版本范围约束。当某个依赖项在其 `package.json` 中使用了 `*` 或空字符串作为版本范围时,npm 会将其解析为 `>=0.0.0`,从而匹配任意版本。这种宽松的配置可能导致依赖树中出现不可预测的版本组合,特别是在大型项目中,多个依赖项可能请求同一库的不同版本,引发重复安装或冲突。
例如,若一个依赖项声明了 `"utils": "*"`,而在 `package-lock.json` 中实际解析为 `1.5.0`,则该依赖项将始终获取最新的 `1.x.x` 版本,直到下一个主版本发布。这种行为在开发环境中可能便于快速迭代,但在生产环境中应尽量避免,因为它破坏了版本锁定的初衷。开发者应检查 `package-lock.json` 中是否存在此类宽泛范围,并考虑将其替换为具体的 `^` 或 `~` 范围,以确保构建的可重现性。


















