








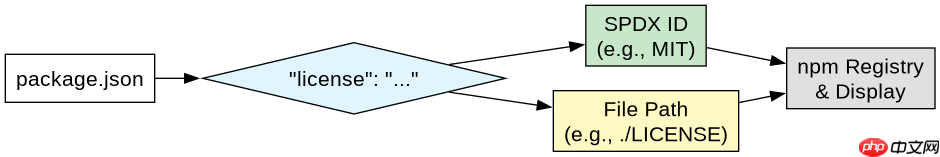
在 package.json 中配置许可证,只需添加一个 license 字段并填入对应的 spdx 标识符。推荐使用标准的许可证字符串(如 mit),这样工具能自动识别你的授权条款;如果是自定义协议,则需指向具体的文件路径。配置完成后,发布到 npm 仓库时,该信息会直接展示在包详情页。
如何指定标准开源许可证类型
对于大多数项目,直接使用 SPDX 表达式是最简单且规范的做法。你只需要在 package.json 的根层级添加 "license": "MIT" 这样的键值对即可。npm 官方支持数百种常见的开源许可证,包括 Apache-2.0、GPL-3.0 等。使用标准标识符的好处是,依赖分析工具和包管理平台能够准确解析你的许可意图,避免歧义。如果项目包含多个许可证,可以使用数组格式或逻辑运算符组合,但单一标准许可证最为常见。
{
  "name": "my-package",
  "version": "1.0.0",
  "description": "A sample package",
  "main": "index.js",
  "license": "MIT"
}
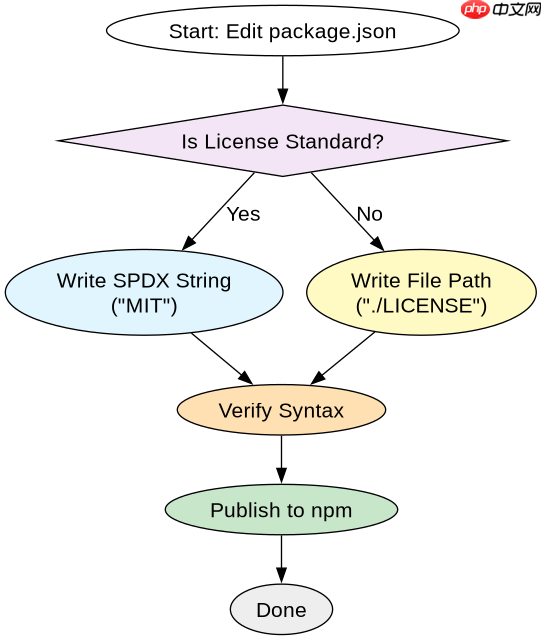
上述代码展示了最基础的配置结构。当运行 npm publish 时,npm 会验证这个字段。如果使用的是非标准许可证名称,建议同时提供许可证文本文件。对于简单的 MIT 或 Apache 协议,仅填写字符串通常足够,因为社区有共识。若需要更复杂的授权说明,或者内部使用的私有协议,则应转向文件引用方式。
立即学习“Java免费学习笔记(深入)”;

使用 extruct 从原始 HTML 中提取机器可读的元数据,以便代理可以在不依赖脆弱的全页解析的情况下对页面进行分类、去重或丰富。它最适合元数据采集工作流,而不适用于爬取整个网站或渲染 JavaScript 密集型页面。
如何引用自定义或本地许可证文件
当你的项目使用非标准许可证,或者希望将许可证文本独立管理时,可以将 license 字段的值设置为指向本地文件的路径。例如,如果你在项目根目录有一个名为 LICENSE.txt 的文件,你可以配置为 "license": "./LICENSE.txt"。这种方式允许你保留完整的法律文本,而不仅仅是一个简短的标题。npm 在安装或查看包信息时,会尝试读取该文件内容以展示给用户。确保文件路径正确且相对于 package.json 的位置有效,否则可能导致发布失败或信息缺失。
{
  "name": "custom-license-pkg",
  "version": "1.0.0",
  "license": "./LICENSE.md"
}
这种配置方式特别适用于企业内部分发或具有特殊条款的项目。需要注意的是,虽然路径可以是相对路径,但最好保持简洁,避免深层嵌套导致的路径错误。此外,如果使用 Git 进行版本控制,务必确保许可证文件也被提交,以便其他开发者或 CI/CD 流程能获取到它。相比纯字符串,文件引用提供了更大的灵活性,但也增加了维护成本,需确保文件内容与当前法律要求一致。
缺少 license 字段时 npm 的行为表现
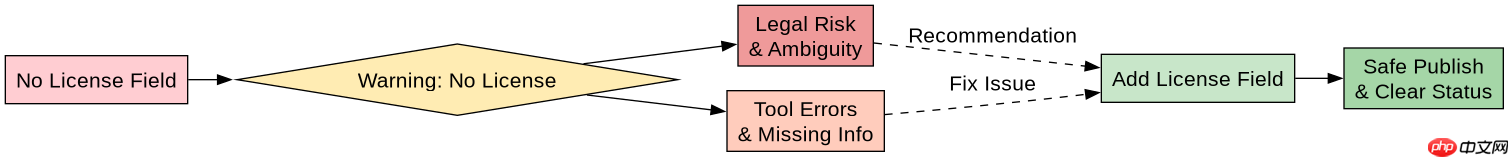
如果在 package.json 中完全省略 license 字段,npm 不会阻止包的发布,但该包在 npm 网站和客户端工具中将显示为“未指定许可证”或类似状态。这意味着使用者在法律上处于灰色地带,默认情况下他们无权复制、修改或分发你的代码,除非获得明确授权。为了规避法律风险,强烈建议始终显式声明许可证。即使你不想开源,也可以使用私有标记或内部协议名称。不声明许可证会导致依赖扫描工具报错,影响项目的专业性和可维护性。因此,配置 license 不仅是技术操作,更是法律合规的必要步骤。
















