








在 spring boot 3 中,防范 sql 注入的最佳实践是彻底放弃自定义过滤器,转而使用 mybatis-plus 提供的内置安全机制。具体做法是在 application.yml 配置文件中开启 blockattacksqlinjection 选项,并配合使用参数化查询(如 #{})而非字符串拼接。这样框架会在执行前自动拦截包含恶意关键字的 sql 语句,直接返回错误或拒绝执行,从而从根源上杜绝注入风险。

如何启用内置的 SQL 注入拦截功能
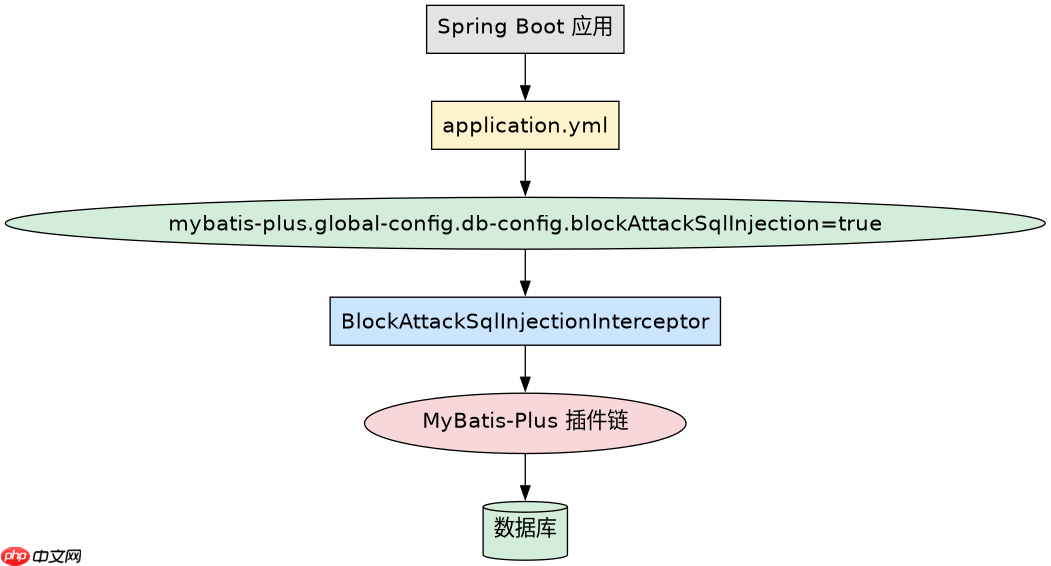
要启用该功能,只需在配置文件中进行简单设置即可生效。MyBatis-Plus 默认关闭此检查以兼容旧版本或特殊场景,但在新项目中建议强制开启。配置项位于 mybatis-plus.global-config.db-config 路径下,将 blockAttackSqlInjection 设为 true。一旦启用,任何尝试通过 URL 参数或表单提交注入 SQL 关键字(如 OR 1=1、UNION SELECT)的行为都会被拦截器捕获,并抛出 BadSqlGrammarException 异常。
mybatis-plus:
  global-config:
    db-config:
      blockAttackSqlInjection: true
上述配置生效后,当用户输入包含 SQL 语法的参数时,系统会自动阻断请求。开发者无需编写额外的 Java 代码来处理过滤逻辑,所有安全检查由框架底层完成。这种配置方式不仅减少了代码量,还避免了因正则表达式不完善导致的漏报问题。对于需要严格安全合规的项目,这是最推荐的标准化方案。
为什么不再推荐使用自定义过滤器
过去常见的做法是编写一个 Filter 或 Interceptor 来扫描请求参数中的敏感字符。但在 Spring Boot 3 和现代开发模式下,这种做法存在明显缺陷。首先,自定义正则难以覆盖所有 SQL 注入变种,容易误杀正常业务数据(如包含特殊符号的用户名)。其次,过滤器通常作用于 Web 层,无法保护非 Web 接口(如 RPC 调用或内部方法调用)的安全。最后,维护成本高且与数据库驱动层的预编译机制重复,造成性能浪费。

// 不推荐:手动实现过滤器示例
public class SqlInjectFilter implements Filter {
    public void doFilter(ServletRequest req, ServletResponse res, FilterChain chain) {
        HttpServletRequest request = (HttpServletRequest) req;
        String param = request.getParameter("username");
        if (param != null && param.matches(".*['";\].*")) {
            throw new SecurityException("SQL Injection detected");
        }
        chain.doFilter(req, res);
    }
}
相比之下,MyBatis-Plus 的内置拦截器直接作用于 SQL 解析阶段,能够识别更复杂的语法结构。它利用 ANTLR 等工具对 SQL AST(抽象语法树)进行分析,比简单的字符串匹配准确得多。因此,在现代架构中,应优先依赖框架提供的原生能力,而不是自行造轮子。这符合“约定优于配置”的原则,也降低了团队的技术债务。
参数化查询与内置拦截器的协同作用
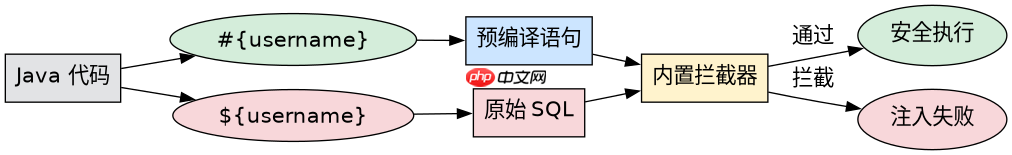
即使启用了内置拦截器,开发者仍需确保代码中使用的是参数化查询。MyBatis-Plus 的 #{} 语法会自动生成预编译语句,而 ${} 则是字符串拼接,存在注入风险。内置拦截器主要作为第二道防线,防止绕过 ORM 层直接执行的原始 SQL。两者结合使用时,#{} 负责保证类型安全和预编译,拦截器负责兜底检测非法 SQL 结构。例如,在使用 QueryWrapper 构建条件时,始终使用 eq() 等方法传入参数,避免手动拼接 SQL 字符串。
若必须使用动态 SQL,应通过 ScriptingLanguage 接口进行规范化管理。同时,建议在单元测试中模拟注入攻击场景,验证拦截器是否正常工作。通过这种方式,可以构建起多层防御体系,既保证了开发效率,又提升了系统的安全性。记住,安全不是单一组件的责任,而是从配置到编码的全流程控制。


















