








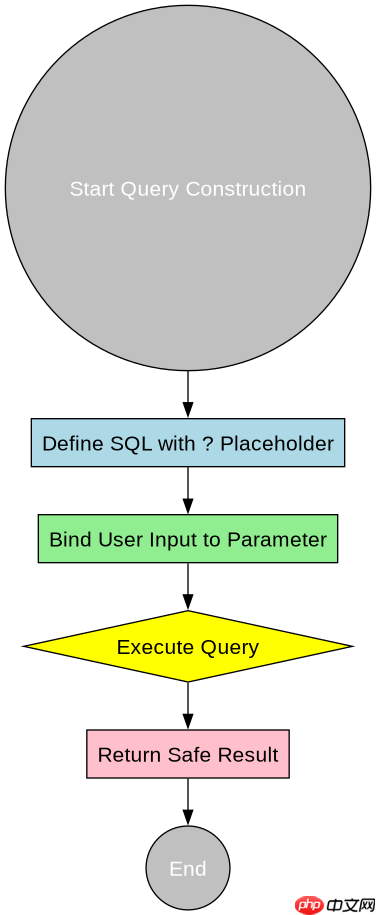
使用参数化查询(prepared statements)是防止sql注入的唯一可靠方法,核心在于将sql逻辑与数据分离。在动态构建where条件时,应预先定义包含占位符的sql模板,并将用户输入作为独立参数传入执行函数,严禁直接拼接字符串。这样数据库驱动会确保所有输入都被视为纯文本数据,从而彻底阻断恶意代码的执行。

如何安全地处理单个动态过滤条件
对于单一条件的动态查询,只需在SQL语句中使用占位符,并在执行时绑定具体值即可。以Python的sqlite3为例,通过`?`占位符传递参数,无论输入内容多么复杂,都会被安全转义。例如,当需要根据用户名搜索时,将变量放入元组中传给`execute`方法,数据库会自动处理引号和特殊字符,确保查询结果准确且安全。
import sqlite3

conn = sqlite3.connect('example.db')
cursor = conn.cursor()

# 假设这是用户输入的用户名
user_input = "admin' OR '1'='1"

# 使用占位符 ? 进行参数化查询
query = "SELECT * FROM users WHERE username = ?"
cursor.execute(query, (user_input,))

results = cursor.fetchall()
print(f"Found {len(results)} results")
# 输出: Found 0 results (假设没有该用户)
# 即使输入包含SQL片段,也不会被解析为命令
如何组合多个可选的动态WHERE条件
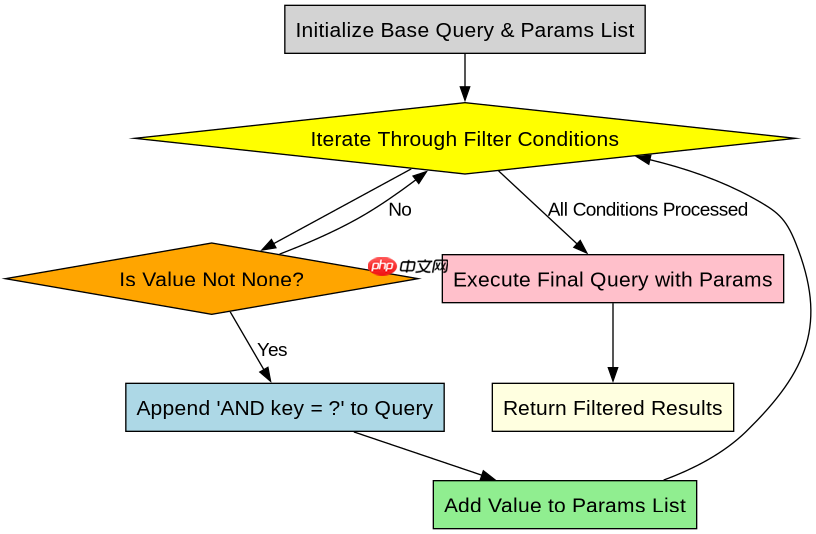
当需要支持多个可选的过滤条件时,应动态生成占位符列表并维护对应的参数元组。这种方法避免了字符串拼接带来的注入风险,同时保持了查询的灵活性。通过遍历条件字典,构建SQL片段和参数列表,最后统一执行,可以确保每个条件都经过安全的参数化处理,适用于复杂的搜索场景。
import sqlite3

conn = sqlite3.connect('example.db')
cursor = conn.cursor()

# 模拟动态条件:可能为空,也可能有值
filters = {
    "age": 25,
    "city": None,
    "status": "active"
}

base_query = "SELECT * FROM users WHERE 1=1"
params = []

for key, value in filters.items():
    if value is not None:
        base_query += f" AND {key} = ?"
        params.append(value)

# 执行动态构建但参数化的查询
cursor.execute(base_query, tuple(params))
results = cursor.fetchall()
print(f"Filtered results: {len(results)}")
# 只有 age 和 status 被应用,city 被忽略
# 所有值均通过 ? 占位符安全传入
当动态条件涉及IN子句时如何处理
在处理`IN`子句等需要多个值的动态条件时,不能直接将列表转换为字符串拼接,而应为列表中的每个元素生成独立的占位符。例如,若要根据ID列表筛选,需根据列表长度生成逗号分隔的`?`序列,并将列表展开为参数。这种处理方式确保了即使列表中包含恶意字符,也仅被视为数据而非SQL语法的一部分,从而维持查询的安全性。

















