








export_excel() 遇到批量参数时如何防止注入
使用预编译语句(prepared statements)并绑定变量是防止 sql 注入的根本方法。在实现批量导出功能时,应确保所有用户输入的查询条件都通过占位符传递给数据库驱动,而不是直接拼接到 sql 字符串中。这样即使输入包含恶意字符,数据库也会将其视为纯数据而非可执行代码。

不同语言框架下的具体实现对比
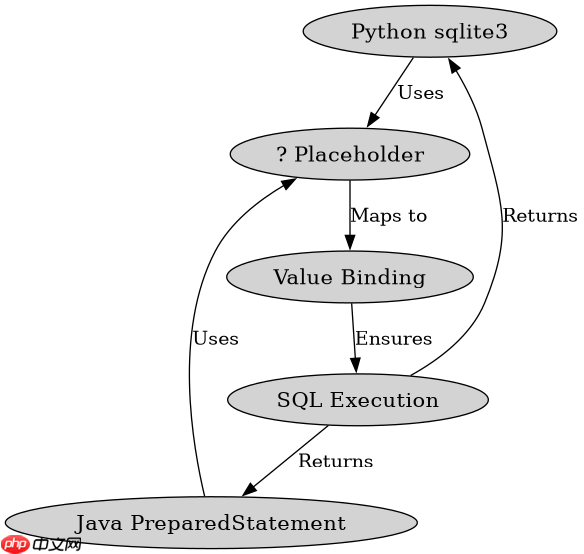
Python 的 sqlite3 和 Java 的 PreparedStatement 均通过参数化查询机制隔离了代码与数据。开发者只需将输入值作为元组或列表传入执行函数,底层驱动会自动处理转义和类型转换,从而彻底阻断注入路径。

import sqlite3

def export_data_safe(conn, filters):
    # 假设 filters 是一个字典 {'name': 'Alice', 'age': 30}
    conditions = []
    values = []
    for key, value in filters.items():
        conditions.append(f"{key} = ?")
        values.append(value)

    sql = f"SELECT * FROM users WHERE {' AND '.join(conditions)}"
    cursor = conn.execute(sql, tuple(values))
    return cursor.fetchall()

# 模拟恶意输入
malicious_input = {"name": "'; DROP TABLE users; --", "age": 30}
# 实际执行时,'DROP TABLE' 会被当作普通字符串搜索,不会执行
基于程序中某个输入、条件或结果的具体问题
当批量导出的输入参数为空列表或未提供过滤条件时,程序应默认返回全量数据或抛出明确错误,而不是生成无意义的空查询。在上述 Python 示例中,如果 filters 为空,conditions 列表将为空,导致生成的 SQL 为 SELECT * FROM users WHERE ,这会引发语法错误。因此,必须在构建 SQL 前检查输入有效性,若无需过滤则直接执行不带 WHERE 子句的查询,确保逻辑健壮性。


















