








navicat连接远程docker数据库的核心在于正确映射容器的端口到宿主机,并在navicat中指定宿主机的ip和映射后的端口。你需要确保docker容器启动时使用了-p参数将内部端口(如mysql的3306)暴露给外部,同时检查服务器防火墙是否放行了该端口。配置时,在navicat新建连接,主机填写服务器公网ip,端口填写映射后的端口号,并务必勾选“allow remote connections”或设置用户权限以允许非本地访问。

Docker容器端口映射与网络配置
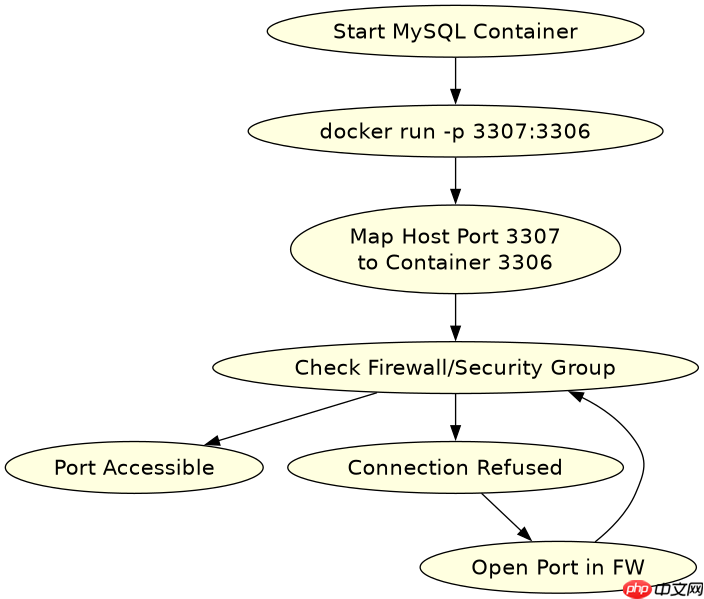
要让Navicat能访问Docker内的数据库,必须通过端口映射将容器服务暴露出来。使用docker run命令时,-p参数是关键,它将宿主机的一个端口转发到容器的内部端口。例如,运行MySQL容器时,可以使用-p 3307:3306,这样外部访问宿主机的3307端口就会进入容器的3306端口。此外,如果使用的是Docker Compose,需要在ports字段中定义相同的映射关系。这一步解决了网络可达性的基础问题,确保数据包能从服务器到达容器。
docker run -d --name my-mysql
-e MYSQL_ROOT_PASSWORD=123456
-p 3307:3306
mysql:latest
上述命令启动了一个名为my-mysql的MySQL容器,并将宿主机的3307端口映射到容器的3306端口。执行后,可以通过telnet或nc命令测试服务器3307端口是否开放。如果测试不通,需检查云服务器安全组或iptables规则。此配置仅解决网络层连通性,后续还需处理数据库用户的访问权限。

Drizzle ORM 是一个轻量级的 TypeScript ORM,提供类型安全的 SQL 模式声明、关系型和类 SQL 查询构建器,以及自动生成迁移。其压缩后仅 7.4kb,且无依赖项,支持 PostgreSQL、MySQL 和 SQLite,包括 Neon、Turso 和 Cloudflare D1 等无服务器数据库。
Navicat连接参数与用户权限设置
在Navicat客户端中建立连接时,需要准确填写主机地址、端口以及具有远程访问权限的用户名。主机地址应填服务器的公网IP或内网IP(取决于网络环境),端口填刚才映射的宿主机端口(如3307)。对于MySQL数据库,默认root用户可能只允许localhost登录,因此需要创建一个新的用户或修改root用户权限,允许其从任意主机(%)或特定IP连接。在数据库中执行GRANT语句即可实现这一配置,这是连接成功的关键认证步骤。

CREATE USER 'navicat_user'@'%' IDENTIFIED BY 'password';
GRANT ALL PRIVILEGES ON *.* TO 'navicat_user'@'%';
FLUSH PRIVILEGES;
这段SQL代码创建了一个新用户navicat_user,密码为password,并授予其所有数据库的完全权限,允许从任何IP地址(%)连接。执行FLUSH PRIVILEGES刷新权限表后,Navicat即可使用该账号进行连接。若使用root用户,需确保mysql.user表中root的host列为%而非localhost。连接测试时,若提示Access denied,请重点检查用户名、密码及Host权限配置;若提示Connection timed out,则回头检查Docker端口映射和服务器防火墙。
基于SSL加密连接的额外配置问题
当服务器要求强制使用SSL连接时,Navicat连接会因证书验证失败而中断。此时需要在Navicat的连接属性中关闭SSL或使用自定义证书。具体做法是在新建连接的“SSH”或“SSL”选项卡中,将SSL模式设置为“Disabled”或提供正确的CA证书文件。如果数据库容器未配置SSL,强行开启会导致握手错误。建议在测试阶段先关闭SSL以确保连通性,生产环境中再根据安全需求配置有效的TLS证书。这一细节常被忽略,导致明明端口和权限都正确却无法连接的情况。

















