








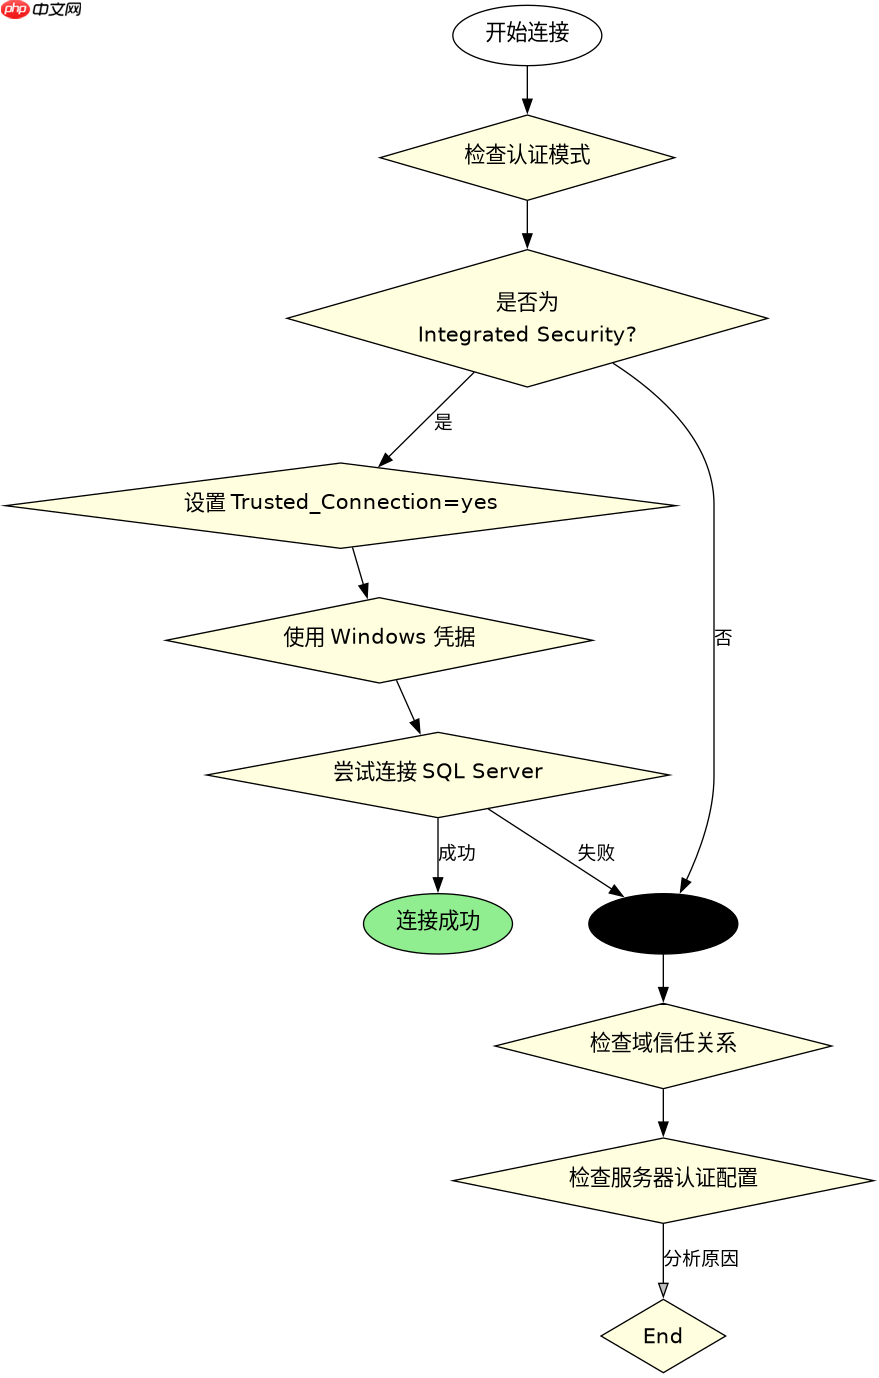
在navicat中连接sql server时,使用windows身份验证需要确保客户端与服务器处于同一域或信任关系下,并在连接属性中勾选“integrated security”选项。具体做法是新建连接时选择sql server类型,填写服务器地址后,在“authentication”标签页中将认证方式切换为“integrated security”,此时用户名和密码框将变为灰色不可编辑状态,表示已启用当前操作系统的登录凭据进行验证。

如何配置Navicat以支持集成安全认证
要配置Navicat支持集成安全认证,关键在于正确设置连接属性中的认证模式。用户需要在连接对话框中找到“Authentication”部分,并将下拉菜单从默认的“Standard”改为“Integrated Security”。这一操作会通知驱动程序忽略手动输入的用户名和密码,转而使用Windows当前的登录会话令牌。如果服务器配置了只允许混合模式或仅SQL Server身份验证,此步骤将导致连接失败,因此需确认服务器端已启用Windows身份验证模式。
import pyodbc

# 构建连接字符串,使用Trusted_Connection=yes启用Windows身份验证
conn_str = (
    'DRIVER={ODBC Driver 17 for SQL Server};'
    'SERVER=your_server_name;'
    'DATABASE=your_database_name;'
    'Trusted_Connection=yes;'
)

try:
    # 尝试建立连接
    connection = pyodbc.connect(conn_str)
    print("Connection successful using Windows Authentication")
    connection.close()
except Exception as e:
    print(f"Connection failed: {e}")
上述Python代码展示了如何通过pyodbc库实现相同的Windows身份验证逻辑。关键参数是Trusted_Connection=yes,它等效于Navicat中的“Integrated Security”选项。运行该脚本时,程序会使用当前Windows用户的凭据尝试连接指定的SQL Server实例。若连接成功,控制台将输出成功消息;若失败,则抛出异常并显示错误详情,这有助于排查权限或网络问题。
为什么有时Windows身份验证会连接失败
Windows身份验证连接失败通常由几个常见原因引起:一是客户端与SQL Server不在同一域或可信域中,导致Kerberos票据无法验证;二是SQL Server服务账户权限不足,未能正确映射到数据库用户;三是防火墙阻止了特定的端口或协议,如UDP 53用于Kerberos解析。此外,如果服务器配置为仅允许SQL Server身份验证,任何尝试使用Windows凭据的连接都会被拒绝。

Navicat Premium 17.1 Windows x64 历史系列获取入口。该系列扩展 Garnet、PolarDB 等连接支持,并增强可视化查询解释与 Redis 树视图;未核实到公开固定安装包直链。
SELECT name, type_desc, is_disabled
FROM sys.server_principals
WHERE type IN ('U', 'G')
AND name NOT LIKE '%NT AUTHORITY%';
为了诊断连接失败的原因,可以执行上述T-SQL查询来检查服务器上存在的Windows用户和组主体。该查询筛选出类型为User (U) 或 Group (G) 且非系统内置账户的主体,帮助管理员确认哪些Windows账户已被注册为登录名。如果当前连接用户未出现在结果集中,或者其对应的数据库用户映射缺失,就会导致访问被拒。通过比对客户端登录名与服务器上的主体列表,可以快速定位权限配置问题。
如何验证当前连接的Windows用户身份
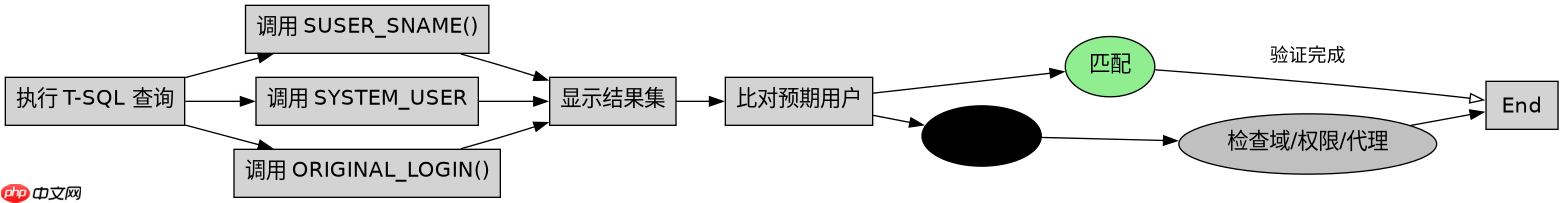
验证当前连接的Windows用户身份是排查问题的最后一步。在SQL Server Management Studio (SSMS) 或任何客户端工具中,可以通过查询系统函数SUSER_SNAME()来获取当前会话的Windows用户名。这个函数返回的是完整的域名加用户名格式,例如DOMAIN\Username。如果返回的结果与预期不符,说明连接可能使用了错误的凭据或代理账户。
SELECT SUSER_SNAME() AS CurrentUser,
       SYSTEM_USER AS SystemUser,
       ORIGINAL_LOGIN() AS OriginalLogin;
运行这段SQL代码可以同时获取三个不同的身份标识:SUSER_SNAME()代表当前执行的上下文用户,SYSTEM_USER通常是登录名,而ORIGINAL_LOGIN()则保留最初发起连接的原始用户,这在涉及链接服务器或动态SQL时特别有用。通过对比这些值,可以确定连接是否按预期使用了正确的Windows账户。如果这些值显示为匿名或非预期的账户,则需要检查客户端配置或服务层的身份模拟设置。




















