








在navicat中为mysql连接启用ssl,需要在连接属性对话框的“ssl”选项卡中手动指定ca证书、客户端证书和私钥文件路径,并将“ssl模式”设置为“required”。这样做可以确保客户端与数据库服务器之间的通信数据经过加密传输,防止中间人攻击或窃听。如果服务器未配置正确的ssl证书或客户端提供的凭证不匹配,连接将会失败。
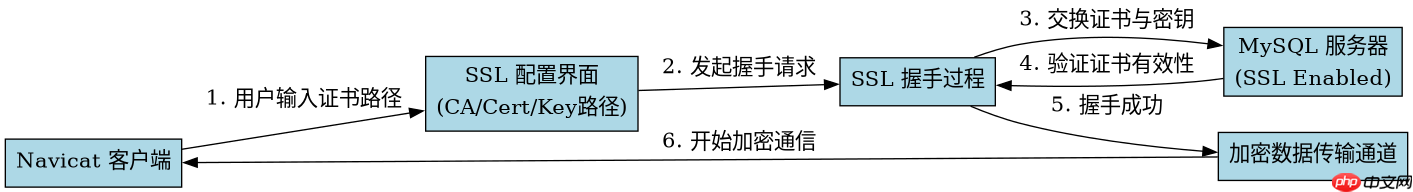
如何配置SSL证书路径以建立加密通道
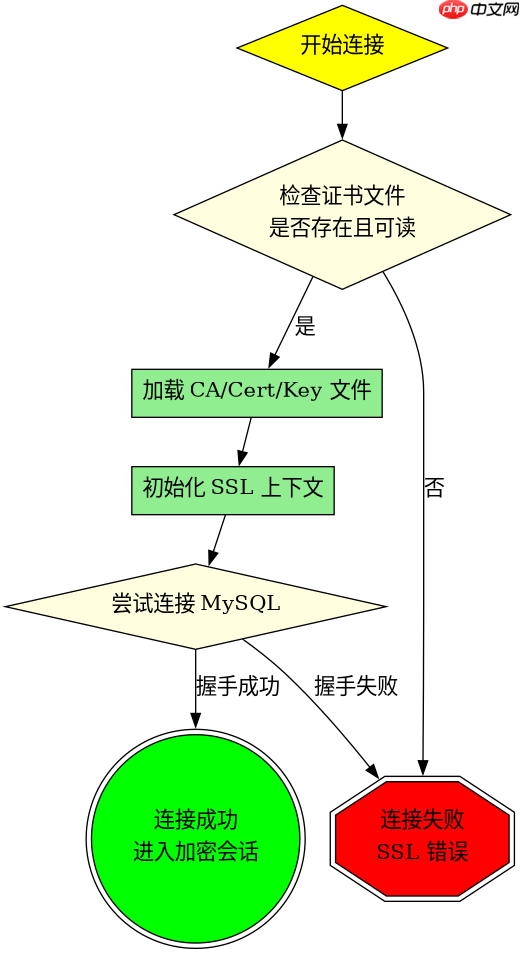
要成功建立加密通道,必须在Navicat的连接设置中正确指向服务器的CA证书以及客户端所需的身份验证证书。这通常涉及三个关键文件:ca.pem(用于验证服务器身份)、client-cert.pem(客户端公钥)和client-key.pem(客户端私钥)。只有当这些文件路径准确无误且权限允许Navicat读取时,SSL握手才能通过。
import subprocess
import os

# 模拟Navicat内部调用OpenSSL进行SSL握手检查
def check_ssl_connection(host, port, ca_cert, client_cert, client_key):
    cmd = [
        'mysql',
        f'--host={host}',
        f'--port={port}',
        f'--ssl-ca={ca_cert}',
        f'--ssl-cert={client_cert}',
        f'--ssl-key={client_key}',
        '--ssl-verify-server-cert'
    ]
    try:
        result = subprocess.run(cmd, capture_output=True, text=True, timeout=10)
        if result.returncode == 0:
            return "Connection established with SSL"
        else:
            return f"SSL Handshake Failed: {result.stderr}"
    except Exception as e:
        return f"Error: {str(e)}"

# 示例输入
status = check_ssl_connection(
    host='192.168.1.100',
    port=3306,
    ca_cert='/path/to/ca.pem',
    client_cert='/path/to/client-cert.pem',
    client_key='/path/to/client-key.pem'
)
print(status)
预期结果:若证书有效且服务器支持SSL,输出为“Connection established with SSL”;若证书缺失或路径错误,输出将包含具体的SSL握手失败错误信息。

Navicat Premium 17.1 Windows x64 历史系列获取入口。该系列扩展 Garnet、PolarDB 等连接支持,并增强可视化查询解释与 Redis 树视图;未核实到公开固定安装包直链。
SSL模式选择对连接行为的影响是什么
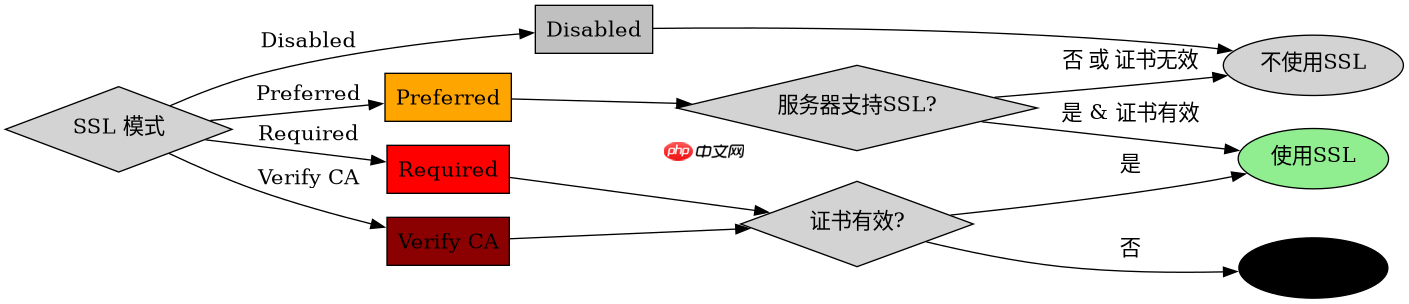
Navicat提供了多种SSL模式选项,包括“Disabled”、“Preferred”、“Required”和“Verify CA/Full”。选择“Required”是最常见的生产环境做法,它强制要求使用SSL连接,否则拒绝连接。而“Preferred”模式则允许降级到非加密连接,这在开发环境中可能方便,但在安全性上存在风险。不同的模式直接决定了当SSL协商失败时,客户端是断开连接还是继续明文通信。
def evaluate_ssl_mode(mode, server_supports_ssl, cert_valid):
    if mode == "Disabled":
        return "No SSL used"
    elif mode == "Preferred":
        if server_supports_ssl and cert_valid:
            return "SSL used"
        else:
            return "Fallback to non-SSL"
    elif mode == "Required":
        if server_supports_ssl and cert_valid:
            return "SSL used"
        else:
            return "Connection Refused"
    elif mode == "Verify CA":
        if server_supports_ssl and cert_valid:
            return "SSL used with CA verification"
        else:
            return "Connection Refused"
    return "Unknown Mode"

# 测试不同模式下的行为
print(evaluate_ssl_mode("Required", True, True))   # Output: SSL used
print(evaluate_ssl_mode("Required", False, True))  # Output: Connection Refused
print(evaluate_ssl_mode("Preferred", False, True)) # Output: Fallback to non-SSL
预期结果:在不同模式下,根据服务器是否支持SSL及证书是否有效,返回相应的连接状态字符串,清晰展示各模式的决策逻辑。
当SSL证书过期或不受信任时会发生什么
当客户端提供的CA证书无法验证服务器证书,或者服务器证书本身已过期时,如果SSL模式设置为“Required”或“Verify CA”,Navicat将立即终止连接并抛出SSL验证错误。此时,用户需要更新本地的CA证书库或重新获取有效的服务器证书。若模式为“Preferred”且未启用严格验证,可能会静默降级,但这通常不是推荐的安全实践。




















