








验证 macos 安装包完整性主要依赖终端命令校验 sha-256 哈希值,通过对比官方提供的校验和与本地文件的实际哈希值来确认文件未被篡改或损坏。具体做法是使用 shasum -a 256 命令读取下载好的 .dmg 或 .pkg 文件并输出哈希串,随后将其与 apple 支持页面或软件发布页面上公布的预期哈希值进行逐字比对。如果两者完全一致,说明安装包完整且来源可信;若存在任何字符差异,则表明文件可能已损坏或被植入恶意代码,应立即删除并重新下载。

如何获取官方发布的预期哈希值
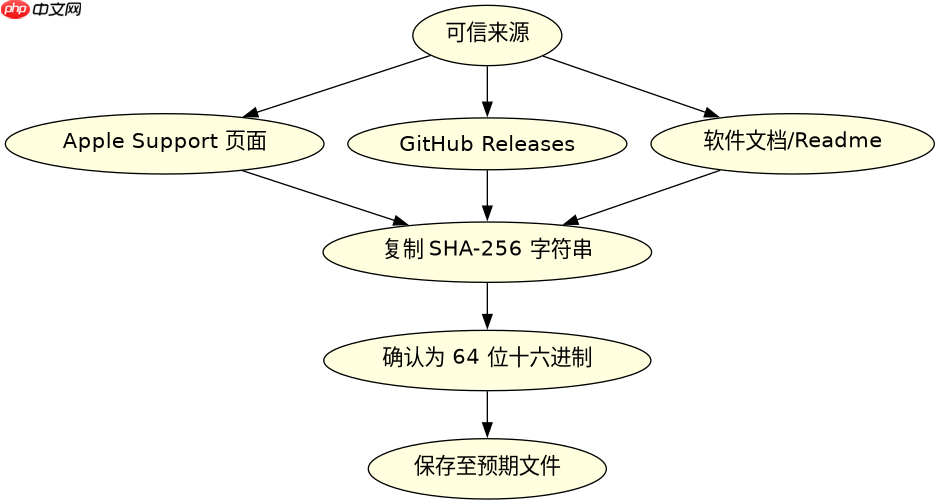
获取官方预期的哈希值是验证的第一步,通常这些信息会直接标注在软件更新日志、Apple 支持文档或开源项目的 Release 页面中。开发者或系统管理员需要从可信渠道复制该字符串,确保没有遗漏末尾的空格或换行符。对于 macOS 系统升级包,Apple 有时会在“关于本 Mac”的更新记录中提供部分信息,但更常见的是在第三方镜像站或 GitHub Releases 中查找对应的 .sha256 文件或文本描述。关键在于找到与当前下载文件名严格匹配的那一行哈希值,因为不同版本或不同架构(如 Intel 与 Apple Silicon)的文件哈希截然不同。
curl -s https://support.apple.com/kb/HT201222 | grep -oP 'SHA-256: \K[0-9a-f]+'
上述命令演示了如何从网页内容中提取哈希值,但在实际操作中,建议手动复制粘贴以避免解析错误。假设你下载了名为 macOS_14.0.dmg 的文件,官方给出的哈希值为 a1b2c3d4...。你需要确保复制的字符串长度通常为 64 个十六进制字符。如果找不到直接的哈希值,可以检查是否有 .asc 签名文件,但哈希比对是最直接且通用的完整性验证手段。务必注意,不要信任浏览器自动下载的元数据,只信任你手动从官方源获取的字符串。

如何在终端中计算并比对本地文件哈希
在终端中计算本地文件的哈希值非常简单,使用内置的 shasum 工具即可。将下载好的安装包拖入终端窗口以自动填充路径,或者使用 cd 命令进入文件所在目录。执行 shasum -a 256 filename.dmg 后,终端会输出类似 a1b2c3d4... filename.dmg 的结果。此时,只需提取输出结果中的第一部分(即哈希串),并与之前获取的官方值进行比对。为了减少人为肉眼比对的错误,可以使用 diff 命令或简单的脚本自动化这一过程。例如,将官方哈希写入一个临时文件,然后与命令输出进行比较。

echo "a1b2c3d4e5f6..." > expected.sha256
shasum -a 256 macOS_14.0.dmg | awk '{print $1}' > actual.sha256
diff expected.sha256 actual.sha256
如果 diff 命令没有任何输出,说明两个文件完全一致,验证通过。如果有输出,则会显示具体的差异行,提示用户文件不匹配。这种自动化比对方式比肉眼观察更加可靠,特别是在处理大型系统升级包时,微小的比特翻转都可能导致安装失败或系统不稳定。此外,对于某些特定的企业级部署场景,还可以结合 codesign 命令进一步验证包的数字签名,但哈希校验是确保文件传输完整性的基础步骤。
当哈希值比对失败时应采取什么措施
当哈希值比对失败时,首要措施是立即停止使用该安装包,并将其移至废纸篓或删除。这通常意味着文件在下载过程中发生了网络错误导致的数据截断,或者文件在存储介质上出现了坏道,极少数情况下可能是遭遇了中间人攻击。在这种情况下,重新下载是唯一可靠的解决方案。建议在重新下载前检查网络连接稳定性,并尝试更换下载源,例如从 Apple 官方服务器而非第三方镜像站下载。如果多次重新下载后哈希值依然不匹配,应检查本地磁盘的健康状况,使用 diskutil verifyVolume 命令排查存储设备是否存在物理故障。切勿尝试通过修补文件或使用非官方工具绕过完整性检查,这会引入严重的安全风险。
























