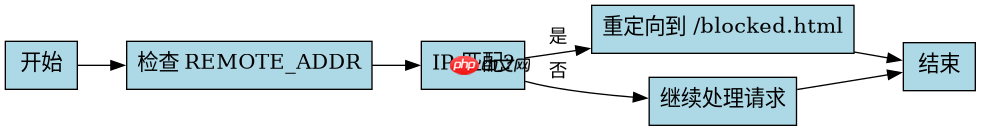
在 apache 中,通过 remote_addr 屏蔽特定 ip 并重定向,核心做法是使用 rewritecond 指令匹配环境变量,并配合 rewriterule 执行重定向。具体而言,需要设置条件为 %{remote_addr} = 192.168.1.100(替换为目标 ip),然后在规则中使用 [r=301,l] 标志将请求永久重定向到一个错误页面或维护页面。这样做会立即终止后续规则的处理,并将客户端浏览器指向新的 url。
如何配置多 IP 黑名单并指定重定向目标
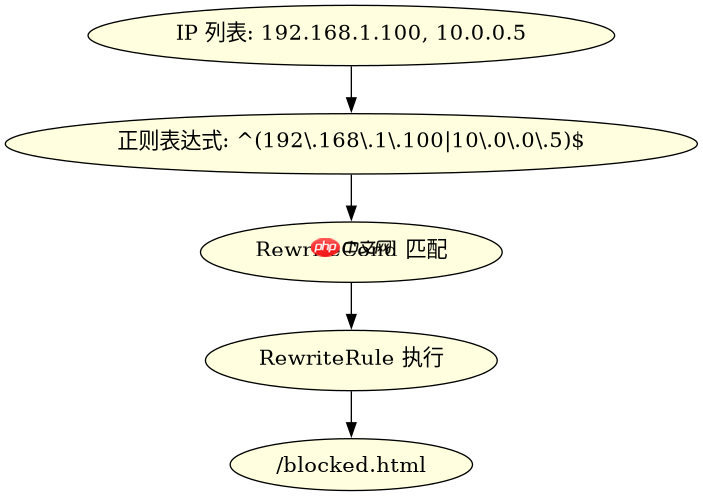
要屏蔽多个 IP 地址,可以使用 | 符号在正则表达式中进行“或”操作,或者使用多个 RewriteCond 组合。重定向的目标通常是一个静态的 HTML 页面,例如 /maintenance.html。这种配置方式适用于临时维护或针对恶意流量的快速拦截。

Apache Tika Content Extraction Hub
下载
通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
# 启用重写引擎
RewriteEngine On

# 定义重定向目标
RedirectMatch 403 /blocked.html

# 屏蔽单个 IP
RewriteCond %{REMOTE_ADDR} ^192\.168\.1\.100$
RewriteRule ^(.*)$ /blocked.html [R=301,L]

# 屏蔽多个 IP(使用正则 OR)
RewriteCond %{REMOTE_ADDR} ^(192\.168\.1\.100|10\.0\.0\.5)$
RewriteRule ^(.*)$ /blocked.html [R=301,L]
如何处理 IP 段屏蔽与动态 IP 场景
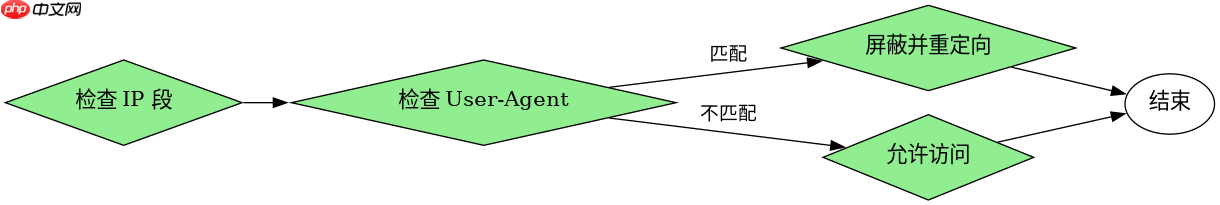
如果需要屏蔽整个子网(如 192.168.1.0/24),可以使用通配符或正则表达式匹配前缀。对于动态 IP 用户,直接屏蔽 IP 可能导致误伤,因此建议结合其他条件(如 User-Agent 或请求频率)进行更精细的控制。在实际生产中,IP 屏蔽应谨慎使用,避免影响正常用户。
# 屏蔽 192.168.1.x 整个段
RewriteCond %{REMOTE_ADDR} ^192\.168\.1\.
RewriteRule ^(.*)$ /blocked.html [R=301,L]

# 结合 User-Agent 屏蔽特定爬虫
RewriteCond %{REMOTE_ADDR} ^192\.168\.1\.100$
RewriteCond %{HTTP_USER_AGENT} ^BadBot$
RewriteRule ^(.*)$ /blocked.html [R=301,L]
基于 RewriteCond 匹配失败时的默认行为是什么
当 RewriteCond 条件不满足时,Apache 会跳过紧随其后的 RewriteRule,继续处理后续的规则或默认行为。这意味着如果 IP 不在黑名单中,请求将继续正常访问原始资源。这种机制确保了非屏蔽流量不受影响,同时允许管理员灵活添加更多条件来增强安全性。