








php 8.6可以用hmac给下载链接绑定文件标识和过期时间,接收请求时重算签名并用hash_equals比较。服务端只把白名单标识映射到固定文件,不把请求参数直接当路径。签名限制链接被篡改,但不会自动阻止有效链接被转发。
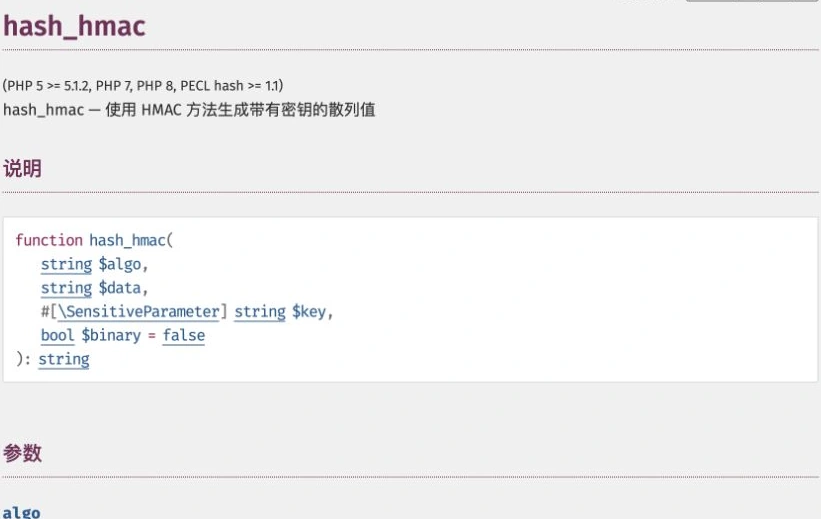
PHP手册中的hash_hmac定义
生成只包含标识和到期时间的签名
密钥使用独立的随机值,通过环境变量注入。创建链接前先完成业务授权;不要把客户端可见的API参数或用户密码当签名密钥。
<?php
$key = getenv('DOWNLOAD_SIGNING_KEY');
if (!is_string($key) || strlen($key) < 32) {
    throw new RuntimeException('下载签名密钥未配置');
}
$id = 'guide';
$expires = time() + 300;
$signature = hash_hmac('sha256', $id."\n".$expires, $key);
$url = '/download.php?'.http_build_query([
    'id' => $id, 'expires' => $expires, 'sig' => $signature,
], '', '&', PHP_QUERY_RFC3986);
echo htmlspecialchars($url, ENT_QUOTES, 'UTF-8');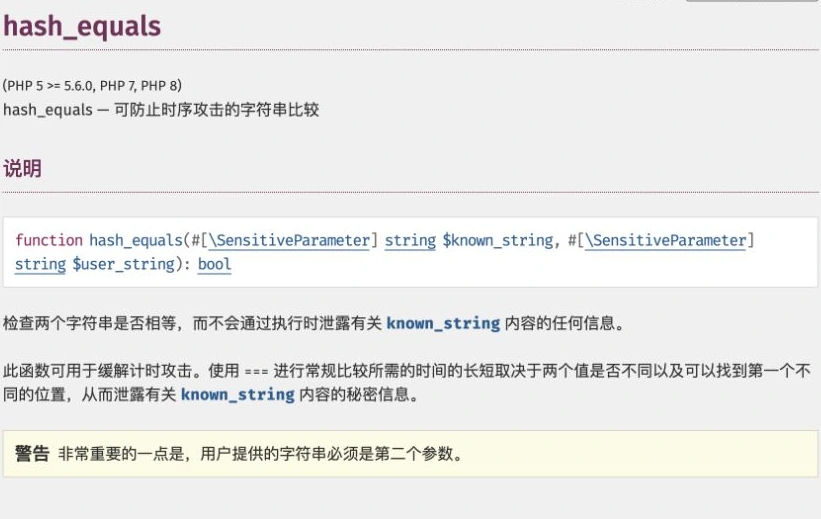
PHP手册中的hash_equals定义
接收端同时验证三个字段
到期时间先按十进制整数文本校验,签名长度固定为SHA-256十六进制摘要的64个字符。比较时使用与生成端完全相同的字段顺序和分隔符。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
<?php
$files = ['guide' => '/srv/downloads/guide.pdf'];
$id = $_GET['id'] ?? null;
$exp = $_GET['expires'] ?? null;
$sig = $_GET['sig'] ?? null;
$key = getenv('DOWNLOAD_SIGNING_KEY');
if (!is_string($key) || strlen($key) < 32) {
    http_response_code(503); exit;
}
if (!is_string($id) || !isset($files[$id])
    || !is_string($exp) || !preg_match('/\A[0-9]{1,10}\z/D', $exp)
    || !is_string($sig) || !preg_match('/\A[a-f0-9]{64}\z/D', $sig)
    || (int)$exp < time()) {
    http_response_code(403); exit;
}
$expected = hash_hmac('sha256', $id."\n".$exp, $key);
if (!hash_equals($expected, $sig)) { http_response_code(403); exit; }
// 按当前业务权限决定是否继续,再从$files[$id]读取文件。
按链接用途补充权限条件
如需仅当前用户可用,应把用户ID也加入签名原文,并在下载端与当前登录身份比较。若需一次性链接,还要保存并原子消费随机凭证;仅检查到期时间不具备一次性语义。使用HTTPS传递,访问日志中的完整链接也应按凭证保护。



















