








php 8.6为openssl_x509_parse()的返回数组增加criticalextensions字段,可在证书库存报告中保留关键扩展清单。解析证书字段、检查有效期和验证证书是否可信是三件事;读取到关键扩展并不代表应用已经理解其约束,更不代表证书链和主机名验证通过。
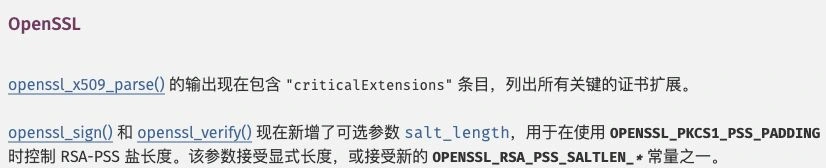
PHP8.6迁移说明中的criticalExtensions输出变化
先检查证书文件,再输出必要字段
<?php
if (PHP_VERSION_ID < 80600 || !extension_loaded('openssl')) {
    throw new RuntimeException('需要PHP 8.6及OpenSSL扩展');
}
$path = __DIR__ . '/server-cert.pem';
$size = filesize($path);
if ($size === false || $size < 1 || $size > 1048576) {
    throw new RuntimeException('证书文件大小不正确');
}
$pem = file_get_contents($path);
if ($pem === false) throw new RuntimeException('证书读取失败');
$cert = openssl_x509_parse($pem);
if ($cert === false || !array_key_exists('criticalExtensions', $cert)) {
    throw new RuntimeException('证书解析失败或缺少PHP 8.6关键扩展字段');
}
$report = [
    'subject' => $cert['subject'], 'issuer' => $cert['issuer'],
    'not_before' => $cert['validFrom_time_t'], 'not_after' => $cert['validTo_time_t'],
    'critical_extensions' => $cert['criticalExtensions'],
    'extensions' => $cert['extensions'],
];
echo json_encode($report, JSON_UNESCAPED_UNICODE | JSON_PRETTY_PRINT | JSON_THROW_ON_ERROR), PHP_EOL;
把实际需要盘点的单张PEM证书保存为server-cert.pem。示例原样保留关键扩展结构,不把扩展名称或OID自行解释成“安全”“不安全”。subject和issuer可能含重复字段,不能假设每个名称都只有一个字符串。报告可包含内部域名和组织信息,应放在受控位置。
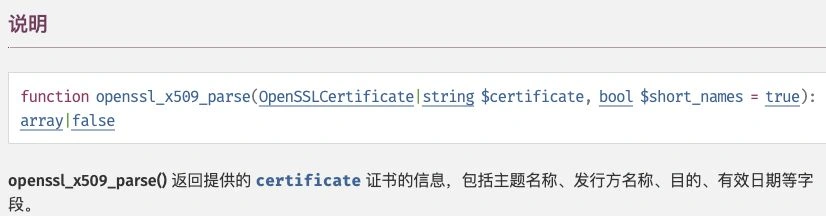
X509官方手册区分主题、颁发者、时间和普通扩展字段
关键扩展需要由验证组件理解
关键标记意味着使用证书的验证组件需要正确处理相应扩展,不能仅因字段出现在数组里就当作已支持。自行实现验证策略时,未知关键扩展不能被默默忽略;建立库存和真正建立TLS连接时,应分别使用适合该任务的验证流程。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
有效期时间戳解析失败时可能出现-1,不能直接格式化成正常日期。即使时间窗口看起来有效,也不能据此证明签名可信、用途匹配或证书未被撤销。这里的完整任务是生成可核对的证书字段报告,不替代系统CA和TLS主机名校验。



















