








php 8.6处理修改资料、删除记录等表单时,可以在session中保存随机令牌,把令牌放进表单,再在服务端验证请求方法、令牌类型和内容。验证通过后才执行修改;samesite cookie可以辅助防护,但不能代替令牌校验。以下使用现有的random_bytes和hash_equals接口,适用于已配置https的普通session网站。
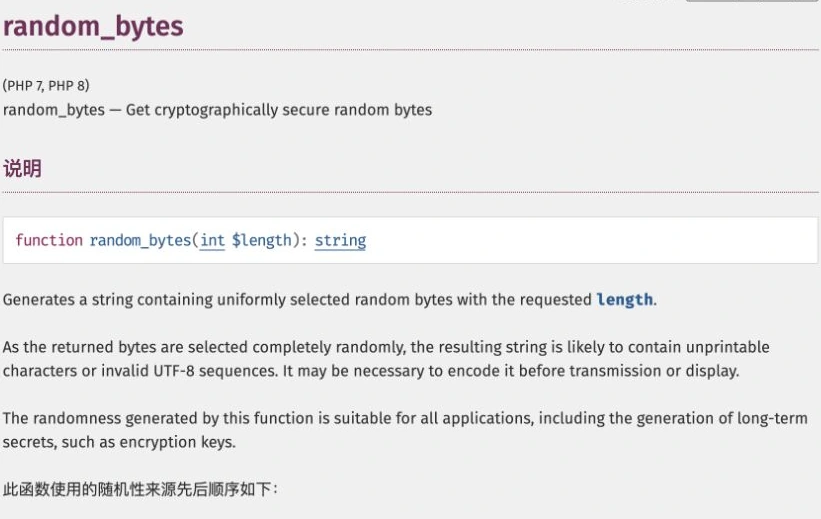
PHP手册中的random_bytes定义
在显示表单时生成令牌
先完成站点登录和Session配置。令牌只在当前会话没有有效值时生成,避免刷新另一个标签页后让已打开的表单立即失效;随机字节经十六进制编码后才放进HTML。
<?php
session_start();
if (!isset($_SESSION['csrf']) || !is_string($_SESSION['csrf'])) {
    $_SESSION['csrf'] = bin2hex(random_bytes(32));
}
$token = htmlspecialchars($_SESSION['csrf'], ENT_QUOTES, 'UTF-8');
?>
<form method="post" action="/profile-save.php">
  <input type="hidden" name="csrf" value="<?= $token ?>">
  <input name="display_name" required maxlength="60">
  <button type="submit">保存</button>
</form>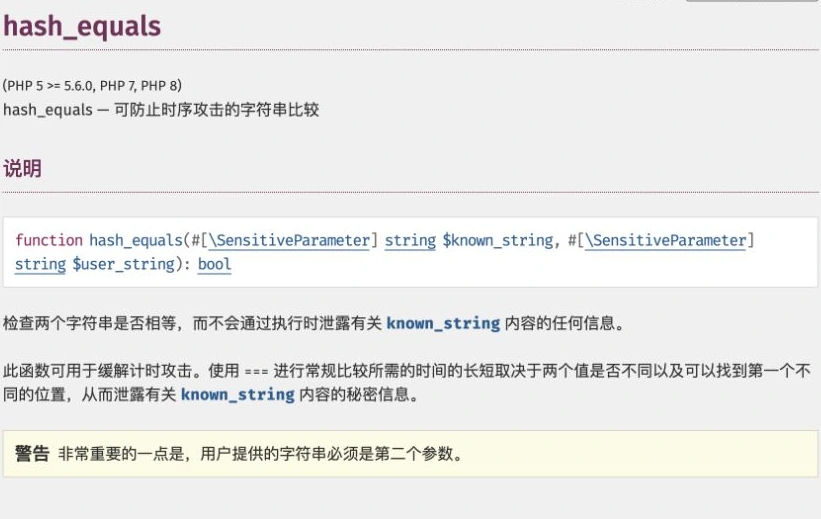
PHP手册中的hash_equals定义
先验证,再运行修改逻辑
接收端拒绝GET和数组类型的csrf参数。hash_equals的第一个参数放服务端已知值,第二个参数放用户提交值;没有会话令牌时直接拒绝,不能把两个空字符串当成验证成功。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
<?php
session_start();
$expected = $_SESSION['csrf'] ?? null;
$provided = $_POST['csrf'] ?? null;
if ($_SERVER['REQUEST_METHOD'] !== 'POST'
    || !is_string($expected) || $expected === ''
    || !is_string($provided)
    || !hash_equals($expected, $provided)) {
    http_response_code(403);
    exit('表单验证失败,请重新打开页面');
}
// 在这里继续检查登录权限、字段内容,再更新当前用户资料。
http_response_code(204);
验证失败时让用户重新打开表单
会话过期、跨站提交或令牌被修改都会被拒绝。登录身份切换、退出和会话重建时应重新生成令牌;不要把令牌写进URL或公开日志。CSRF校验只确认请求携带会话令牌,字段验证、资源权限和XSS防护仍需分别完成。



















