








php 8.6应用升级密码哈希策略时,应先用password_verify()验证现有密码,再调用password_needs_rehash()判断是否需要重算。写回时把旧哈希一并放进where条件,避免并发改密已经更新记录后,被迟到的登录请求覆盖。旧密码无法从哈希还原,因此不应尝试离线批量“解密升级”。
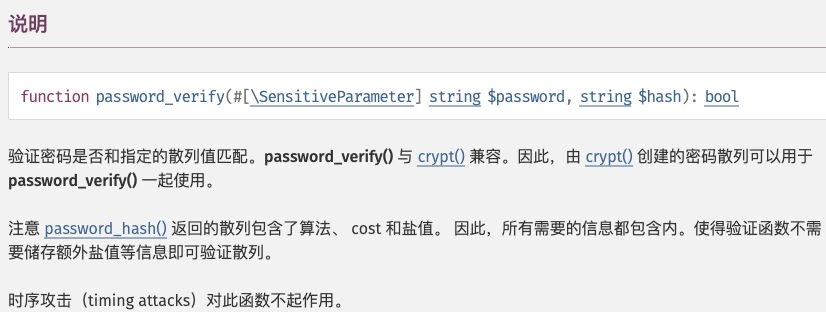
PHP官方password_verify手册中的密码和已存储哈希校验
把迁移放在已验证的登录路径
以下函数接收已有PDO连接、受控用户ID和本次输入密码。users表有id及VARCHAR(255)的password_hash字段,哈希列采用区分大小写的二进制比较规则,例如MySQL的utf8mb4_bin;PDO启用异常模式。请求入口还需限流、通用失败提示和安全会话管理。
<?php
function verifyAndUpgrade(PDO $pdo, int $id, string $password): bool
{
    $q = $pdo->prepare('SELECT password_hash FROM users WHERE id = :id');
    $q->execute(['id' => $id]);
    $old = $q->fetchColumn();
    if (!is_string($old) || !password_verify($password, $old)) return false;
    $algorithm = PASSWORD_DEFAULT;
    $options = [];
    if (password_needs_rehash($old, $algorithm, $options)) {
        $new = password_hash($password, $algorithm, $options);
        $update = $pdo->prepare('UPDATE users SET password_hash = :new_hash '
            . 'WHERE id = :id AND password_hash = :old_hash');
        $update->execute(['new_hash' => $new, 'id' => $id, 'old_hash' => $old]);
        if ($update->rowCount() !== 1) {
            // 记录可能被并发改密;让本次请求重新验证,而非继续建立会话。
            return false;
        }
    }
    return true;
}
旧哈希字段的比较应采用能区分大小写的二进制比较或等价列定义,不能让数据库不区分大小写的排序规则削弱这次并发条件。示例把更新未命中视为需要重新登录,不在后台无条件覆盖;生产系统还应把改密后的会话失效策略一并落实。
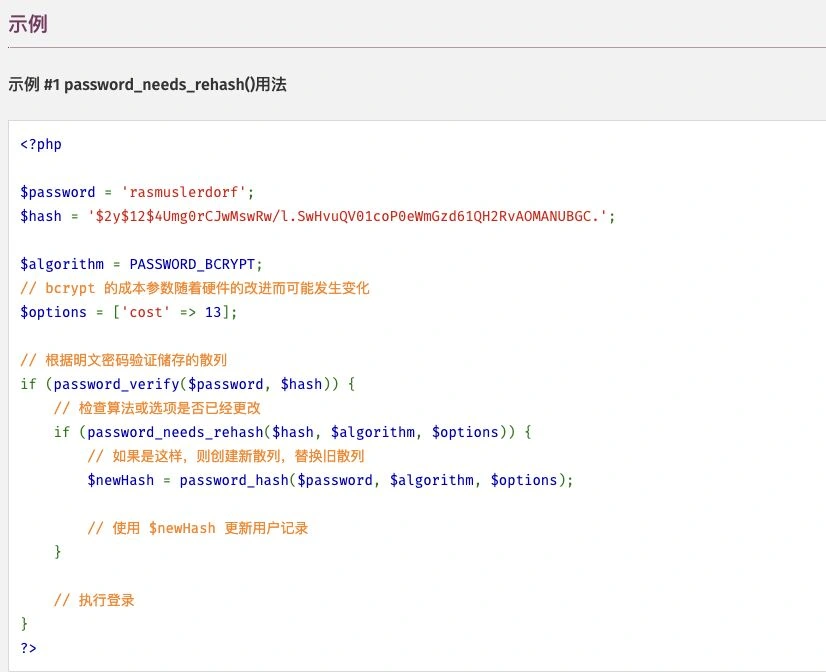
官方示例在密码验证成功后检查算法和参数,再生成新哈希
迁移条件是算法和成本,不只是PHP版本
password_needs_rehash()比较存储哈希与目标算法、选项是否一致。应用可以明确指定经过容量评估的策略,也可使用PASSWORD_DEFAULT跟随平台默认;不要未经压测把成本无限调高。新哈希保留完整格式,列长度预留255字符,不截断后存储。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
密码、完整哈希和数据库凭据都不应出现在访问日志、异常页面或分析事件中。验证成功才允许重算,不符合目标策略的旧哈希也不能直接视为密码错误;错误处理需与认证逻辑区分。
立即学习“PHP免费学习笔记(深入)”;




















