








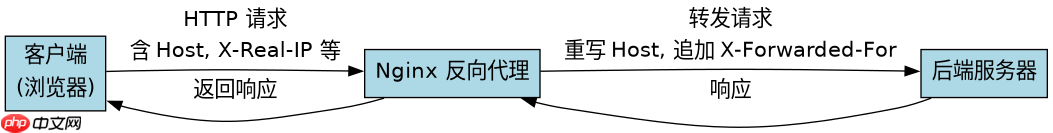
在 nginx 中配置多个请求头转发,只需在 location 或 server 块内连续书写多条 proxy_set_header 指令即可。nginx 会按顺序处理这些指令,将客户端原始请求中的指定头部(如 host、x-real-ip)替换或追加到向后端服务器发送的请求中。若需保留所有原始头部,可配合 proxy_pass 使用变量或直接透传,但通常建议显式声明关键头部以确保安全性与兼容性。
如何同时设置 Host 和 X-Forwarded-For 头
要同时设置 Host 和 X-Forwarded-IP 头,需在配置文件中分别添加两条 proxy_set_header 指令。第一条用于将后端的 Host 头设置为客户端请求的 Host,第二条用于将 X-Forwarded-For 头设置为客户端 IP 加上中间代理 IP。这样后端应用能正确识别目标域名和真实用户来源。

server {
    listen 80;
    server_name example.com;

    location / {
        proxy_pass http://backend_server;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
上述配置中,$host 取自请求头中的 Host,$remote_addr 是客户端 IP,$proxy_add_x_forwarded_for 会自动追加当前代理 IP 到原有的 X-Forwarded-For 链中。$scheme 表示当前协议(http 或 https)。重启 Nginx 后,后端收到的请求将包含这四个头部。

如何处理自定义业务头部的转发
对于自定义的业务头部(如 X-Custom-Token),同样使用 proxy_set_header 进行转发。若需将客户端传来的自定义头原样传递给后端,可直接引用对应的 $http_ 变量。例如,客户端发送 X-Custom-Token: abc123,则在 Nginx 配置中写 proxy_set_header X-Custom-Token $http_x_custom_token;。注意变量名需将连字符改为下划线,并加上 $http_ 前缀。

server {
    listen 443 ssl;
    server_name api.example.com;

    location /api/ {
        proxy_pass http://api_backend;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Custom-Token $http_x_custom_token;
        proxy_set_header Authorization $http_authorization;
    }
}
此配置展示了如何将标准头部与自定义头部混合设置。$http_authorization 用于转发 Authorization 头,常用于 API 鉴权。若客户端未发送该头,变量值为空,后端可根据需要判断。确保后端服务能解析这些头部,并在必要时进行验证。配置完成后,通过 nginx -t 测试语法,再重载服务生效。
当客户端未提供某些头部时后端如何接收
当客户端未提供某些头部(如 X-Custom-Token)时,Nginx 会将对应变量设为空字符串,并仍向后端发送该头部,但其值为空。后端应用需对此进行处理,例如检查头部是否存在或是否为空。若希望在不提供时不发送该头,可在 Nginx 中使用 if 语句或 Lua 脚本动态控制,但标准配置中默认会发送空值。为避免后端误判,建议在代码中明确处理空头部情况,或使用默认值覆盖。


















