








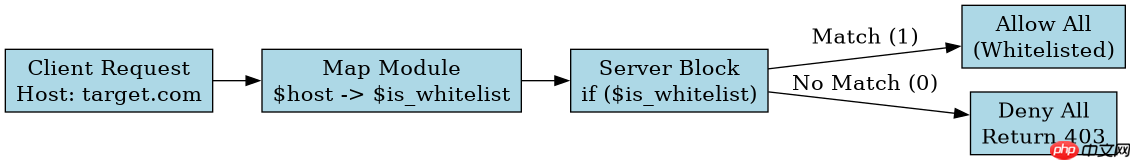
在 nginx 中,`server_name` 配合 `allow` 指令实现特定域名白名单的核心做法是:利用 `map` 指令将请求的 host 头映射为布尔值(1 或 0),然后在 `server` 块中使用 `if ($is_whitelist) { allow ...; }` 结合全局拒绝逻辑。具体而言,定义一个包含合法域名的列表,通过正则匹配提取域名并标记,随后在配置中优先放行白名单流量,其余请求一律返回 403。
如何定义域名白名单映射规则
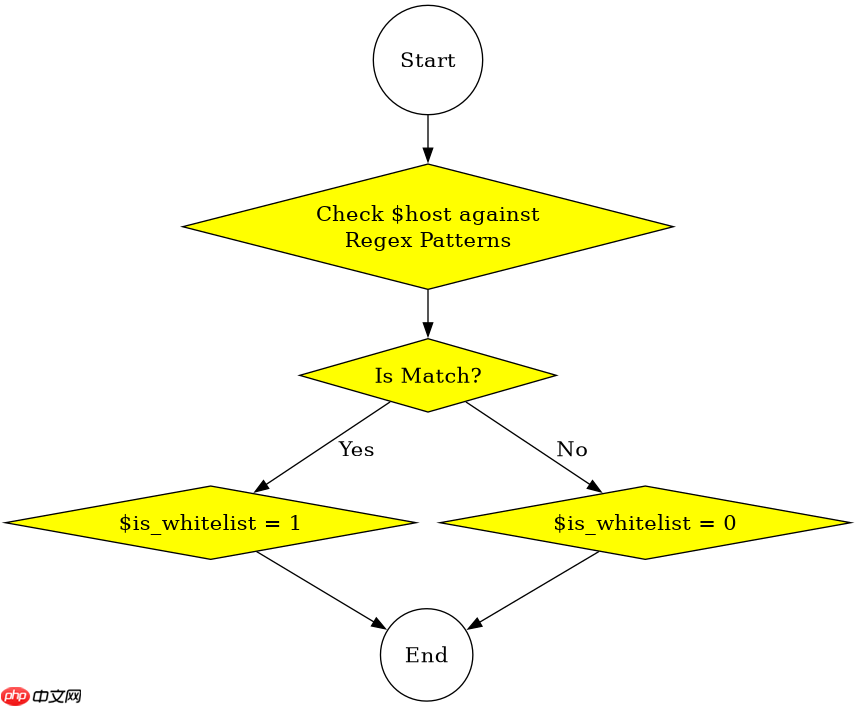
要实现基于域名的访问控制,首先需要建立域名与访问权限的映射关系。这通常通过 `map` 模块完成,它可以将 HTTP 请求中的 `$host` 变量转换为自定义变量。例如,创建一个名为 `$is_whitelist` 的变量,当 `$host` 匹配白名单中的域名时赋值为 1,否则为 0。这种方法比直接在 `server` 块中写多个 `if` 判断更清晰且易于维护。
http {
    # 定义白名单映射
    map $host $is_whitelist {
        default 0;
        ~*example\.com$ 1;
        ~*mydomain\.net$ 1;
    }

    server {
        listen 80;
        server_name _;

        # 白名单放行
        if ($is_whitelist) {
            allow all;
            break;
        }

        # 非白名单拒绝
        deny all;
        return 403 "Access Denied";
    }
}
上述代码中,`~*example\.com$` 表示不区分大小写匹配以 example.com 结尾的域名。`default 0` 确保未匹配的域名默认为禁止访问。`break` 指令用于终止后续的配置处理,防止被下方的 `deny all` 覆盖。

如何处理子域名和泛解析情况
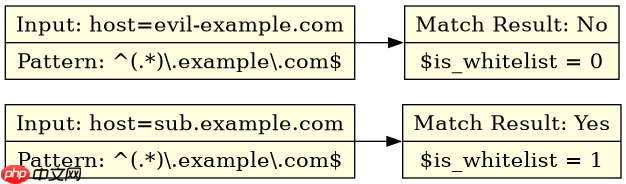
在实际场景中,白名单往往需要覆盖主域名及其所有子域名。此时,正则表达式的编写需要特别注意边界条件,避免误判。例如,如果只写 `~*example.com`,可能会错误地匹配到 `badexample.com`。因此,必须使用锚点或精确的正则结构来限定匹配范围。此外,对于泛解析域名,需确认 DNS 记录是否稳定,以免因解析变化导致安全策略失效。
# 修正后的白名单映射,确保精确匹配主域名及子域名
map $host $is_whitelist {
    default 0;
    # 匹配 example.com 及其任意子域名
    ~^(.*\.)?example\.com$ 1;
    # 匹配 mydomain.net 及其任意子域名
    ~^(.*\.)?mydomain\.net$ 1;
}
该配置使用 `^(.*\.)?` 前缀来可选匹配子域名部分,确保 `sub.example.com` 和 `example.com` 均被正确识别。测试时,可通过 `curl -H

















