








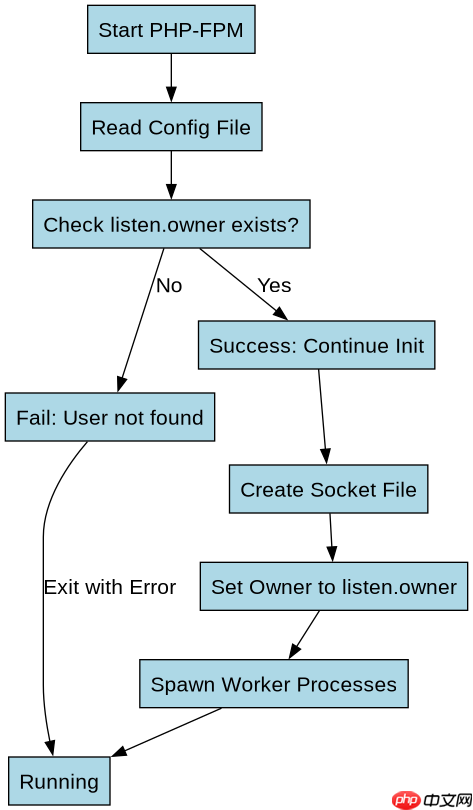
将 listen.owner 配置为错误用户导致 php-fpm 启动失败,是因为主进程在初始化阶段尝试切换文件所有权时无法找到该用户,从而抛出致命错误并终止服务。要解决这个问题,需要确保配置中的用户名与系统中实际存在的用户一致,或者根据运行环境调整权限策略。
如何验证当前系统是否存在该用户
PHP-FPM 的主进程以 root 身份启动,它负责读取配置文件并执行 listen.owner 指定的操作。如果配置文件中写入了一个不存在的用户(例如拼写错误或未创建),libphp-fpm 会在初始化池配置时调用 getpwnam() 失败,直接报错退出。我们可以通过检查系统用户列表来确认这一点。

useradd -M -s /sbin/nologin php-fpm
# 验证用户存在
grep php-fpm /etc/passwd
# 查看 php-fpm 配置中的 listen.owner
php-fpm -t
# 测试配置并启动
systemctl start php-fpm
上述代码首先创建一个名为 php-fpm 的系统用户,然后使用 php-fpm -t 测试配置文件的语法正确性。如果 listen.owner 指向的用户不存在,php-fpm -t 会立即返回错误信息,提示找不到用户。接着通过 systemctl start php-fpm 启动服务,此时服务应能正常进入工作进程状态。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
为什么必须指定正确的 owner 和 group
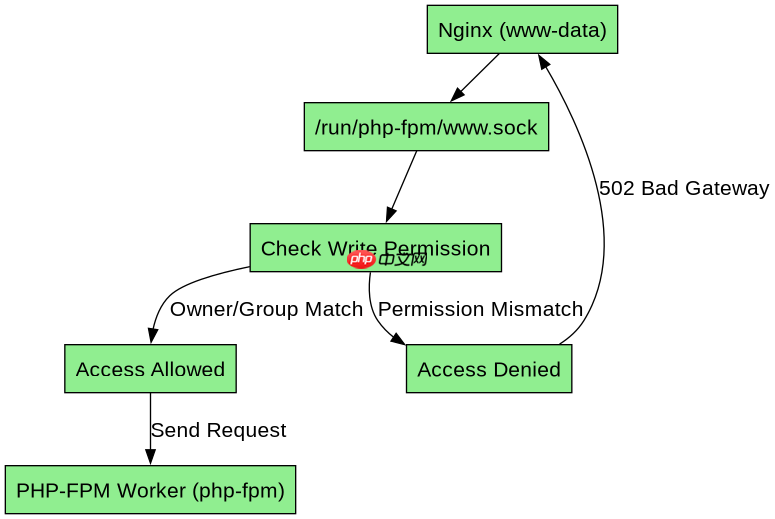
设置 listen.owner 和 listen.group 的主要目的是让 Web 服务器(如 Nginx)能够访问 PHP-FPM 创建的 Unix Socket 文件。Nginx 通常以 www-data 或 nginx 用户运行,而 PHP-FPM 的工作进程通常以 php-fpm 用户运行。如果两者不一致,Nginx 将无法写入 Socket 文件,导致 502 Bad Gateway 错误。因此,listen.owner 应该设置为 Web 服务器的用户,而不是 PHP-FPM 自身的运行用户。
# 修改 php-fpm pool 配置
[www]
user = php-fpm
group = php-fpm
listen = /run/php-fpm/www.sock
listen.owner = www-data
listen.group = www-data
listen.mode = 0660

# 重启服务
systemctl restart php-fpm
# 检查 socket 文件权限
ls -l /run/php-fpm/www.sock
这段代码展示了正确的配置方式:user 和 group 指定 PHP-FPM 工作进程的运行身份,而 listen.owner 和 listen.group 指定 Socket 文件的所有者。这样,Nginx 用户 www-data 就能读写 Socket 文件。重启后,通过 ls -l 可以验证 Socket 文件的所有权是否正确。
如果 listen.owner 设置为 root 会发生什么
虽然将 listen.owner 设置为 root 不会导致启动失败,但这是一种不安全且不符合最佳实践的配置。因为 Socket 文件将由 root 拥有,Web 服务器用户需要通过组权限或其他机制才能访问,这增加了配置复杂度。此外,如果 Web 服务器以非特权用户运行,它可能无法直接访问由 root 拥有的 Socket 文件,除非设置了特殊的 ACL 或权限。通常情况下,建议将 listen.owner 设置为 Web 服务器用户,以确保权限最小化和安全性。



















