








在java异常处理中,避免泄露敏感数据的核心做法是:在捕获原始异常后,剥离包含敏感信息的堆栈轨迹和消息,仅保留通用的错误提示返回给客户端。具体而言,应使用自定义的异常包装器或过滤器,在将异常信息序列化(如转为json)前,通过正则替换或白名单机制清理`getmessage()`和`堆栈跟踪`中的敏感字段(如密码、身份证号)。这样既保留了内部调试所需的完整异常链,又确保了对外输出的安全性。
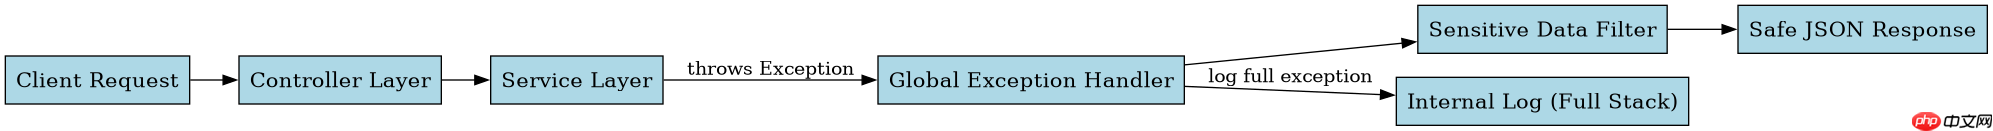
如何过滤异常消息中的敏感字段
直接回答:通过定义一个敏感字段列表,在异常被序列化为响应体之前,对异常消息进行正则替换,将匹配到的敏感值替换为掩码字符。例如,若异常消息中包含“password=123456”,则将其替换为“password=***”。这种做法适用于大多数基于文本的异常消息场景,能有效防止明文密码或密钥泄露。
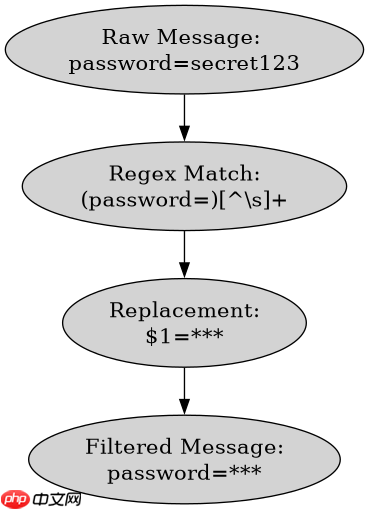
import java.util.regex.Pattern;
import java.util.regex.Matcher;

public class SensitiveDataFilter {
    private static final Pattern PASSWORD_PATTERN = Pattern.compile("(password|passwd)\s*[:=]\s*[^\s,;]+", Pattern.CASE_INSENSITIVE);

    public static String filterSensitiveInfo(String message) {
        if (message == null) return null;
        Matcher matcher = PASSWORD_PATTERN.matcher(message);
        return matcher.replaceAll("$1=***");
    }

    public static void main(String[] args) {
        String rawMessage = "Login failed: password=secret123";
        System.out.println(filterSensitiveInfo(rawMessage)); // 输出: Login failed: password=***
    }
}
如何安全地记录异常堆栈而不泄露上下文
直接回答:在日志记录环节,不应直接打印完整的异常对象或其堆栈跟踪,而应提取异常的根因类名和简化后的消息。对于包含敏感上下文的局部变量,应在日志中使用占位符而非直接拼接。推荐使用SLF4J等日志框架的参数化日志功能,确保敏感数据不会出现在日志文件中。同时,可以配置Logback或Log4j2的过滤器,自动丢弃包含特定敏感关键词的日志条目。

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
立即学习“Java免费学习笔记(深入)”;
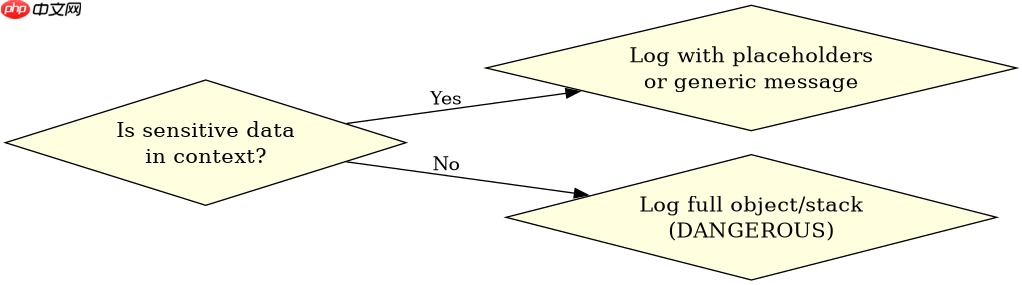
import org.slf4j.Logger;
import org.slf4j.LoggerFactory;

public class SafeLoggingExample {
    private static final Logger logger = LoggerFactory.getLogger(SafeLoggingExample.class);

    public void processUser(String userId, String password) {
        try {
            // 模拟可能抛出异常的操作
            if (password == null || password.isEmpty()) {
                throw new IllegalArgumentException("Invalid credentials");
            }
        } catch (Exception e) {
            // 安全记录:只记录异常类型和通用消息,不记录userId或password
            logger.error("Processing failed for user {}: {}", userId, e.getMessage());
            // 或者更严格地,只记录异常类名
            logger.error("Internal error occurred", e); // 注意:e.printStackTrace()是危险的
        }
    }
}
当异常链中包含敏感对象时如何处理
直接回答:如果异常链中的某个异常对象持有敏感数据的引用(例如,自定义异常构造函数中传入了用户对象),在序列化或转换为字符串时,必须重写`toString()`方法或提供安全的序列化策略。最佳实践是创建一个专门的“安全异常”子类,其`getMessage()`方法只返回非敏感的描述性文本,而原始异常作为`cause`保留用于内部调试,但不直接暴露给外部消费者。



















