








php生成一次性验证码并实现用完即销毁的核心逻辑是:在会话(session)中存储验证码,前端提交后后端比对,无论成功与否立即从会话中删除该字段。具体做法是在生成时调用 session_start() 并设置 $_session['captcha'],在验证接口中读取该值进行校验,随后执行 unset($_session['captcha']) 或 session_destroy()。这样即使攻击者重放请求,因服务端已无对应数据,第二次提交也会失败。

如何确保验证码只被使用一次
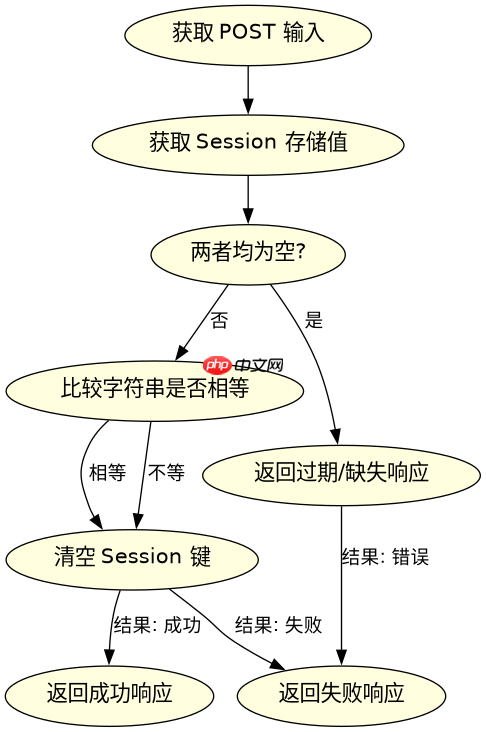
确保验证码只被使用一次的关键在于“消费即焚”的机制。开发者需要在验证逻辑中明确区分“验证通过”和“清理资源”两个步骤。通常的做法是,在用户提交表单后,后端脚本首先检查 $_POST['captcha'] 与 $_SESSION['captcha'] 是否一致。如果一致,则继续执行业务逻辑;紧接着,必须无条件地移除会话中的验证码键。这种设计防止了重放攻击(Replay Attack),因为一旦验证码被消耗,它就变成了无效数据。若验证失败,也应清除旧验证码并生成新的,以防止暴力破解利用同一个验证码尝试多次。
<?php
session_start();

// 1. 生成验证码
function generateCaptcha() {
    $length = 5;
    $chars = '0123456789abcdefghijklmnopqrstuvwxyz';
    $captcha = '';
    for ($i = 0; $i < $length; $i++) {
        $captcha .= $chars[rand(0, strlen($chars) - 1)];
    }
    $_SESSION['captcha'] = $captcha;
    return $captcha;
}

// 2. 验证并销毁
if ($_SERVER['REQUEST_METHOD'] === 'POST') {
    $input = $_POST['captcha'] ?? '';
    $stored = $_SESSION['captcha'] ?? '';

    if (strcasecmp($input, $stored) === 0) {
        echo "验证成功";
        // 关键步骤:用完即销毁
        unset($_SESSION['captcha']);
    } else {
        echo "验证失败";
        // 失败也需重置,防止重放
        unset($_SESSION['captcha']);
        // 可选:生成新验证码供下次重试
        // generateCaptcha();
    }
}
如何处理并发请求下的验证码冲突
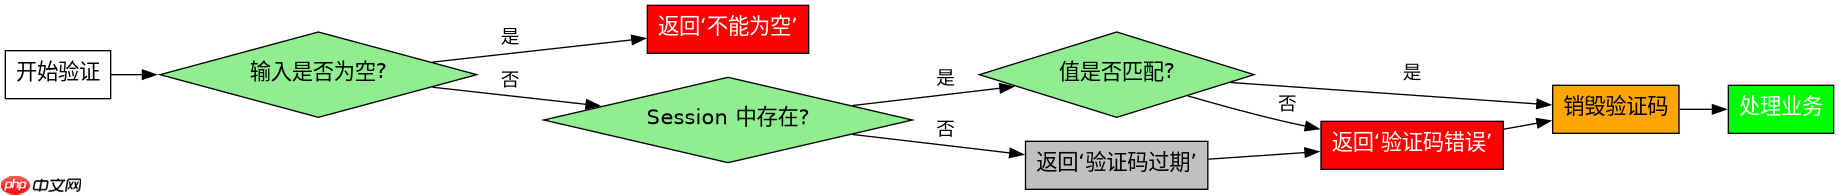
在处理高并发场景时,如果用户快速刷新页面或在多个标签页同时操作,可能会遇到验证码状态不一致的问题。例如,用户在前一个标签页提交了验证码,导致服务端销毁了它,而在后一个标签页再次提交时,发现验证码已不存在。为了解决这个问题,可以在验证失败且原因是“验证码不存在”时,自动重新生成一个新的验证码返回给前端,而不是直接报错。此外,可以使用更复杂的令牌机制,如将验证码与时间戳或随机ID绑定,但简单的单次使用策略通常足以应对大多数Web应用的安全需求。重点在于保持会话状态的原子性操作,避免在验证过程中出现竞态条件。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
立即学习“PHP免费学习笔记(深入)”;
<?php
// 改进版:处理并发或误操作导致的验证码缺失
if ($_SERVER['REQUEST_METHOD'] === 'POST') {
    $input = $_POST['captcha'] ?? '';
    $stored = $_SESSION['captcha'] ?? null;

    if ($stored === null) {
        // 验证码已被消耗或不存在,视为验证失败
        // 可以记录日志或生成新码
        echo "验证码已过期,请刷新";
    } elseif (strcasecmp($input, $stored) === 0) {
        echo "验证成功";
        unset($_SESSION['captcha']);
    } else {
        echo "验证码错误";
        unset($_SESSION['captcha']);
    }
}
基于输入为空时的具体处理逻辑
当用户提交的验证码字段为空时,程序应直接拒绝请求并提示错误,而不进行任何数据库查询或业务处理。在代码逻辑中,这表现为对 $_POST['captcha'] 的空值检查。如果输入为空,说明用户可能未填写或脚本拦截失败,此时应立即终止后续流程。这种前置检查不仅提高了安全性,还减少了不必要的服务器负载。在实际开发中,建议结合前端JS验证与服务端PHP验证双重保障,确保空值不会进入核心验证逻辑。



















