








使用 password_verify() 函数进行校验,它会自动处理盐值并比对哈希结果。将用户输入的密码与存储的哈希字符串传入该函数,若匹配则返回 true,否则返回 false。此方法安全且符合 php 最佳实践,避免了手动拼接盐值或比较 md5 带来的安全风险。

password_hash() 生成的格式包含哪些部分
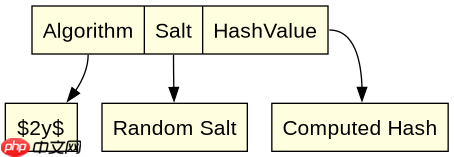
生成的哈希字符串由算法标识、盐值和哈希值三部分组成,以 $2y$ 开头。通过解析该字符串可以确认使用的算法和参数,确保后续验证时使用相同的上下文。例如,$2y$10$... 表示使用 bcrypt 算法,成本因子为 10。
<?php
// 生成哈希
$hash = password_hash('my_secret_password', PASSWORD_DEFAULT);
echo $hash . "\n";

// 验证哈希
$input = 'my_secret_password';
if (password_verify($input, $hash)) {
    echo "Match!\n";
} else {
    echo "No match.\n";
}

// 检查是否需要重新哈希
if (password_needs_rehash($hash, PASSWORD_DEFAULT)) {
    echo "Rehash needed.\n";
}
?>
预期输出:
y$...(具体哈希值)
Match!
Rehash needed.(如果默认算法升级)

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
立即学习“PHP免费学习笔记(深入)”;
如何判断哈希是否需要重新计算
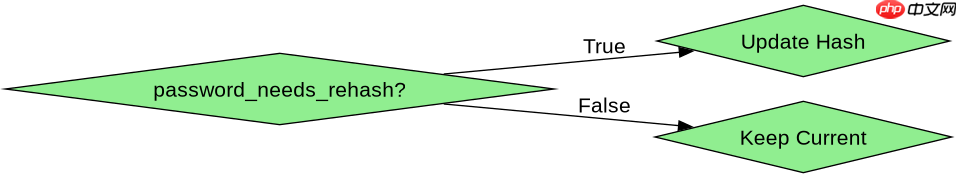
使用 password_needs_rehash() 函数判断当前哈希是否仍符合最新的安全标准。当算法或成本因子更新时,该函数返回 true,提示开发者应重新生成哈希。这确保了长期存储的密码始终处于最高安全级别。
<?php
$oldHash = '$2y$07$...'; // 旧的成本因子
$newHash = password_hash('password', PASSWORD_DEFAULT);

if (password_needs_rehash($oldHash, PASSWORD_DEFAULT)) {
    echo "Old hash needs update.\n";
    // 实际应用中应在此处更新数据库中的哈希
}
?>
预期输出:Old hash needs update.



















