








配置服务器通配符 dns 需要在域名注册商或 dns 服务商的控制台中添加一条 a 记录,主机名设置为 *,指向服务器的公网 ip 地址。这样所有未明确解析的子域名都会自动指向该 ip。如果使用的是 bind 等自建 dns 服务,则需在区域文件中添加 * in a <ip></ip> 记录并重新加载配置。
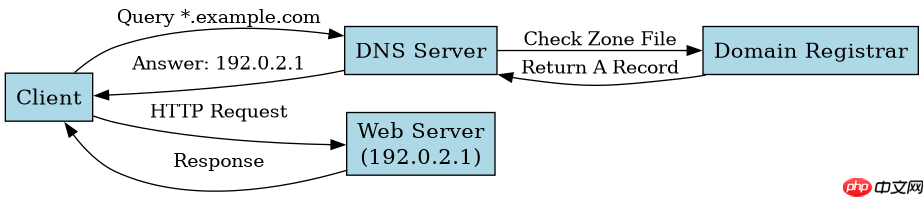
A 记录如何映射到具体子域名
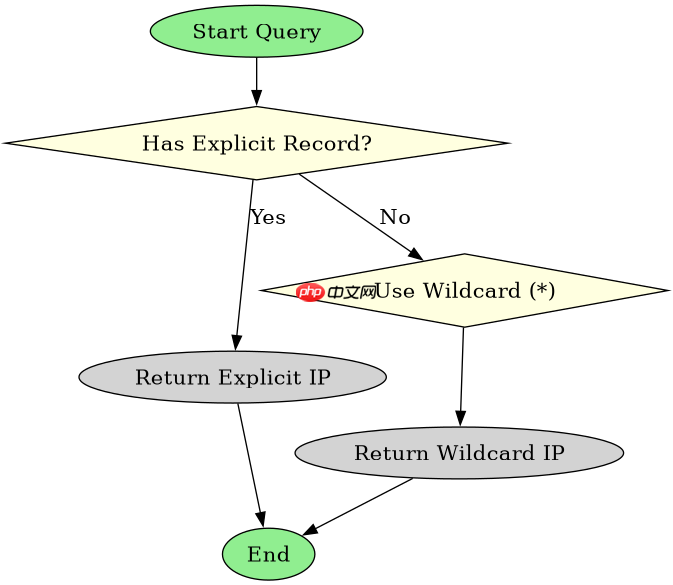
当客户端请求 app.example.com 时,DNS 服务器会匹配通配符记录并返回配置的 IP。若同时存在显式记录,显式记录优先。以下是一个使用 Python dnslib 库模拟查询行为的示例程序,展示通配符记录的生效逻辑。

from dnslib import DNSRecord, QTYPE, RCODE

# 模拟 DNS 响应构建
def build_wildcard_response(query_ip):
    # 构造一个标准的 A 记录响应
    record = DNSRecord.parse(f".IN A {query_ip}")
    return record

# 假设查询 app.example.com
query_domain = "app.example.com"
server_ip = "192.0.2.1"

response = build_wildcard_response(server_ip)
print(f"Query: {query_domain} -> Answer: {response.answer[0].rdata}")
# 预期输出: Query: app.example.com -> Answer: 192.0.2.1
CNAME 与通配符的冲突处理
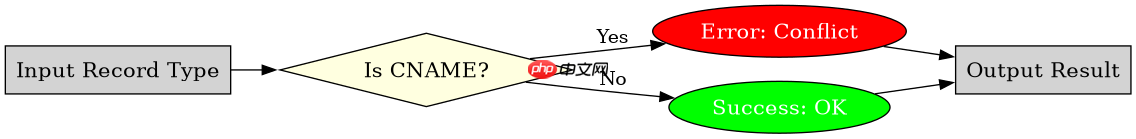
在大多数 DNS 标准中,通配符记录(如 *.example.com)不能与 CNAME 记录共存于同一标签下。如果尝试为 *.example.com 设置 CNAME,会导致解析失败或忽略通配符。此时应改用 A 记录或 AAAA 记录指向目标 IP。以下代码演示了检测记录类型冲突的逻辑。
def check_record_conflict(record_type, domain):
    if record_type == "CNAME" and domain.startswith("*"):
        return False, "Wildcard CNAME is not allowed"
    return True, "OK"

valid, msg = check_record_conflict("CNAME", "*.example.com")
print(f"Valid: {valid}, Message: {msg}")
# 预期输出: Valid: False, Message: Wildcard CNAME is not allowed
通配符记录对 HTTPS 证书的影响
通配符 DNS 解析本身不影响 HTTPS,但 SSL/TLS 证书必须覆盖所请求的子域名。例如,若 DNS 将 api.example.com 解析到服务器,但证书仅包含 example.com 和 *.example.com,则 api.example.com 可正常建立连接。若请求的是 sub.api.example.com,而证书仅为单级通配符,则证书验证会失败。因此需确保证书范围涵盖实际使用的子域名层级。


















