








排查符号链接权限不足引发的故障,核心在于区分对符号链接本身的操作与对目标文件的操作。linux 内核在处理大多数系统调用时会自动跟随符号链接,因此权限检查通常针对的是最终的目标文件或目录,而非链接本身。只有当使用 o_nofollow 标志或执行 lstat()、readlink() 等不跟随链接的系统调用时,才会检查符号链接自身的权限。若遇到权限拒绝错误,应优先检查目标文件的访问权限及路径中各目录的执行权限,并确认是否误用了限制链接跟随的参数。
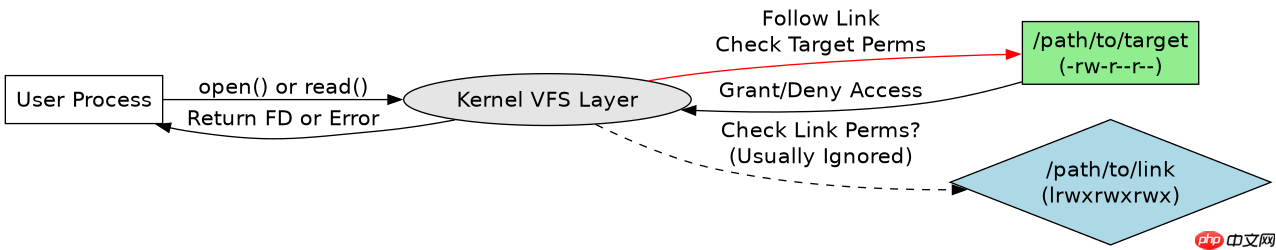
open() 打开符号链接指向的文件时为何报权限不足
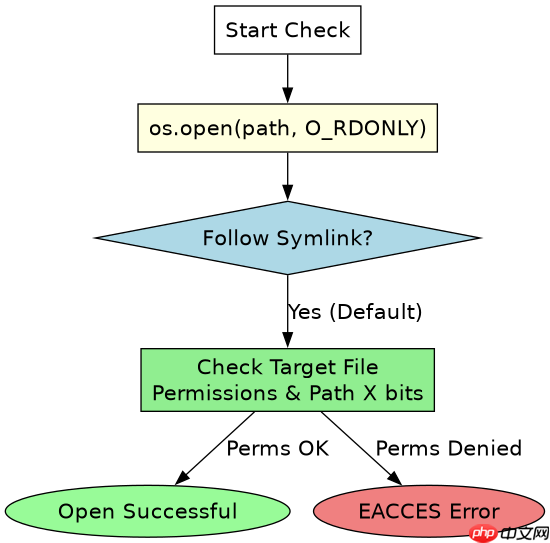
当程序尝试通过 open() 打开一个符号链接时,系统会自动解析该链接并检查目标文件的权限。如果报错 EACCES(Permission denied),通常是因为当前用户没有目标文件的读取或写入权限,或者路径中某个父目录缺少执行(x)权限。符号链接本身的权限(如 lrwxrwxrwx)在此场景下几乎不起作用,因为内核已经跳过了它。要解决此问题,需确保运行进程的用户对目标文件拥有相应的读/写权限,且对路径上的所有目录拥有执行权限。
import os
import stat

def check_symlink_access(link_path, mode_flag):
    try:
        # 自动跟随符号链接检查目标权限
        fd = os.open(link_path, mode_flag)
        os.close(fd)
        return "Access granted"
    except PermissionError as e:
        return f"Permission denied: {e}"
    except FileNotFoundError:
        return "File not found"

# 示例:尝试以只读模式打开符号链接
link = "/tmp/my_link"
result = check_symlink_access(link, os.O_RDONLY)
print(result)
在上述代码中,os.open() 默认会跟随符号链接。如果 /tmp/my_link 指向 /root/secret,而当前用户不是 root 且没有 /root/secret 的读取权限,即使 /tmp/my_link 本身权限为 777,操作仍会失败。验证方法是用 ls -l 查看目标文件的实际权限,并用 stat 命令确认路径中各组件的执行位。

如何安全地读取符号链接自身的信息而不跟随它
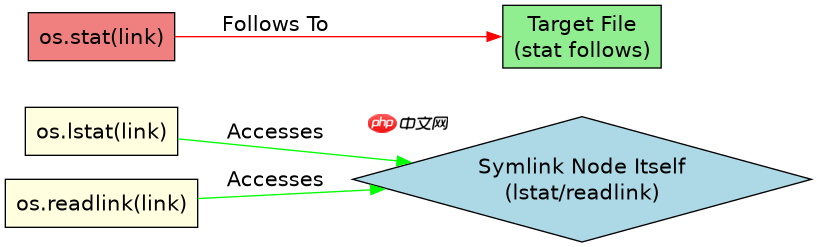
若需要获取符号链接指向的路径字符串,或检查链接本身的元数据(如创建时间、所有者),必须使用不跟随链接的系统调用。在 Python 中,这对应于 os.readlink() 和 os.lstat()。这些操作直接作用于符号链接节点本身,因此权限检查针对的是链接文件的权限。由于符号链接通常对所有用户可读(权限多为 777 或 lrwxrwxrwx),这类操作很少因权限不足而失败,除非链接文件被特殊 SELinux 策略或 DAC 覆盖。正确做法是明确调用 lstat 系列函数,避免使用 stat 系列函数,以防止意外跟随链接。
import os

def inspect_symlink(link_path):
    try:
        # 读取链接指向的目标路径
        target = os.readlink(link_path)
        print(f"Link points to: {target}")

        # 获取链接本身的元数据,不跟随
        link_stat = os.lstat(link_path)
        print(f"Link inode: {link_stat.st_ino}")
        print(f"Link permissions: {oct(link_stat.st_mode)}")

        return {"target": target, "mode": oct(link_stat.st_mode)}
    except OSError as e:
        return f"Error: {e}"

# 示例:检查 /tmp/my_link 的自身信息
info = inspect_symlink("/tmp/my_link")
print(info)
这段代码展示了如何独立于目标文件来操作符号链接。os.readlink() 返回链接的内容,而 os.lstat() 返回链接节点的状态。这与 os.stat() 不同,后者会跟随链接并返回目标文件的状态。在实际排查中,如果发现 lstat() 失败而 stat() 成功,说明问题出在链接本身的权限或上下文;反之,若 stat() 失败而 lstat() 成功,则问题出在目标文件或路径上。这种区分有助于快速定位是链接配置错误还是目标资源访问受限。
为什么 chmod 修改符号链接权限无效
在 Linux 中,对符号链接执行 chmod() 系统调用通常是无效的,因为内核会忽略对链接本身的权限修改请求,转而修改目标文件的权限(除非使用了 O_NOFOLLOW 标志)。这意味着,试图通过修改符号链接的权限来控制访问是不正确的做法。正确的做法是直接修改目标文件的权限。如果脚本中调用了 os.chmod() 作用于符号链接,它实际上改变的是目标文件的权限,可能导致意外的权限提升或降低。排查此类问题时,应检查目标文件的权限状态,而不是链接本身。此外,某些文件系统或挂载选项可能禁止对符号链接进行权限修改,此时操作会直接失败。





















