








agent framework恶意pypi发行包的影响不限于开发机配置文件。jfrog分析显示,载荷会收集环境变量、部分凭据文件和linux其他进程的环境信息,还会尝试请求azure托管身份及ci相关令牌。已经签发的短期访问令牌与可轮换的静态密钥不同,删除恶意包或更换一个密码,不能自动撤销全部既有访问能力。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
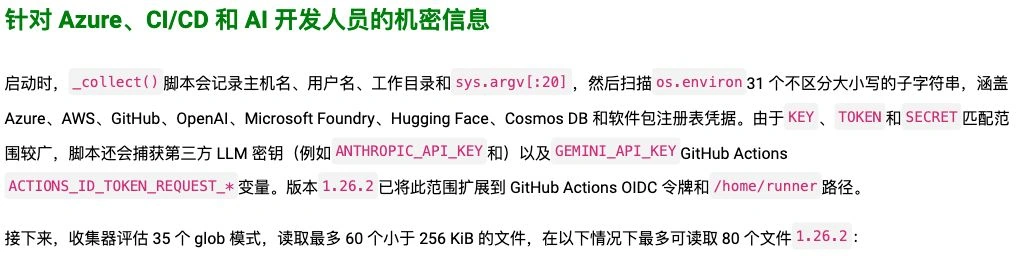
环境变量、配置文件与进程环境可同时扩大暴露范围。
runner上的权限可能超出单个项目
1.26.2扩展了对GitHub Actions OIDC信息和runner目录的收集。载荷还会尝试使用Azure App Service身份端点或虚拟机实例元数据服务获取访问令牌。能取得哪些内容,取决于运行账户、实际环境变量、可访问文件和云身份角色,不能把所有使用框架的项目一律描述为已取得最高云权限。
Linux上的进程环境读取意味着,同一账户或允许访问范围内的其他进程也可能扩大凭据暴露面。共享构建机和自托管runner需要结合任务隔离方式评估,不能只检查项目根目录里的一个.env文件。


已签发令牌的有效期与静态密钥轮换是不同问题。
轮换、审计和重建需要配合
研究建议轮换能够被读取的静态凭据,审计云身份和CI访问,并重建受影响runner或实例。对托管身份及联邦OIDC流程,已签发令牌可能在到期前继续有效;JFrog文中说明某些访问令牌有效期可达24小时,实际期限仍取决于对应服务与令牌,不能统一套成固定24小时。
同时应检查内部包缓存、自动升级请求、锁文件和容器镜像。停止后续安装只能减少新的暴露,已经进入受影响环境的长期密钥、缓存会话和已签发令牌,需要按各自身份系统的真实撤销方式处理。
























