








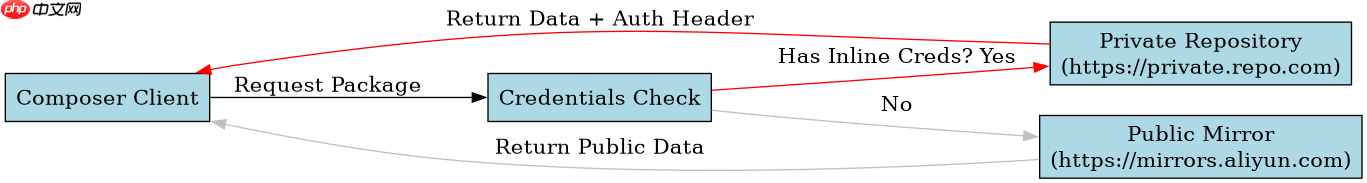
将 composer 2.2 lts 升级至 2.2.32 后,内联仓库凭据(inline credentials)与镜像站隔离机制会强制生效。具体做法是在 composer.json 的 repositories 配置中为私有仓库设置 credentials 字段,并确保全局或项目级的 config 中未开启可能导致冲突的旧版行为。这样做能确保 composer 在请求特定私有包时自动携带认证信息,同时利用内置的镜像策略优化公共包的下载速度。
如何配置内联仓库凭据以支持私有包拉取?
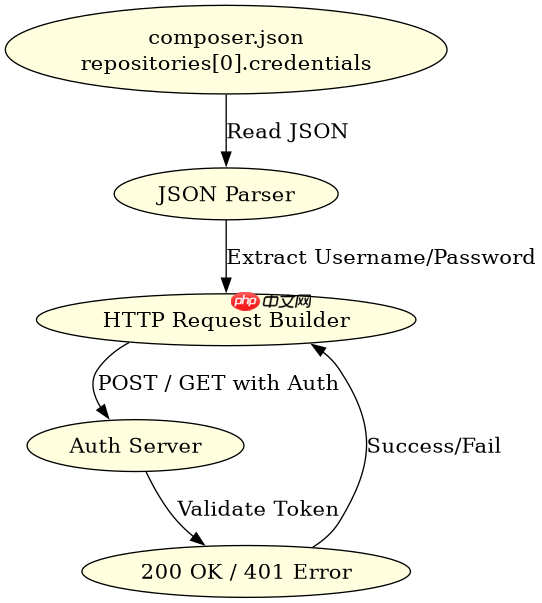
在 composer.json 中定义私有仓库并直接嵌入凭据是解决鉴权问题的标准方式。通过 type: composer 指定仓库类型,并在 url 旁添加 credentials 对象,Composer 会在解析依赖时自动提取这些凭据用于 HTTP 请求。此方法避免了在命令行输入密码或在环境变量中硬编码敏感信息,提升了配置的可移植性。
{
    "repositories": [
        {
            "type": "composer",
            "url": "https://packagist.example.com",
            "credentials": {
                "username": "my_user",
                "password": "my_secret_token"
            }
        }
    ],
    "require": {
        "vendor/private-package": "^1.0"
    }
}
运行 composer install 时,Composer 会向 https://packagist.example.com 发送带有 Authorization 头的请求。若凭据正确,服务器返回包元数据;若错误,则返回 401 或 403 状态码。该配置仅对当前定义的仓库生效,不影响其他公共源。
镜像站隔离如何影响公共包的下载路径?
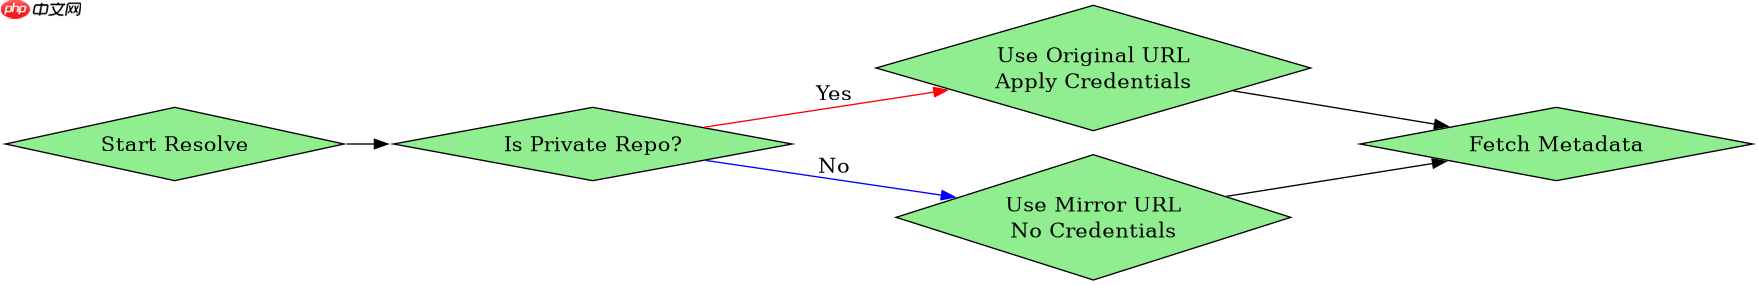
Composer 2.2+ 引入了更严格的镜像隔离逻辑,确保私有仓库的凭据不会意外泄露到公共镜像站。当配置了 mirrors 或 secondary-only 类型的仓库时,Composer 会将公共包请求重定向至指定的镜像地址,而私有包请求则严格指向原始 URL。这种隔离防止了因镜像站缓存策略导致的鉴权失败或数据不一致。

专业音乐创作规划。基于 mmx-cli(MiniMax AI)生成高质量音乐和歌曲,自动规划曲风、节奏、乐器编配和人声特色,将模糊需求转化为精准 Prompt。支持纯器乐和中文歌词歌曲。
{
    "config": {
        "repo.packagist.org": {
            "url": "https://mirrors.aliyun.com/composer/",
            "secondary-only": false
        }
    },
    "repositories": [
        {
            "type": "composer",
            "url": "https://packagist.org"
        },
        {
            "type": "composer",
            "url": "https://private.repo.com",
            "credentials": {
                "username": "admin",
                "password": "pass"
            }
        }
    ]
}
在此配置下,请求 symfony/symfony 时,Composer 会访问阿里云镜像;请求 vendor/private-package 时,则直接连接 https://private.repo.com 并使用配置的凭据。这种分离确保了网络效率与安全性的平衡。
升级后遇到 401 Unauthorized 错误应如何排查?
升级到 2.2.32 后,若出现 401 错误,通常是因为内联凭据格式错误或镜像隔离策略拦截了鉴权请求。首先检查 composer.json 中 credentials 字段是否位于正确的仓库对象内,且键名严格为 username 和 password。其次,确认私有仓库 URL 未被错误地重定向至镜像站,可通过 composer diagnose 查看实际解析的仓库列表。
若使用 http-basic 认证方式,需确保密码未包含特殊字符导致 JSON 解析失败。对于 Token 认证,应将 Token 填入 password 字段,而非 username。此外,清除本地缓存 composer clear-cache 可排除旧版本元数据干扰。最终,通过 composer update -vvv 启用详细日志,观察 HTTP 请求头中是否包含预期的 Authorization 信息,从而定位是配置错误还是服务端问题。


















