








composer 2.11.2 通过引入 prevent_url_access_callable 机制,在锁文件加载阶段增加了对远程 url 来源的严格检查,防止恶意或意外的远程内容被解析为本地依赖。具体做法是在 installer 类中拦截对 file_get_contents 等函数的调用,确保只有白名单内的源(如 packagist.org)才能被访问,从而阻断潜在的 ssrf 或依赖注入攻击。

如何配置 Composer 以启用 URL 访问限制?
要启用此安全特性,开发者需在 composer.json 的 config 部分设置 allow_url_fopen 为 false 或使用自定义的 http 插件来接管请求。Composer 会优先使用配置的 http 插件进行资源获取,若未配置则回退到默认行为并触发警告。这一配置确保了所有锁文件相关的网络请求都经过统一的安全过滤。

Backstage Software Template Composer
下载
使用 template.yaml 定义创建 Spotify Backstage 软件模板,包含 Scaffolder 操作,包括 fetch:template、publish:github 和 catalog:register。通过其 REST API 管理 Backstage 软件目录。
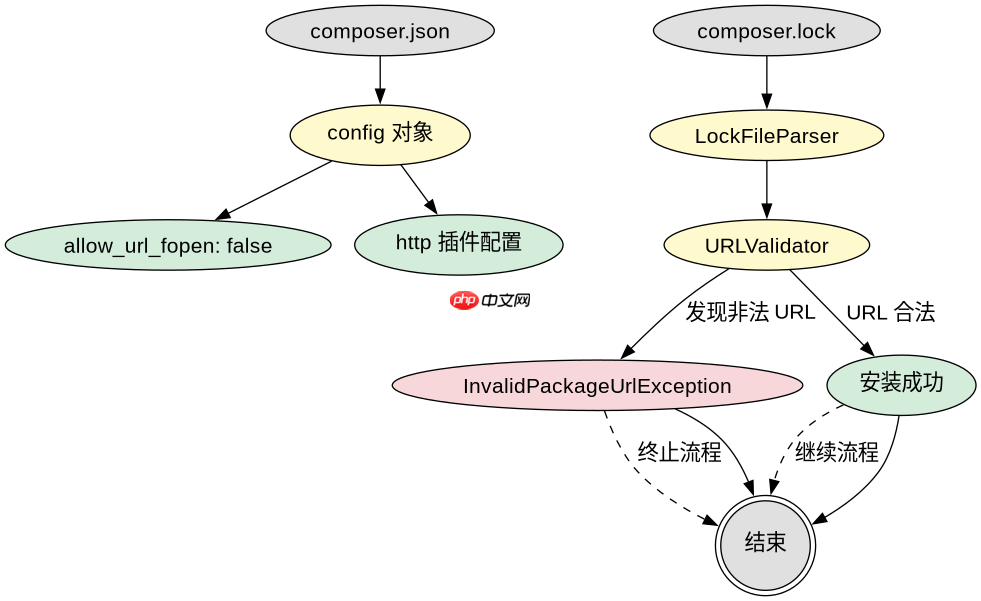
当锁文件包含非白名单 URL 时会发生什么?
如果锁文件中存在指向非白名单域名的包源,Composer 在解析时将抛出 InvalidPackageUrlException 异常,并终止安装过程。这要求开发者手动审查 composer.lock 中的 source 字段,移除或替换非法 URL。该机制有效防止了因锁文件被篡改而导致的恶意代码执行风险。
















