








Composer处理恶意zip符号链接:unzip回退ZipArchive的目录逃逸风险
在php环境中,当使用ziparchive::extractto()解压包含符号链接(symlink)的zip文件时,如果目标环境未正确配置或存在特定条件,可能会发生目录逃逸。这是因为ziparchive在处理符号链接时,默认行为是创建指向相对路径的符号链接,而非解析并复制实际文件内容。如果攻击者构造一个指向父目录(如../../etc/passwd)的符号链接,解压后生成的符号链接将指向服务器文件系统上的敏感位置,导致任意文件读取或写入风险。

如何检测并防御此类符号链接攻击?
要防御这种攻击,开发者需要在解压前对ZIP包内的条目进行预扫描,检查是否存在符号链接以及其目标路径是否合法。可以通过遍历ZipArchive中的每个条目,使用ZipArchive::statIndex()获取元数据,判断是否为符号链接(通过external_attr字段的高16位),并验证其目标路径不包含..等危险字符。如果发现非法符号链接,应立即中止解压操作或采取安全措施(如将符号链接转换为普通文件或忽略)。此外,还可以考虑使用更安全的解压库,或在沙箱环境中执行解压操作。

使用 template.yaml 定义创建 Spotify Backstage 软件模板,包含 Scaffolder 操作,包括 fetch:template、publish:github 和 catalog:register。通过其 REST API 管理 Backstage 软件目录。
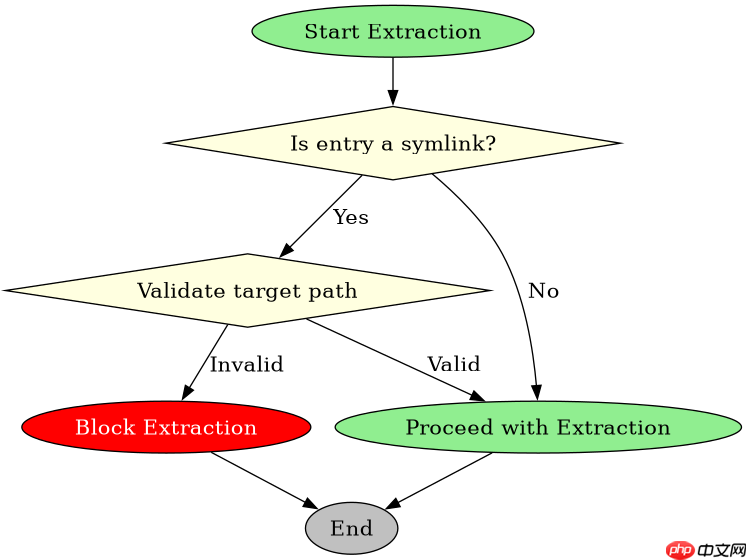
基于程序中某个输入、条件或结果的具体问题
假设我们有一个具体的场景:用户上传了一个名为malicious.zip的文件,其中包含一个符号链接link.txt,其目标为../../config/database.yml。当我们调用$zip->extractTo('/var/www/html/uploads')时,系统会在/var/www/html/uploads目录下创建一个名为link.txt的符号链接,指向/var/www/config/database.yml。这可能导致攻击者能够读取数据库配置文件,甚至进一步利用该信息进行SQL注入或其他攻击。因此,必须在解压前对符号链接的目标路径进行严格校验,确保其位于预期的解压目录内。


















