








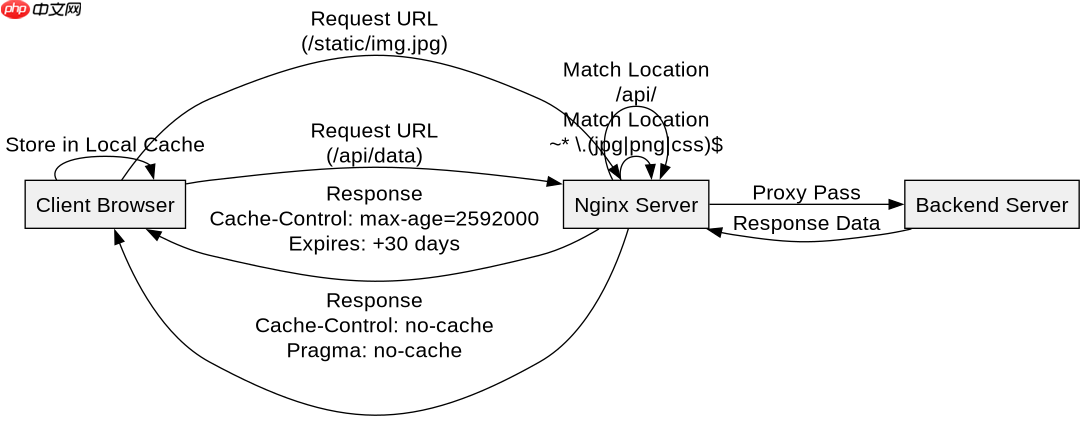
在 nginx 中配置不同路径的缓存有效期,核心做法是在 `location` 块中使用 `expires` 指令。针对静态资源(如图片、css),通常设置较长的过期时间(如 30 天);针对动态接口或经常变动的文件,设置为 `off` 或极短时间(如 0)。这样浏览器会根据 http 响应头中的 `cache-control` 和 `expires` 字段决定是否向服务器发起请求,从而优化加载速度。
如何为静态资源设置长期缓存
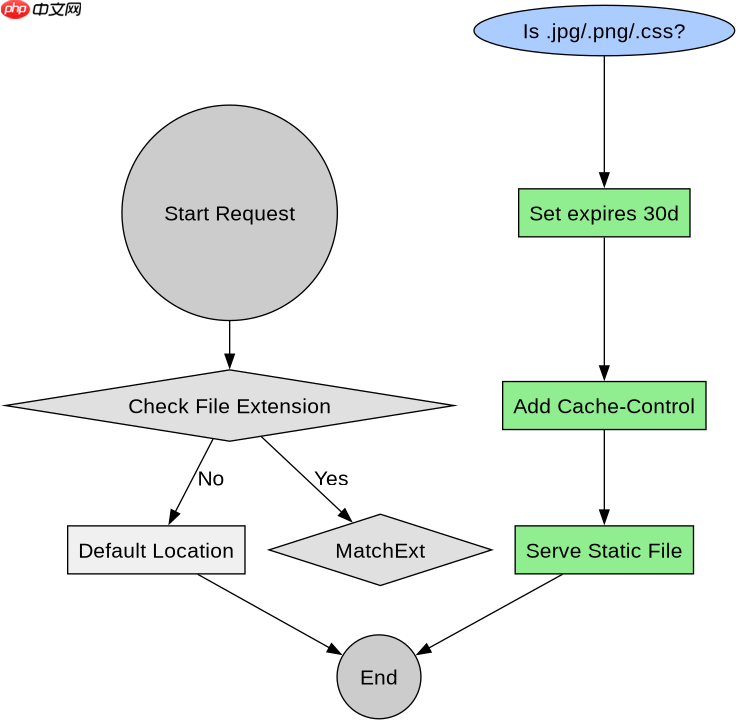
对于图片、样式表和脚本等静态资源,应配置较长的缓存时间以减少重复下载。通过匹配特定的文件扩展名,Nginx 会自动添加 `Cache-Control: max-age=...` 响应头。例如,将 `.jpg`、`.png` 和 `.css` 文件的缓存时间设置为 30 天,浏览器在 30 天内再次访问这些资源时,会直接使用本地副本,除非用户强制刷新。
server {
    listen 80;
    server_name example.com;

    # 静态资源:缓存 30 天
    location ~* \.(jpg|jpeg|png|gif|ico|css|js)$ {
        root /var/www/html;
        expires 30d;
        add_header Cache-Control "public, immutable";
    }

    # 其他默认行为
    location / {
        root /var/www/html;
        index index.html;
    }
}
上述配置中,`location ~*` 使用正则表达式忽略大小写匹配文件后缀。`expires 30d` 告诉客户端资源在 30 天内有效。`immutable` 标志进一步指示浏览器该资源在有效期内不会改变,无需重新验证。当请求 `/images/logo.png` 时,Nginx 返回 `Cache-Control: max-age=2592000`(30天的秒数),浏览器据此进行缓存。

如何禁用特定路径的缓存
对于 API 接口、后台管理页面或需要实时更新的资源,必须禁用缓存以确保数据最新。通过将对应路径的 `expires` 设置为 `off`,Nginx 会发送 `Cache-Control: no-cache` 或 `no-store` 头,强制浏览器每次请求都向服务器验证。这避免了用户看到过期的数据或状态。

server {
    listen 80;
    server_name example.com;

    # API 接口:不缓存
    location /api/ {
        proxy_pass http://backend_server;
        expires off;
        add_header Cache-Control "no-cache, no-store, must-revalidate";
        add_header Pragma "no-cache";
        add_header Expires "0";
    }

    # 静态资源:缓存 30 天
    location ~* \.(jpg|jpeg|png|gif|ico|css|js)$ {
        root /var/www/html;
        expires 30d;
    }

    location / {
        root /var/www/html;
        index index.html;
    }
}
在 `/api/` 路径下,`expires off` 是基础设置,配合显式的 `add_header` 确保兼容性。`no-store` 防止资源被任何中间代理缓存,`must-revalidate` 要求在使用过期缓存前必须向服务器确认。当请求 `/api/user/profile` 时,响应头包含 `Cache-Control: no-cache`,浏览器每次都会发起网络请求获取最新数据。
如果同时存在静态资源和同名API路径会发生什么
当 URL 路径既可能匹配静态文件规则,又可能指向后端 API 时,Nginx 的处理顺序取决于 `location` 的定义类型和优先级。Nginx 优先选择最精确的前缀匹配(最长前缀原则),其次是正则匹配。如果静态资源的正则匹配范围过宽,可能会错误地拦截 API 请求。因此,必须确保静态资源的匹配模式不包含 API 路径的前缀,或者将 API 路径定义为更具体的前缀匹配以覆盖正则匹配。
















