








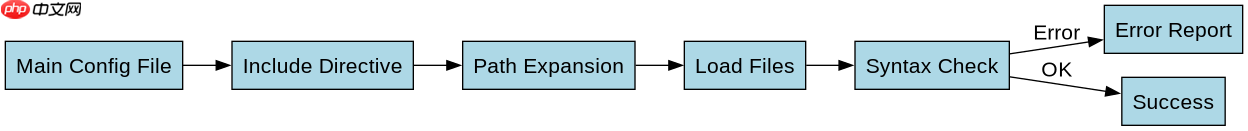
nginx 配置语法检查通过递归解析 include 文件来验证其语法。使用 nginx -t 命令时,nginx 会读取主配置文件,遇到 include 指令时,会根据指定的路径模式展开并加载所有匹配的文件,然后对合并后的完整配置树进行词法和语法分析。如果任何被包含的文件存在语法错误,或者引用了不存在的文件,命令都会报错并终止。
include 指令的路径匹配机制是怎样的
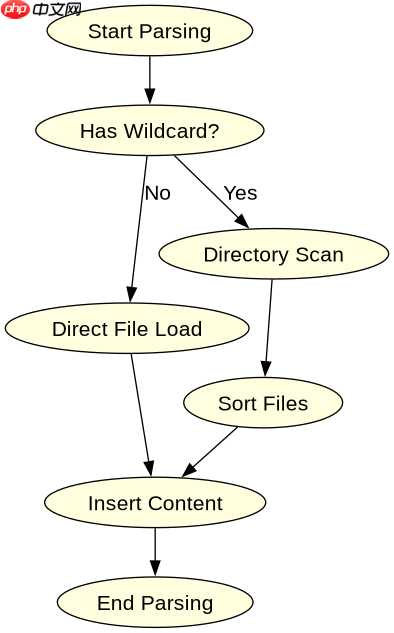
当 Nginx 遇到 include 指令时,它首先判断路径是否包含通配符。如果不包含通配符,则直接尝试打开该文件;如果包含通配符(如 *.conf),则会在指定目录下查找所有匹配的文件。Nginx 按照字母顺序排序这些文件,并依次将它们的内容插入到当前配置块中。这种机制确保了配置的模块化,但也要求开发者注意文件的加载顺序,因为后加载的配置可能会覆盖先前的设置。
server {
    listen 80;
    server_name example.com;

    # 包含特定目录下的所有 .conf 文件
    include /etc/nginx/conf.d/*.conf;

    location / {
        root /var/www/html;
        index index.html;
    }
}
在上述配置中,/etc/nginx/conf.d/ 目录下的所有以 .conf 结尾的文件都会被加载。假设该目录下有 vhost.conf 和 proxy.conf,Nginx 会按字母顺序先加载 proxy.conf,再加载 vhost.conf。如果这两个文件中定义了相同的指令(例如 listen),后面的定义将覆盖前面的定义。因此,在使用 include 时,应确保被包含的文件之间没有冲突的指令,或者明确知道覆盖的顺序。
include 文件缺失或权限不足时会发生什么
如果被 include 指令引用的文件不存在,或者 Nginx 进程的用户(通常是 nginx 或 www-data)没有读取权限,nginx -t 命令会立即失败并报告错误。对于非通配符路径,Nginx 会直接提示文件未找到;对于通配符路径,如果没有任何文件匹配,Nginx 的行为取决于版本和配置,通常也会报错或忽略,具体需测试。权限不足时,Nginx 会报告“Permission denied”错误。为了避免这些问题,建议在编写配置时使用绝对路径,并确保文件权限正确。


# 模拟一个不存在的 include 文件
server {
    listen 80;
    server_name test.com;
    include /etc/nginx/nonexistent.conf; # 此文件不存在
}
运行 nginx -t 后,你会看到类似以下的错误信息:[emerg] open() "/etc/nginx/nonexistent.conf" failed (2: No such file or directory)。这表明 Nginx 在解析配置时无法找到指定的文件。为了解决这个问题,你需要确认文件路径是否正确,或者创建该文件。此外,如果使用的是通配符,例如 include /etc/nginx/conf.d/*.conf;,而该目录下没有任何 .conf 文件,某些版本的 Nginx 可能会报错,建议在使用通配符前确保目录下有至少一个匹配的文件,或者使用条件判断来避免此类问题。
如何调试 include 导致的配置冲突
当 include 引入的配置导致意外行为时,可以通过 nginx -T 命令查看合并后的完整配置。该命令会输出经过预处理、包含所有 include 文件后的最终配置文本。通过审查输出,可以定位是哪个被包含的文件覆盖了关键设置。此外,可以使用 nginx -d 调试模式(如果可用)或启用详细日志来跟踪配置加载过程。为了隔离问题,可以将 include 文件逐个注释掉,重新运行 nginx -t,以确定是哪个文件导致了冲突。
# 查看完整合并后的配置
sudo nginx -T
执行 nginx -T 后,输出中将显示所有被 include 的文件内容。你可以搜索特定的指令(如 listen 或 root),查看它们出现的顺序和位置。如果发现某个指令被多次定义,后面的定义将生效。通过这种方式,你可以清楚地看到配置的最终状态,从而找出冲突的来源。例如,如果 proxy.conf 中定义了 proxy_pass,而 vhost.conf 中也定义了 proxy_pass,且后者位于前者之后,那么 vhost.conf 中的设置将覆盖前者。理解这一点有助于你更好地组织配置结构,避免意外的覆盖行为。


















