








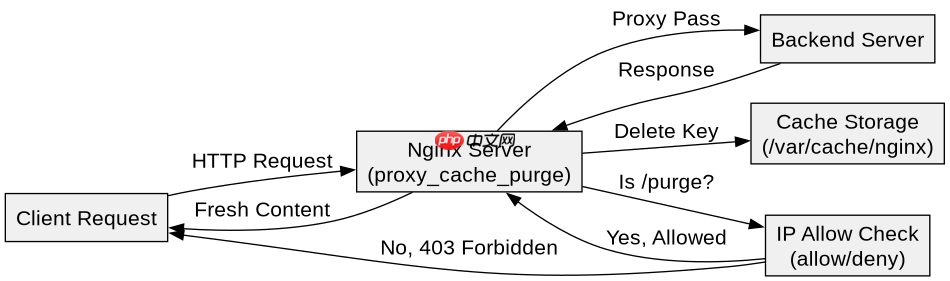
通过配置 nginx 的 `proxy_cache_path` 指令并配合第三方模块或自定义脚本,可以实现缓存清理权限控制。核心做法是定义一个专用的清理接口(如 `/purge`),利用 `allow` 和 `deny` 指令限制仅允许特定 ip 访问该接口,从而确保只有受信任的管理员才能清除缓存。
如何配置基于 IP 的缓存清理接口
在 Nginx 中,最标准的做法是使用 `ngx_http_proxy_module` 提供的缓存功能,并结合 `location` 块进行权限隔离。我们需要创建一个专门用于清理缓存的 location,在该 location 中使用 `proxy_cache_purge` 变量(需借助 `nginx-cache-purge` 模块)来触发清理。同时,必须使用 `allow` 和 `deny all` 指令严格限制访问源 IP,防止未授权用户滥用清理功能导致服务抖动。
server {
    listen 80;
    server_name example.com;

    # 定义缓存路径及权限
    proxy_cache_path /var/cache/nginx levels=1:2 keys_zone=my_cache:10m max_size=1g inactive=60m use_temp_path=off;

    # 正常业务请求
    location / {
        proxy_pass http://backend;
        proxy_cache my_cache;
        proxy_cache_valid 200 302 10m;
        proxy_cache_valid 404 1m;
        proxy_cache_key $scheme$request_method$host$request_uri;
    }

    # 缓存清理接口:仅允许内网 IP 访问
    location ~ ^/purge(/.*) {
        allow 192.168.1.0/24; # 允许的内网段
        deny all;             # 拒绝其他所有 IP

        set $purge_url $1;
        proxy_cache_purge my_cache $scheme$request_method$host$purge_url;
    }
}
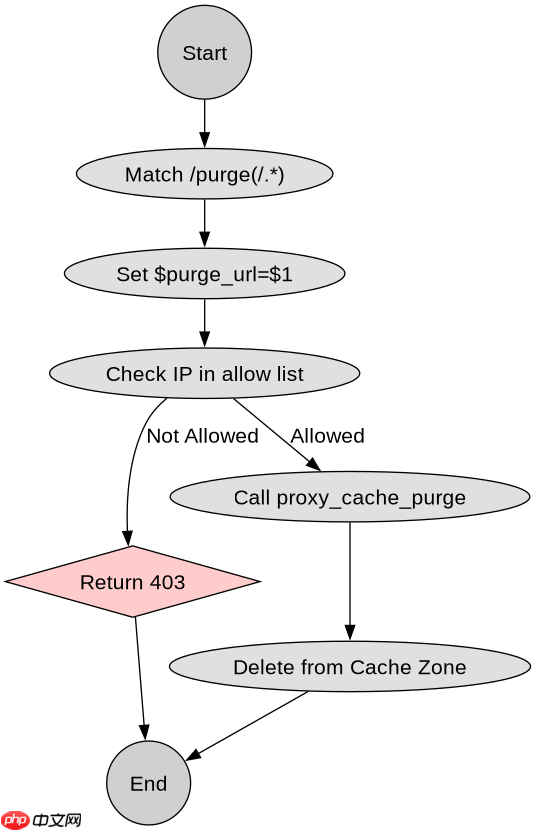
上述配置中,`proxy_cache_path` 定义了缓存存储位置和元数据区域。`location ~ ^/purge(/.*)` 使用正则匹配捕获 URL 中的资源路径,并将其赋值给变量 `$purge_url`。`proxy_cache_purge` 指令根据该变量从缓存中删除对应的键。`allow` 和 `deny` 指令确保了安全性,只有来自 `192.168.1.0/24` 的请求才能执行清理操作,其他请求将被 Nginx 直接返回 403 Forbidden。

如何结合 Lua 实现更灵活的缓存清理
如果需要使用更复杂的逻辑,例如基于 Token 验证或动态黑名单,可以引入 OpenResty (Nginx + Lua)。这种方式不依赖第三方 C 模块,而是通过 Lua 脚本直接操作 Nginx 的共享内存字典或调用系统命令清理文件。这种方法提供了更高的灵活性,但需要额外的 Lua 环境支持。

http {
    lua_shared_dict cache_meta 10m;

    server {
        listen 80;
        server_name example.com;

        location /lua-purge {
            content_by_lua_block {
                local uri = ngx.var.uri
                local token = ngx.var.arg_token

                -- 简单的 Token 验证示例
                if token ~= "secret-token-123" then
                    ngx.exit(403)
                    return
                end

                -- 这里可以添加更复杂的清理逻辑
                -- 例如删除指定前缀的文件或使用 API 通知后端
                ngx.say("Purge request received for: " .. uri)

                -- 实际生产中通常调用外部脚本或 API
                -- os.execute("rm -rf /var/cache/nginx/" .. ngx.md5(uri))
            }
        }
    }
}
在 Lua 方案中,`content_by_lua_block` 处理所有逻辑。首先检查查询参数中的 `token` 是否匹配预设值,如果不匹配则直接返回 403。这种方式的优点是权限控制逻辑完全由 Lua 代码定义,可以轻松集成数据库查询、Redis 校验等复杂认证机制。需要注意的是,直接操作文件系统(如 `os.execute`)在生产环境中需谨慎,建议通过调用后端 API 或消息队列来触发清理,以保持 Nginx 层的无状态和高性能。
清理特定 URL 时如何处理缓存键冲突
当使用 `proxy_cache_key` 定义了复杂的键(如包含请求方法或主机头)时,清理特定 URL 必须确保传入的清理请求与原始缓存键完全一致。如果清理接口的 URL 结构与原始请求不同,可能导致清理失败或误删。例如,若缓存键为 `$scheme$request_method$host$request_uri`,则清理请求必须模拟相同的 Scheme、Host 和 URI,且通常只针对 GET 请求的缓存有效,因为 POST 请求通常不被缓存或缓存策略不同。















