








使用 user 模块的 password 参数可以批量修改用户密码。你需要先生成加密后的密码哈希值,然后在 playbook 中通过循环或变量传递给目标主机,ansible 会自动处理哈希格式并更新系统账户。

如何生成兼容不同 Linux 发行版的密码哈希
直接传递明文密码是不安全的,且不同版本的 Ansible 和 Python 库对哈希算法的支持可能不同。最稳妥的方式是使用 htpasswd 命令或 Python 的 passlib 库生成特定格式的哈希字符串,通常推荐使用 SHA-512 crypt 格式(以 $6$ 开头),因为它在大多数现代 Linux 发行版中都受支持。
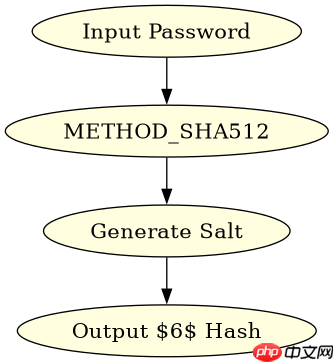
python3 -c "import crypt; print(crypt.crypt('my_secret_password', crypt.mksalt(crypt.METHOD_SHA512)))"运行上述命令会输出类似 $6$rounds=65535$saltsalt$hashvalue... 的字符串。将这个字符串复制到你的 Playbook 变量中即可。注意,某些旧版 Ansible 可能默认使用 MD5 或 DES,建议显式指定哈希方法或在生成时确保格式正确。
如何在 Playbook 中实现批量修改
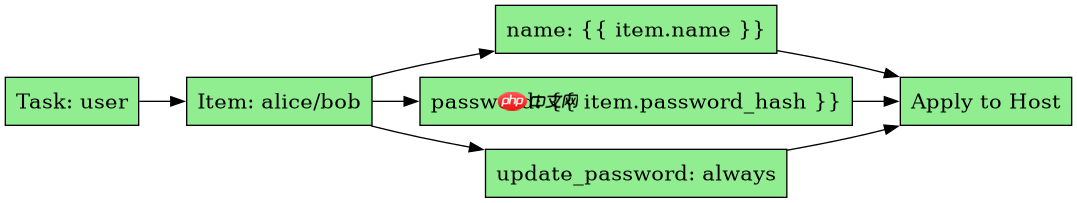
利用 Ansible 的 loop 功能,你可以一次性定义多个用户及其对应的密码哈希,从而实现对一组用户的批量密码重置。这种方法比逐个调用模块更高效,且易于维护。
- name: Batch update user passwords
  hosts: all
  tasks:
    - name: Set password for multiple users
      ansible.builtin.user:
        name: "{{ item.name }}"
        password: "{{ item.password_hash }}"
        update_password: always
      loop:
        - { name: 'alice', password_hash: '$6$...hash1...' }
        - { name: 'bob', password_hash: '$6$...hash2...' }
执行此 Playbook 后,alice 和 bob 的密码将被更新为指定的哈希值对应的密码。update_password: always 确保即使密码已存在也会被强制更新,防止因状态检查跳过任务。
基于 update_password 参数的具体行为差异
在使用 user 模块时,update_password 参数决定了模块如何处理现有密码。如果设置为 always,无论当前密码是什么,都会应用新提供的哈希值。如果设置为 on_create,则仅在新建用户时设置密码,若用户已存在则忽略密码更改。这对于批量脚本至关重要,因为你可能希望只初始化新用户,而不影响已有用户的密码策略。

















