








在 centos 系统上运行 php 8.5.12 时,若因权限问题导致 nginx 返回 500 internal server error,核心解决方法是确保 web 服务器进程用户(如 `nginx`)对 php 文件及目录拥有正确的读取和执行权限,并检查 selinux 上下文是否允许访问。通常通过修改文件属主为 `nginx:nginx` 或使用 acl 赋予组权限即可解决。
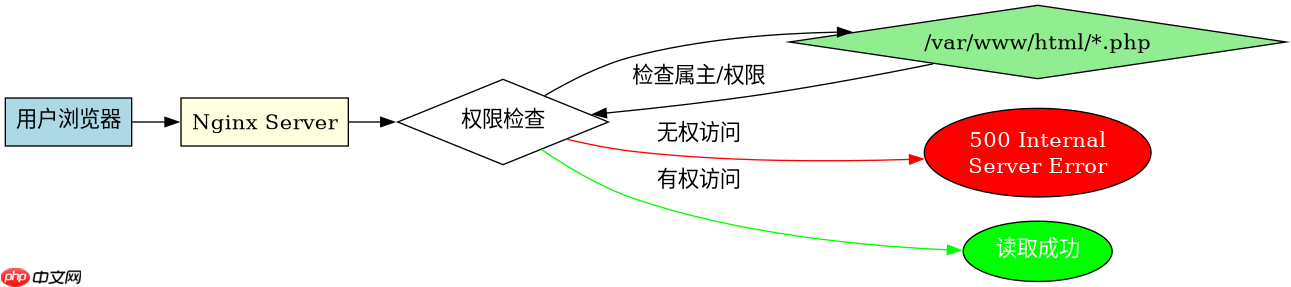
Nginx 用户如何获取 PHP 文件读取权限
当 Nginx 以 nginx 用户身份运行时,它需要能够读取位于 /var/www/html 下的 PHP 脚本。如果文件属主是 root 或普通用户,且权限设置为 600 或 700,Nginx 将无法读取文件,进而触发 500 错误。最直接的修复是将文件的所有权更改为 nginx 用户,或者将组权限调整为 nginx 并设置相应的读取权限。
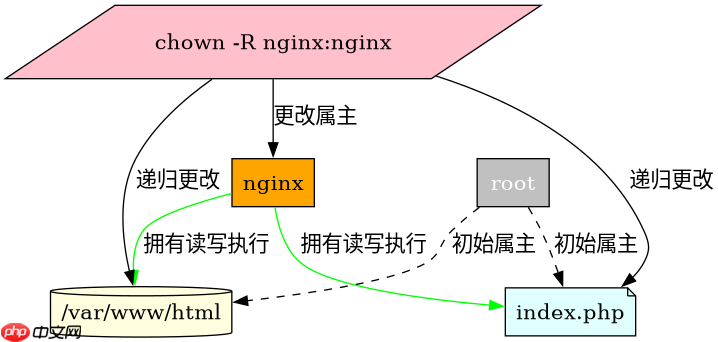
sudo chown -R nginx:nginx /var/www/html
sudo chmod -R 750 /var/www/html
上述命令将 /var/www/html 目录下所有文件的属主和属组更改为 nginx,并将权限设置为 750。这意味着属主(nginx)拥有读、写、执行权限,同组用户拥有读和执行权限,其他用户无权限。这种配置既满足了 Nginx 读取 PHP 文件的需求,又避免了向其他用户暴露敏感信息。执行后,重启 Nginx 服务使配置生效:sudo systemctl restart nginx。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
PHP-FPM 进程用户与文件权限的匹配
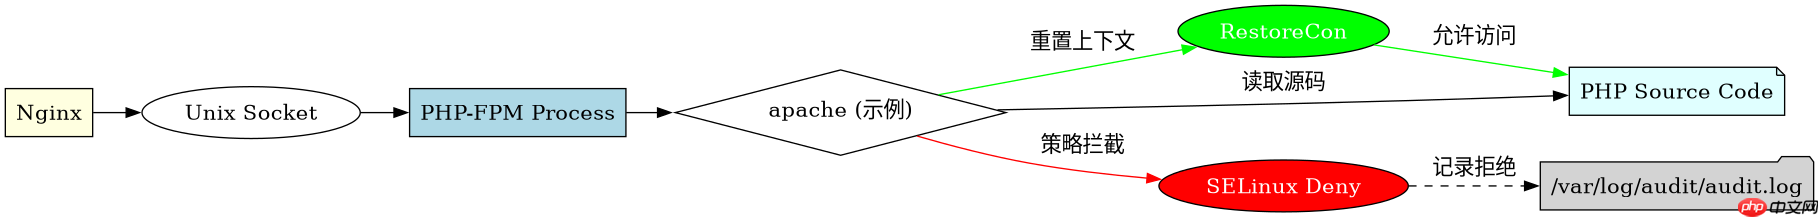
除了 Nginx 直接读取文件外,现代部署通常使用 PHP-FPM 作为后端处理器。Nginx 通过 Unix 域套接字或 TCP 端口将请求转发给 PHP-FPM。此时,关键权限问题出现在 PHP-FPM 进程用户能否读取 PHP 源文件以及写入临时目录。默认情况下,PHP-FPM 可能以 apache 或 nobody 用户运行,这取决于具体的安装方式。若 PHP-FPM 用户与文件属主不一致,同样会导致 500 错误。
# 查看当前 PHP-FPM 池配置中的用户
sudo grep -E '^(user|group)' /etc/php-fpm.d/www.conf
# 假设输出为 user = apache, group = apache
# 修改文件权限以匹配
sudo chown -R apache:apache /var/www/html
sudo chmod -R 750 /var/www/html
首先检查 /etc/php-fpm.d/www.conf 文件中定义的 user 和 group。如果该值为 apache,则必须将网站文件的属主更改为 apache。这与 Nginx 单独处理静态文件时的逻辑不同,因为 PHP-FPM 需要实际解析并执行 PHP 代码。确保 PHP-FPM 用户拥有对 PHP 文件的读取权限以及对上传目录、缓存目录的写入权限。若发现权限不匹配,使用 chown 和 chmod 进行修正,并重启 PHP-FPM 服务:sudo systemctl restart php-fpm。
SELinux 上下文阻止了 Web 服务访问
在 CentOS 系统中,SELinux 是一个常见的权限障碍来源。即使文件权限设置正确,SELinux 策略也可能阻止 Nginx 或 PHP-FPM 访问特定目录或文件。例如,若将网站文件放置在非标准路径(如 /home/user/web),SELinux 默认会拒绝 Web 服务访问,导致 500 错误。此时需检查 SELinux 状态并调整上下文。
# 检查 SELinux 状态
getenforce
# 若为 Enforcing,检查日志
grep -i 'denied' /var/log/audit/audit.log | grep nginx
# 恢复标准上下文
sudo restorecon -Rv /var/www/html
# 或手动设置上下文
sudo chcon -Rt httpd_sys_content_t /var/www/html
首先通过 getenforce 确认 SELinux 是否处于强制模式。若处于 Enforcing 状态,查看 /var/log/audit/audit.log 中是否有被拒绝的记录。对于标准路径 /var/www/html,使用 restorecon 命令重置其 SELinux 上下文至默认值 httpd_sys_content_t。若文件位于自定义路径,需使用 chcon 临时设置上下文,或通过 semanage fcontext 永久定义规则。此步骤解决了因安全策略导致的权限拦截,确保 Web 服务能正常读取和处理 PHP 文件。



















