








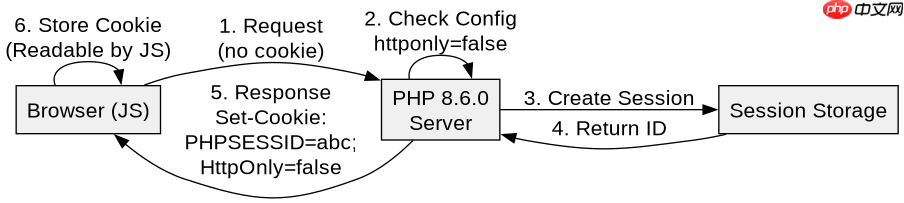
php 8.6.0 中会话 cookie 的 httponly 属性默认强制开启,导致前端 javascript 无法通过 document.cookie 读取会话标识。要修复此问题并允许前端读取,必须在初始化会话前调用 session_set_cookie_params() 并将 httponly 参数显式设置为 false。这一操作会覆盖 php 的全局配置,使生成的 cookie 不再受 httponly 保护。
如何修改代码以允许前端读取会话 Cookie
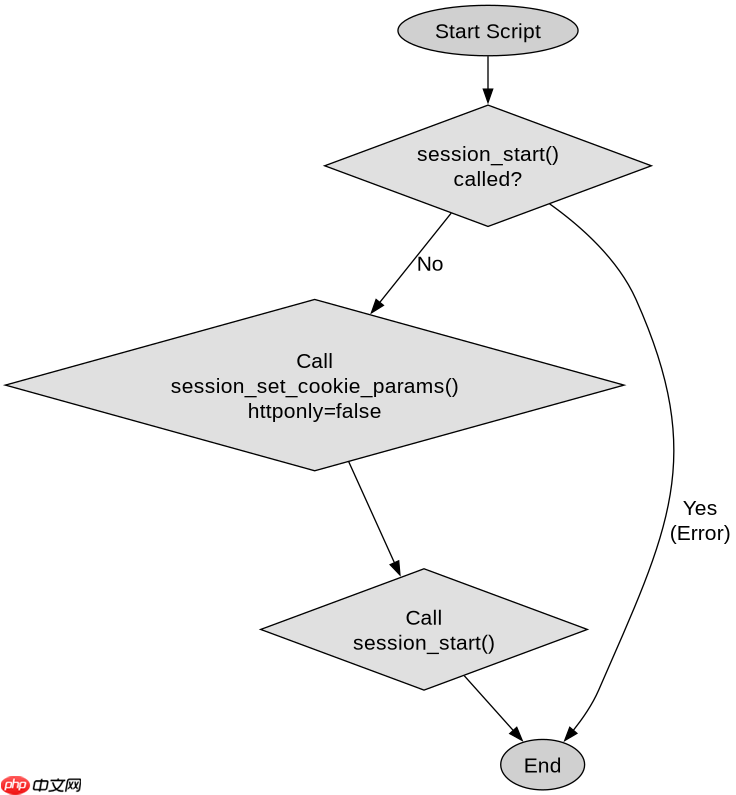
在脚本最顶部调用 session_set_cookie_params() 是解决该问题的标准做法。只需将第四个参数设为 false,即可解除对前端脚本的访问限制。执行后,浏览器端发出的请求携带的 Cookie 依然安全(服务器端不可见),但前端 JS 可以获取其值用于单页应用的状态管理或调试。
<?php
// 必须在 session_start() 之前调用
session_set_cookie_params([
    'lifetime' => 3600,
    'path'     => '/',
    'domain'   => '',
    'secure'   => true,   // 建议保持 HTTPS
    'httponly' => false,  // 关键:允许前端读取
    'samesite' => 'Lax'
]);

session_start();
$_SESSION['user_id'] = 123;
?>
上述代码运行后,浏览器会在响应头中生成 Set-Cookie: PHPSESSID=...; Path=/; Secure; HttpOnly=false。此时在浏览器控制台输入 document.cookie 即可看到包含 PHPSESSID 的字符串。若未设置此项,返回的 Header 中将包含 HttpOnly 标志,JS 读取结果为空。
立即学习“PHP免费学习笔记(深入)”;

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
不同 SameSite 设置对前端读取的影响
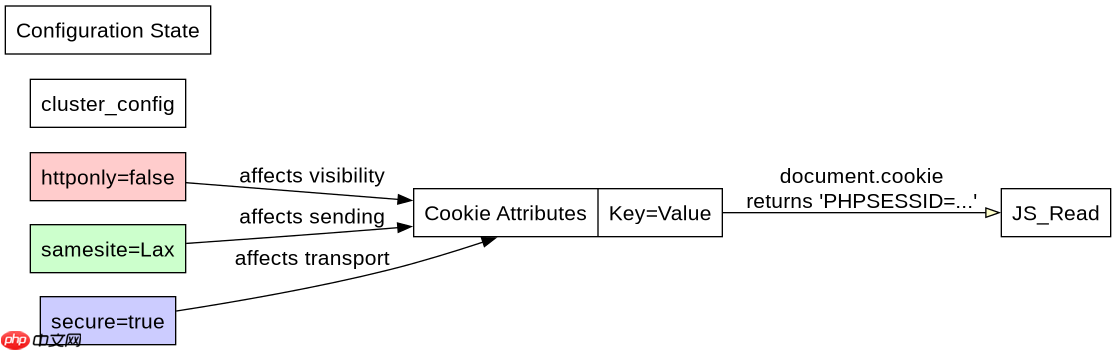
除了 HttpOnly,SameSite 属性同样影响 Cookie 的前端可见性与跨域行为。当 SameSite 设置为 Strict 时,虽然 JS 仍能读取 Cookie,但在跨站请求中浏览器不会自动附带该 Cookie。对于需要前端主动发送 Token 的场景,通常推荐 Lax 或 None。若同时设置 samesite='None' 且 secure=true,则必须使用 HTTPS 协议,否则现代浏览器将拒绝设置该 Cookie。
<?php
// 示例:配置为 None 以支持跨站前端读取
session_set_cookie_params([
    'httponly' => false,
    'samesite' => 'None',
    'secure'   => true
]);
session_start();
?>
在此配置下,前端 JS 可正常读取 Cookie,且在跨域 POST 请求中,若用户已登录目标站点,浏览器也会携带该 Cookie。需注意,SameSite=None 配合 Secure 是 Chrome 等浏览器的强制要求。若仅为了前端读取而忽略 Secure,在非 HTTPS 环境下虽可工作,但存在中间人攻击风险,不建议在生产环境使用。
前端读取到的具体 Cookie 结构是什么
当上述配置生效且会话启动后,前端通过 document.cookie 读取到的字符串格式为 PHPSESSID=随机哈希值; Path=/。其中不包含 HttpOnly、Secure 或 SameSite 等属性文本,这些仅存在于 HTTP 响应头中。JavaScript 只能获取键值对部分,无法直接感知其他安全标志。若会话未启动或发生错误,该字符串可能为空或仅包含路径信息。


















