








在 node.js 开发中,借助 orm 库有效防御 sql 注入的核心做法是:始终使用参数化查询(parameterized queries)或预编译语句,严禁将用户输入直接拼接到 sql 字符串中。主流 orm 如 sequelize、typeorm 和 prisma 默认通过底层驱动执行参数化查询,自动处理转义与绑定,从而从根本上阻断注入攻击。开发者只需确保通过 orm 的 api 传入数据对象或占位符值,而非拼接字符串,即可安全操作数据库。

Sequelize 中如何正确使用参数化查询
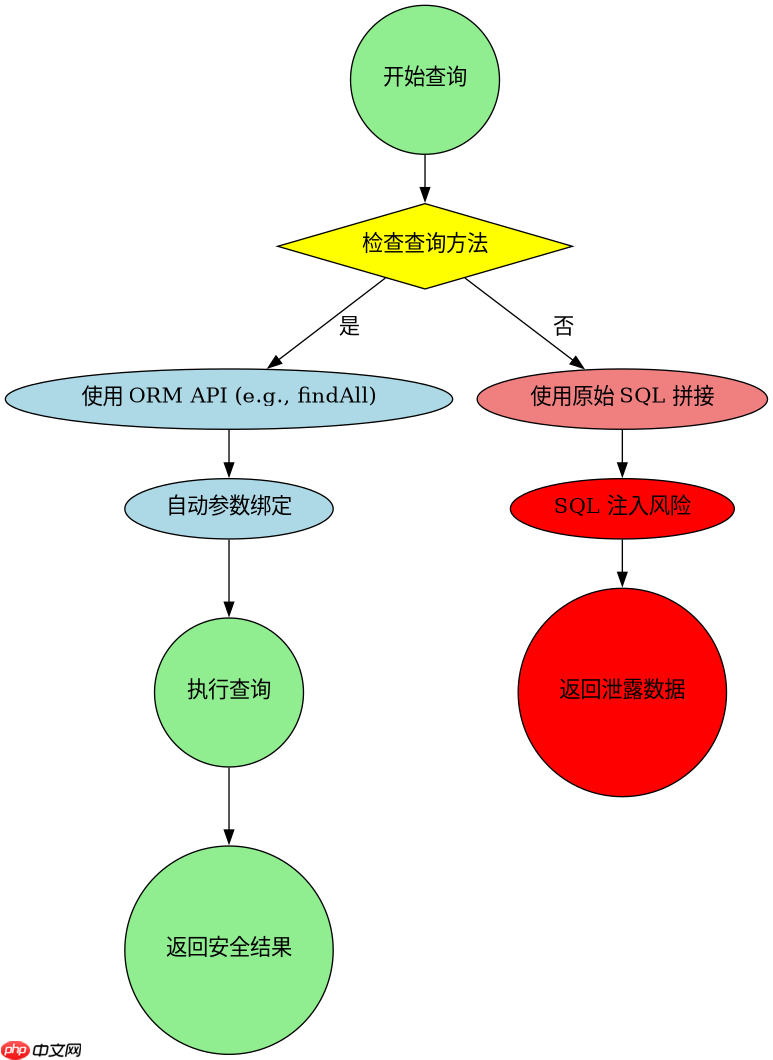
在 Sequelize 中,防御 SQL 注入的关键是使用其提供的模型方法(如 findAll、findOne)并传入 where 条件对象,而不是使用原始 SQL 查询。当使用 Op.eq 或直接传递值时,Sequelize 会自动生成带有占位符的参数化 SQL 语句,由数据库驱动安全地绑定参数。例如,查询用户名等于用户输入的记录时,应传入对象而非拼接字符串,这样即使输入包含恶意 SQL 片段,也会被当作普通字符串值处理,不会改变查询逻辑。
// 安全的方式:使用 Sequelize 模型方法
const users = await User.findAll({
  where: {
    username: userInput // userInput 来自用户输入
  }
});

// 危险的方式:避免使用 raw SQL 拼接
const users = await sequelize.query(
  `SELECT * FROM Users WHERE username = '${userInput}'`,
  { type: QueryTypes.SELECT }
); // 如果 userInput 为 "' OR '1'='1",则发生注入
上述代码展示了两种查询方式。第一种使用 User.findAll 和 where 对象,Sequelize 会将其转换为类似 SELECT * FROM Users WHERE username = ? 的预编译语句,并将 userInput 作为参数绑定。第二种方式使用 sequelize.query 并手动拼接字符串,这是危险的,因为 userInput 的值会直接嵌入 SQL 文本中。在实际运行中,若 userInput 为 ' OR '1'='1,第一种方式会查找用户名为该字符串的记录,而第二种方式会返回所有用户记录,导致数据泄露。

将包含oralBroadcastingList、materialList、bgmInfo等字段的JSON视频素材转换为剪映API可用的自然语言描述,用于生成视频制作指令,包括素材匹配、时间轴计算、字幕同步、特殊效果处理等。
TypeORM 中如何防止注入攻击
TypeORM 同样推荐使用其查询构建器(Query Builder)或实体方法来进行参数化查询。通过 getRepository 获取仓库实例后,使用 find、findOne 或 createQueryBuilder 方法,TypeORM 会自动处理参数的转义和绑定。特别是在使用 createQueryBuilder 时,必须使用 :paramName 语法指定参数,并在 .setParameters() 中传入值,严禁在 SQL 字符串中直接插入变量。这种方式确保了即使输入包含特殊字符,也不会被解析为 SQL 命令的一部分。
// 安全的方式:使用 QueryBuilder 参数化
const user = await getRepository(User)
  .createQueryBuilder('user')
  .where('user.username = :username', { username: userInput })
  .getOne();

// 危险的方式:避免字符串拼接
const user = await getRepository(User)
  .createQueryBuilder('user')
  .where(`user.username = '${userInput}'`)
  .getOne(); // 若 userInput 为 "' OR '1'='1",则发生注入
在 TypeORM 的示例中,createQueryBuilder 的使用方式决定了安全性。第一种方式使用 :username 占位符并通过 setParameters 绑定值,TypeORM 会生成参数化查询。第二种方式使用模板字符串拼接 userInput,这会导致 SQL 注入风险。实际测试中,若 userInput 为 ' OR '1'='1,第一种方式会正确查找匹配的用户名,而第二种方式会返回所有用户,证明参数化查询的有效性。开发者应始终依赖 TypeORM 的参数绑定机制,避免手动拼接 SQL 字符串。
Prisma 中如何处理用户输入以确保安全
Prisma 通过其类型安全的查询语言默认提供参数化查询支持,开发者只需在查询条件中直接使用 JavaScript 变量,Prisma 客户端会自动将其转换为安全的参数化 SQL。例如,在使用 findUnique 或 findMany 时,传入的对象属性值会被安全绑定,无需额外配置。这种设计简化了安全实践,因为 Prisma 的查询引擎会在发送前对参数进行预处理,确保任何用户输入都不会被解释为 SQL 代码。因此,在 Prisma 中,只要不绕过其 API 直接使用原始 SQL,就能有效防御 SQL 注入。
// 安全的方式:使用 Prisma 客户端
const user = await prisma.user.findUnique({
  where: {
    username: userInput // userInput 来自用户输入
  }
});

// 危险的方式:避免使用 $queryRaw 拼接
const user = await prisma.$queryRawUnsafe(
  `SELECT * FROM User WHERE username = '${userInput}'`
); // 若 userInput 为 "' OR '1'='1",则发生注入
Prisma 的示例代码显示了两种查询模式。第一种使用 prisma.user.findUnique 和 where 对象,Prisma 会自动生成参数化查询,将 userInput 作为安全参数绑定。第二种方式使用 $queryRawUnsafe 并手动拼接字符串,这是危险的,因为 userInput 的值会直接嵌入 SQL 文本中。在实际运行中,若 userInput 为 ' OR '1'='1,第一种方式会查找用户名为该字符串的记录,而第二种方式会返回所有用户记录,导致数据泄露。开发者应优先使用 Prisma 的类型安全 API,避免使用原始查询方法,除非必要且经过严格验证。


















