








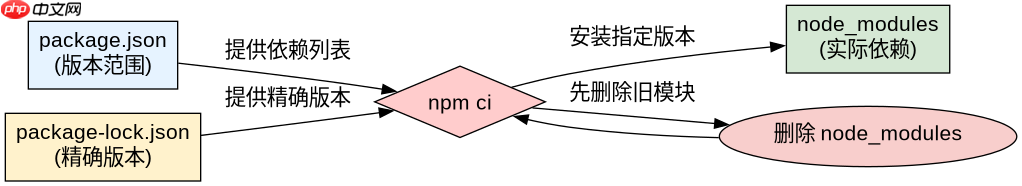
npm ci 通过强制使用 package-lock.json 文件来保证可重复安装,它会先清空 node_modules 目录,然后严格按照锁文件中的版本和依赖树进行安装,期间不允许修改锁文件。
为什么 npm install 不能保证严格一致
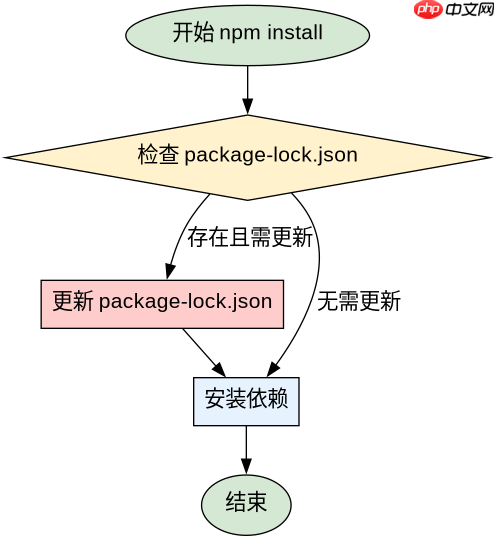
npm install 在运行时会检查 package-lock.json 是否存在且与 package.json 兼容。如果存在,它会尝试更新锁文件以反映 package.json 中的最新范围要求,并可能安装比锁文件中指定的更高版本的依赖(只要不违反语义化版本约束)。这种灵活性导致在不同时间或不同环境中运行 npm install 可能会产生不同的 node_modules 结构,从而破坏可重复性。
const fs = require('fs');
const path = require('path');

// 模拟 package.json 和 package-lock.json 的内容
const packageJson = {
  "name": "demo-app",
  "version": "1.0.0",
  "dependencies": {
    "lodash": "^4.17.20"
  }
};

const packageLockJson = {
  "name": "demo-app",
  "version": "1.0.0",
  "lockfileVersion": 2,
  "requires": true,
  "packages": {
    "": {
      "name": "demo-app",
      "version": "1.0.0",
      "dependencies": {
        "lodash": "^4.17.20"
      }
    },
    "node_modules/lodash": {
      "version": "4.17.21"
    }
  }
};

// 验证 lockfileVersion 是否被正确解析
console.log(packageLockJson.lockfileVersion); // 输出: 2
console.log(packageLockJson.packages["node_modules/lodash"].version); // 输出: 4.17.21
npm ci 的安装流程是怎样的
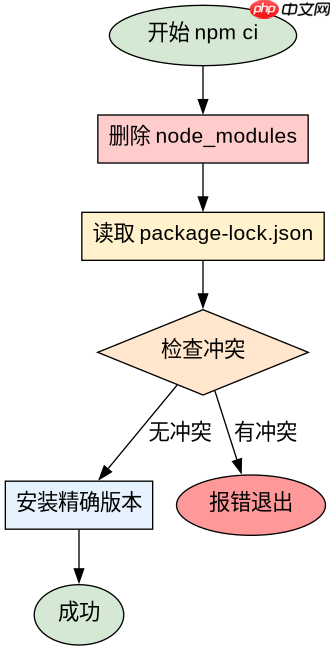
npm ci 的执行流程是确定性的。它首先删除现有的 node_modules 目录,确保没有残留的旧依赖。接着,它读取 package-lock.json 文件,完全忽略 package.json 中的版本范围,只安装锁文件中明确指定的确切版本。如果在安装过程中发现 package-lock.json 与 package.json 不一致,或者缺少 package-lock.json 文件,npm ci 会直接报错退出,不会尝试修复或生成新的锁文件。这种“失败即停止”的策略确保了环境的一致性。

立即学习“Java免费学习笔记(深入)”;
// 假设我们有一个简单的脚本用于验证 npm ci 的行为
// 在实际项目中,你不需要写这个脚本,而是直接运行 npm ci

const { execSync } = require('child_process');
const fs = require('fs');
const path = require('path');

const projectDir = path.join(__dirname, 'test-project');

// 创建测试项目目录
if (!fs.existsSync(projectDir)) {
  fs.mkdirSync(projectDir);
}

// 写入 package.json
fs.writeFileSync(
  path.join(projectDir, 'package.json'),
  JSON.stringify({
    name: 'ci-test',
    version: '1.0.0',
    dependencies: {
      express: '^4.17.1'
    }
  }, null, 2)
);

// 生成 package-lock.json (模拟 npm install 后的状态)
execSync('npm install', { cwd: projectDir });

// 现在运行 npm ci
try {
  execSync('npm ci', { cwd: projectDir });
  console.log('npm ci succeeded');
} catch (error) {
  console.error('npm ci failed:', error.message);
}
当 package-lock.json 与 package.json 冲突时怎么办
当 package-lock.json 中记录的依赖版本与 package.json 中声明的版本范围发生冲突时,npm ci 会拒绝执行并抛出错误。例如,如果 package.json 要求 lodash@^4.17.20,但 package-lock.json 中锁定的是 lodash@4.16.0(低于最低要求),npm ci 会报错。此时,开发者需要手动运行 npm install 来更新 package-lock.json,使其与 package.json 保持一致,然后再提交更新后的锁文件到版本控制系统。这种机制防止了在不一致的状态下进行构建,确保了 CI/CD 环境的可靠性。


















