








在sql server中,触发器无法直接获取发起连接的客户端ip地址,因此不能仅靠触发器实现基于ip的写入拦截。正确的做法是结合sql server登录名映射与应用程序层或中间件层的ip过滤,或者使用always on/复制等高级功能中的网络策略。若必须在数据库层面做限制,通常需依赖windows身份验证下的安全上下文配合外部审计工具,而非纯t-sql触发器。以下通过两个常见场景说明:一是如何识别当前连接来源(虽不能直接用于触发器阻断),二是如何在应用层实现ip白名单控制。

为什么触发器无法直接获取客户端IP
SQL Server的触发器执行在数据库引擎内部,其上下文对象如SUSER_SNAME()返回的是登录名而非IP。系统视图sys.dm_exec_connections包含client_net_address字段,但触发器中无法动态查询该视图以判断当前会话来源。因此,试图在AFTER INSERT或INSTEAD OF UPDATE中检查IP并抛出错误的方案不可行。开发者应明确:触发器适用于业务逻辑校验(如金额非负、状态变更合规),而非网络层访问控制。
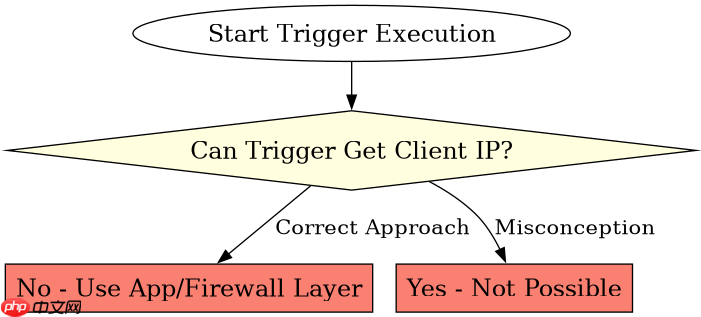
-- 错误示例:此代码无法工作,因为触发器内无法获取client_net_address
CREATE TRIGGER trg_Block_IP
ON dbo.Orders
AFTER INSERT
AS
BEGIN
    DECLARE @ip VARCHAR(45);
    -- 以下语句在触发器中无效且会报错
    SELECT @ip = client_net_address
    FROM sys.dm_exec_connections
    WHERE session_id = @@SPID;

    IF @ip = '192.168.1.100'
        THROW 50000, 'Access denied by IP', 1;
END;
上述代码展示了常见误区。实际环境中,@@SPID在触发器中指向触发器执行上下文,而非原始客户端会话,导致查询结果不准确甚至为空。正确架构应将IP过滤前置到应用服务器或防火墙层。
如何在应用层实现IP白名单控制
最可靠的方式是在应用程序连接数据库前进行IP校验。例如,在.NET应用中,可通过SqlConnection建立连接前检查请求源IP。以下示例展示如何在ASP.NET Core中间件中拦截非法IP:
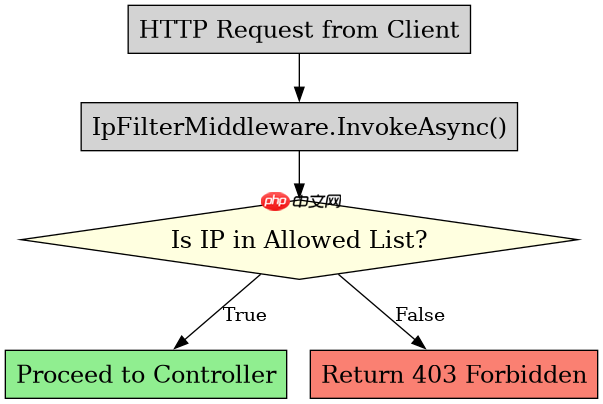
public class IpFilterMiddleware
{
    private readonly RequestDelegate _next;
    private readonly HashSet<string> _allowedIps = new() { "10.0.0.5", "192.168.1.10" };

    public IpFilterMiddleware(RequestDelegate next)
    {
        _next = next;
    }

    public async Task InvokeAsync(HttpContext context)
    {
        var clientIp = context.Connection.RemoteIpAddress?.ToString();
        if (!string.IsNullOrEmpty(clientIp) && !_allowedIps.Contains(clientIp))
        {
            context.Response.StatusCode = 403;
            await context.Response.WriteAsync("Forbidden: IP not allowed");
            return;
        }
        await _next(context);
    }
}
该中间件在请求到达控制器前检查IP,若不在白名单则直接返回403,避免任何数据库操作。这种方式高效且可审计,符合安全最佳实践。开发者应将此类逻辑置于API网关或应用服务层,而非数据库触发器中。
当使用Windows身份验证时如何关联IP与安全组
若环境采用Windows身份验证,可结合Active Directory安全组实现细粒度控制。虽然仍不能直接在触发器中查IP,但可通过登录名映射到用户所属组,再在应用层根据组成员资格决定是否允许写入。例如,将特定IP段的用户加入DB_Writers_Limited组,并在应用代码中检查该组成员身份。此方法依赖基础设施配置,但比尝试绕过触发器限制更稳定。最终,数据库应专注于数据完整性,网络访问控制应由专门组件处理。

















