








在postgresql中,可以通过创建before触发器结合`pg_catalog.pg_user`或自定义角色映射表,在插入或更新时动态设置行级安全(rls)所需的权限列来实现基于角色的行级安全。具体做法是定义一个触发函数,检查当前会话角色并写入目标表的`owner_role`字段,随后启用该表的rls策略,使得只有拥有相应角色的用户才能访问该行。

CREATE TRIGGER如何捕获当前会话角色?
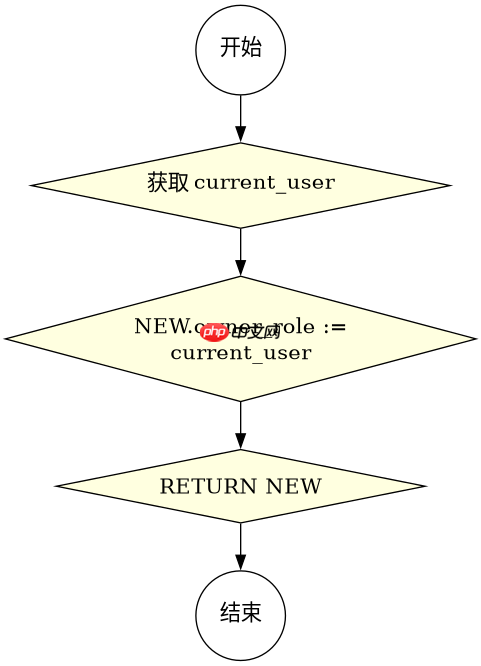
触发器通过调用current_user或session_user系统函数获取当前执行SQL的用户身份。这个值在触发器执行时是确定的,可以直接赋值给新行的特定列。
-- 1. 创建示例表
CREATE TABLE sensitive_data (
    id SERIAL PRIMARY KEY,
    content TEXT,
    owner_role TEXT NOT NULL
);

-- 2. 创建触发器函数
CREATE OR REPLACE FUNCTION set_owner_role_trigger()
RETURNS TRIGGER AS $$
BEGIN
    NEW.owner_role := current_user;
    RETURN NEW;
END;
$$ LANGUAGE plpgsql;

-- 3. 绑定触发器到INSERT和UPDATE事件
CREATE TRIGGER trg_set_owner_role
BEFORE INSERT OR UPDATE ON sensitive_data
FOR EACH ROW
EXECUTE FUNCTION set_owner_role_trigger();

-- 4. 启用行级安全
ALTER TABLE sensitive_data ENABLE ROW LEVEL SECURITY;上述代码首先定义了表结构,其中owner_role用于存储权限归属。触发函数set_owner_role_trigger将NEW记录的owner_role字段设置为current_user。最后通过ALTER TABLE ... ENABLE ROW LEVEL SECURITY激活RLS机制。
如何编写匹配角色的USING策略?
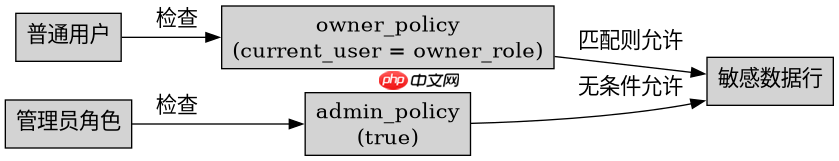
启用RLS后,需要为表添加USING子句的策略,规定哪些行对当前用户可见。通常使用current_user = owner_role作为条件,确保只有数据所有者或其所属的特定高权限角色才能查看数据。
-- 为所有用户创建默认策略:只能看到自己拥有的数据
CREATE POLICY owner_policy ON sensitive_data
    FOR ALL
    USING (current_user = owner_role);

-- 可选:为管理员创建超级策略
CREATE POLICY admin_policy ON sensitive_data
    FOR ALL
    TO admin_role
USING (true);第一个策略owner_policy应用于所有角色,限制用户仅能访问owner_role等于其自身名称的行。第二个策略admin_policy专门授予admin_role组的完全访问权限,忽略owner_role的限制。这种组合实现了细粒度的基于角色控制。
当current_user与数据库用户名不一致时会发生什么?
如果应用层通过SET ROLE切换了上下文,或者使用了非标准认证机制导致current_user与实际业务角色不符,触发器写入的值将反映切换后的角色,而非原始登录用户。这可能导致数据归属权记录错误,进而使RLS策略失效或误拦合法访问。


















