








在thinkphp中获取经过cdn后的用户真实ip,核心做法是读取http请求头中的 x-forwarded-for 字段,并从中提取最左侧的客户端ip。由于cdn节点会层层转发请求,该头部通常包含一串由逗号分隔的ip地址,第一个ip即为原始访客地址。实现时建议封装一个辅助方法,优先检查可信代理配置,若未配置则默认信任该头部,从而确保在不同部署环境下都能准确获取到真实ip。
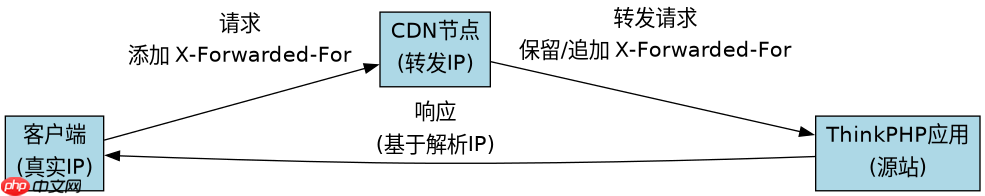
如何正确解析X-Forwarded-For头部以获取首个IP
直接回答:通过 request()->header('x-forwarded-for') 获取字符串后,按逗号分割并取第一个元素即可得到真实IP。此方法适用于大多数标准CDN配置,因为CDN会在请求到达源站前将原始IP插入或追加至该头部。需要注意的是,如果本地服务器也开启了反向代理,需确保 X-Real-IP 或 X-Forwarded-For 被正确识别为可信来源,否则可能被伪造。
$header = request()->header('x-forwarded-for');
if ($header) {
    $ips = explode(',', $header);
    $realIp = trim($ips[0]);
    echo $realIp;
}
ThinkPHP内置IP获取机制与自定义逻辑的差异
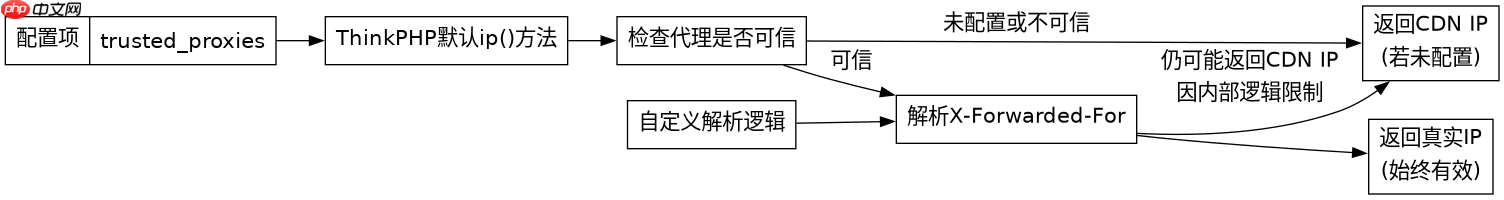
直接回答:ThinkPHP默认的 request()->ip() 方法依赖系统环境变量 trusted_proxies 来判断是否信任代理头部。若未配置可信代理列表,它可能忽略 X-Forwarded-For 而返回CDN节点的IP。因此,手动解析头部比依赖默认行为更可控,尤其在云环境或负载均衡场景下。开发者应显式设置可信代理或使用自定义逻辑绕过默认检测,以确保获取的是终端用户IP而非中间节点IP。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
立即学习“PHP免费学习笔记(深入)”;
// 假设已配置可信代理
Config::set('trusted_proxies', ['192.168.1.1']);
$ip = request()->ip(); // 此时会正确解析X-Forwarded-For

// 或者完全自定义
function getRealIp() {
    $headers = ['x-forwarded-for', 'x-real-ip', 'remote_addr'];
    foreach ($headers as $h) {
        $val = request()->header($h);
        if ($val) {
            return explode(',', $val)[0];
        }
    }
    return request()->ip();
}
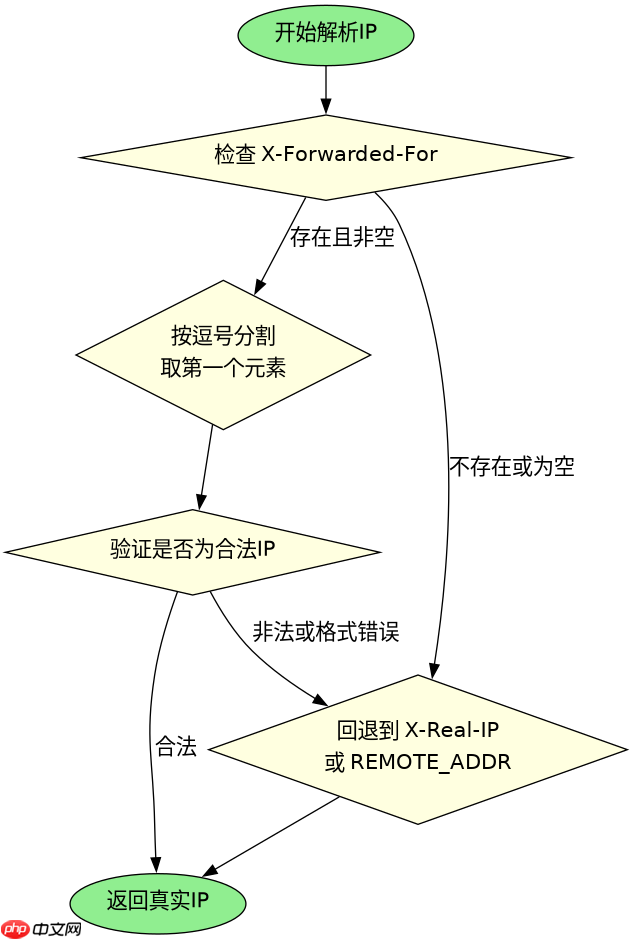
当X-Forwarded-For为空或格式异常时如何处理
直接回答:当 X-Forwarded-For 为空、不存在或格式非法(如非IP字符)时,应回退到 X-Real-IP 或 REMOTE_ADDR,并最终 fallback 到 request()->ip() 的安全默认值。这种多层降级策略能应对不同CDN厂商或本地代理配置的差异,避免因单一头部缺失导致IP获取失败。同时,应对每个候选头部的内容进行基本校验,防止注入或解析错误。



















