








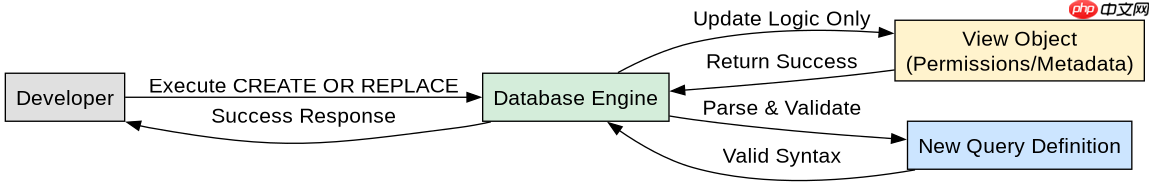
在sql中,使用 create or replace view 可以安全地更新视图定义而不删除其权限或依赖对象。该语句会替换现有视图的定义,同时保留原有的访问控制列表(acl)和元数据引用。执行时,数据库引擎会验证新查询的合法性,若存在语法错误或列名冲突则拒绝操作并回滚。
如何确保替换后权限不丢失?
使用 CREATE OR REPLACE VIEW 的核心优势在于它不会像先 DROP 再 CREATE 那样清除已授予用户的权限。数据库系统会将新的查询逻辑绑定到现有的视图句柄上,因此之前通过 GRANT SELECT ON view_name TO user 获得的授权依然有效。这避免了每次迭代都需要重新分配权限的繁琐步骤,特别适合开发环境中频繁调整逻辑的场景。
-- 初始创建视图
CREATE VIEW v_sales AS
SELECT id, amount FROM orders WHERE status = 'active';

-- 授予权限(仅一次)
GRANT SELECT ON v_sales TO analyst_role;

-- 优雅迭代:修改逻辑但保留权限
CREATE OR REPLACE VIEW v_sales AS
SELECT id, amount, created_at FROM orders WHERE status IN ('active', 'pending');
上述代码展示了从简单过滤到多状态过滤的迭代过程。执行第二条 CREATE OR REPLACE 后,v_sales 的结构发生变化,增加了 created_at 列,但 analyst_role 的访问权未被撤销。验证方法可尝试以该角色登录并查询视图,若能正常返回结果且包含新列,即证明权限继承机制生效。

替换时的依赖检查与错误处理机制是怎样的?
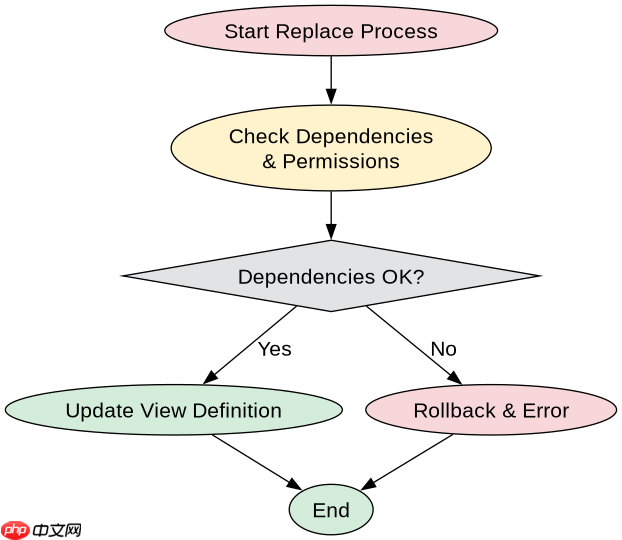
在执行替换操作前,数据库会进行严格的依赖检查。如果新定义的视图引用了不存在的表、列,或者引入了类型不兼容的计算,语句将立即失败并抛出异常,原有视图保持不变。这种原子性保证了生产环境不会因为错误的迭代导致服务中断。此外,部分数据库(如 PostgreSQL 或 MySQL)会在替换时自动更新视图的统计信息缓存,确保后续查询优化器能基于最新结构生成执行计划。
-- 假设 base_table 不存在或列名拼写错误
CREATE OR REPLACE VIEW v_error_check AS
SELECT non_existent_col FROM base_table;
-- 结果:ERROR: column "non_existent_col" does not exist
-- 原有 v_error_check 未受影响
此示例演示了防御性编程的重要性。当试图引入一个尚未创建的列时,数据库拒绝执行替换。开发者应利用这一特性,在迭代过程中逐步添加字段,并在每次提交前运行 EXPLAIN 或模拟查询来验证新逻辑的可行性。若需批量重构多个视图,建议先在测试库中执行 CREATE OR REPLACE 并通过 pg_depend 或类似系统表检查依赖关系,确认无循环依赖后再应用于生产环境。
替换视图后如何验证数据一致性?
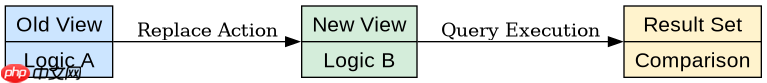
在完成 CREATE OR REPLACE VIEW 后,必须验证新视图返回的数据是否符合预期,特别是当逻辑涉及聚合或连接时。可以通过对比新旧视图的结果集差异来确认行为变更。例如,若新视图增加了过滤条件,需确保旧数据不再出现在结果中;若新增了计算列,需检查数值精度是否满足业务要求。建议使用 COUNT(*) 和抽样查询快速定位异常,避免全量比对带来的性能开销。


















