








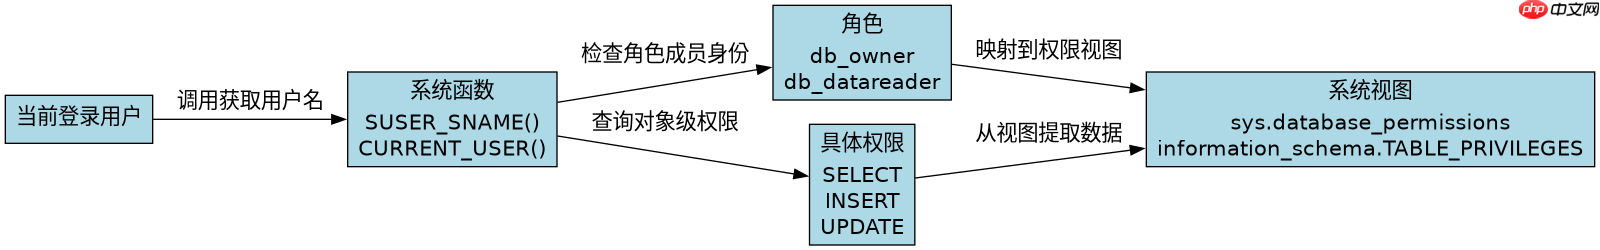
在sql存储过程中获取当前登录用户及执行权限,核心方法是调用系统内置函数和视图。对于sql server,使用 suser_sname() 或 system_user 获取用户名,通过 is_rolemember() 检查角色成员身份,并查询 sys.database_permissions 视图查看具体权限;mysql则使用 current_user() 获取用户信息,并通过 show grants 语句查询权限。
如何获取当前登录用户的详细信息?
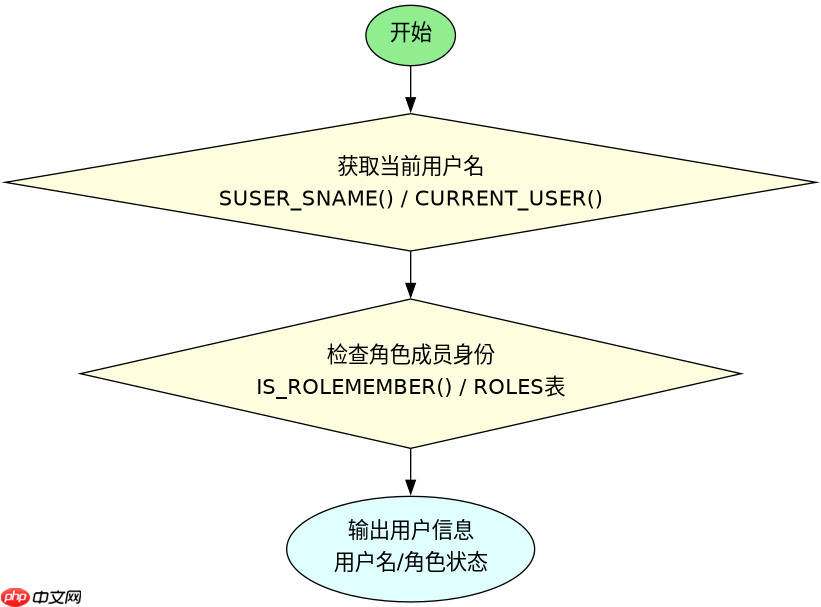
要获取当前登录用户的详细信息,最直接的方式是使用数据库提供的系统函数。在SQL Server中,SUSER_SNAME() 返回当前登录的安全名称,而 SYSTEM_USER 返回更详细的连接上下文。这些函数能准确反映是谁在执行当前的存储过程,这对于审计日志和安全控制至关重要。
-- SQL Server: 获取当前用户
SELECT
    SUSER_SNAME() AS CurrentUser,
    SYSTEM_USER AS SystemUser,
    USER_NAME() AS DatabaseUser;

-- MySQL: 获取当前用户
SELECT CURRENT_USER();
SELECT USER();
上述代码展示了如何在两种主流数据库中获取用户信息。SUSER_SNAME() 返回的是Windows或SQL Server登录名,而 USER_NAME() 返回的是数据库内的用户名。在MySQL中,CURRENT_USER() 返回用于授权检查的用户名(host部分),而 USER() 返回客户端连接时指定的用户名。这些信息是后续权限检查的基础。
如何检查特定角色的成员身份?
检查当前用户是否属于某个特定角色,通常使用 IS_ROLEMEMBER() 函数(SQL Server)或 ROLES 表(MySQL)。这种方法比直接检查权限更高效,因为角色是权限的集合。例如,检查用户是否在 db_owner 或 db_datareader 角色中。

-- SQL Server: 检查角色成员身份
IF IS_ROLEMEMBER('db_owner') = 1
    PRINT 'User is db_owner';
ELSE IF IS_ROLEMEMBER('db_datareader') = 1
    PRINT 'User is db_datareader';
ELSE
    PRINT 'User has no specific role';

-- MySQL: 检查角色 (需MySQL 8.0+)
SELECT ROLE_NAME FROM information_schema.USER_PRIVILEGES WHERE GRANTEE LIKE CONCAT("'%", USER(), "'@%'");
在SQL Server中,IS_ROLEMEMBER() 返回1表示是成员,0表示不是,NULL表示角色不存在。这允许我们在存储过程中根据角色动态调整行为。在MySQL 8.0+中,可以通过查询 information_schema.USER_PRIVILEGES 来获取用户拥有的角色。注意,MySQL的角色检查可能需要特定的权限才能访问该视图。
如何查询具体的对象级权限?
除了角色,有时需要检查具体的对象级权限,如 SELECT、INSERT、UPDATE 等。这可以通过查询系统视图 sys.database_permissions(SQL Server)或 information_schema.TABLE_PRIVILEGES(MySQL)来实现。这种方法提供了最细粒度的权限信息。
-- SQL Server: 查询具体权限
SELECT
    permission_name,
    state_desc,
    object_name(major_id) AS ObjectName
FROM sys.database_permissions
WHERE grantee_principal_id = USER_ID()
AND major_id = OBJECT_ID('YourTableName');

-- MySQL: 查询表权限
SELECT PRIVILEGE_TYPE, TABLE_NAME
FROM information_schema.TABLE_PRIVILEGES
WHERE GRANTEE LIKE CONCAT("'%", USER(), "'@%'")
AND TABLE_NAME = 'YourTableName';
这段代码展示了如何查询特定表的权限。在SQL Server中,我们首先获取当前用户的ID,然后查询 sys.database_permissions 视图中与该用户相关的权限记录。在MySQL中,我们查询 information_schema.TABLE_PRIVILEGES 视图。这些信息可以帮助我们在存储过程中进行更精细的控制,例如,如果用户没有 UPDATE 权限,则拒绝执行更新操作。

















