








使用正则表达式辅助过滤特殊字符防御sql注入的核心做法是:在将用户输入传入数据库查询前,先通过白名单机制剔除所有非预期字符。具体而言,应针对数字、字母和特定安全符号构建匹配规则,利用`re.sub()`函数将非法字符替换为空字符串或进行转义处理。这样做能确保进入sql语句的变量仅包含合法数据,从而阻断恶意代码注入。需要注意的是,正则表达式无法替代参数化查询(prepared statements),它仅作为额外的清洗层,且必须严格定义允许通过的字符集,避免使用过于宽泛的黑名单。

如何编写针对数字ID的正则过滤规则
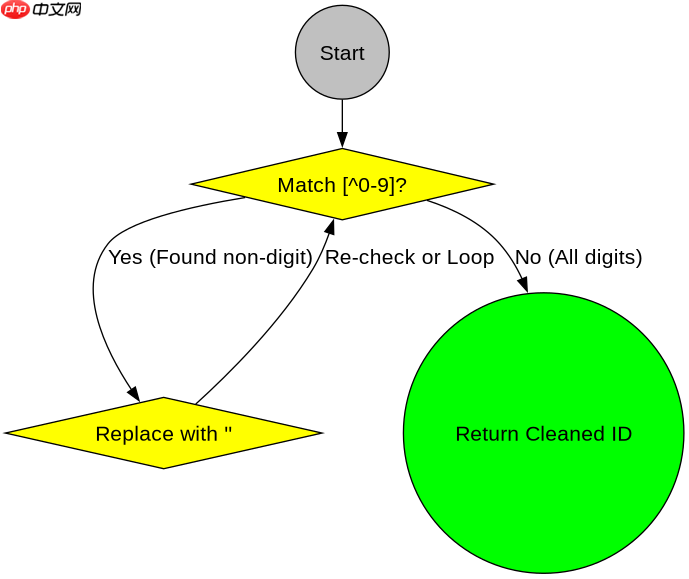
针对用户ID等纯数字字段,最安全的过滤方式是只允许数字字符,拒绝任何字母、符号或空格。可以通过编译一个匹配非数字字符的正则表达式,并将其替换为空串来实现彻底清洗。这种方法简单高效,适用于后端逻辑中明确知道字段类型的场景。
import re

def clean_numeric_input(user_input):
    # 定义正则:匹配所有非数字字符
    pattern = re.compile(r'[^0-9]')
    # 替换所有非数字字符为空字符串
    cleaned = pattern.sub('', user_input)
    return cleaned

# 测试用例
malicious_id = "1 OR 1=1; DROP TABLE users--"
safe_id = clean_numeric_input(malicious_id)
print(f"原始输入: {malicious_id}")
print(f"清洗后: {safe_id}")
# 输出: 清洗后: 11111
上述代码演示了当输入包含SQL注入常见载荷如`OR 1=1`时,正则表达式`[^0-9]`会移除所有非数字部分,最终只保留数字`11111`。这种强类型约束能有效防止基于整数的注入攻击。在实际应用中,清洗后的结果可直接用于构造SQL语句,但依然建议结合参数化查询以提供双重保障。
如何处理含字母的用户名输入过滤
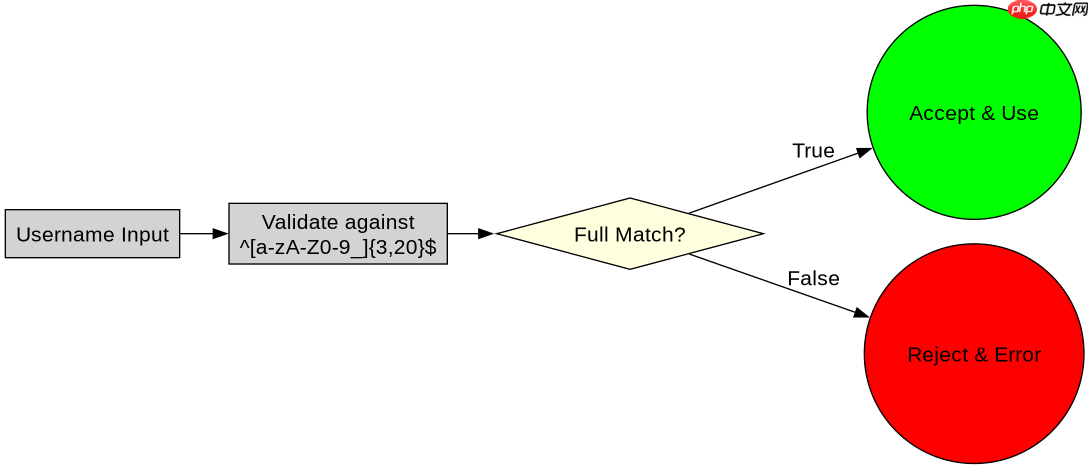
对于用户名等包含字母、数字及少量特殊符号(如下划线)的字段,需构建更复杂的白名单正则。通常允许ASCII字母、数字以及下划线,排除引号、分号、注释符等SQL关键字相关字符。通过`re.match`或`re.fullmatch`验证输入是否符合规范,不符合则拒绝或清洗。
import re

def validate_username(username):
    # 定义正则:只允许字母、数字和下划线,长度3-20
    pattern = re.compile(r'^[a-zA-Z0-9_]{3,20}$')
    if pattern.fullmatch(username):
        return username
    else:
        raise ValueError("Invalid username format")

# 测试用例
try:
    safe_user = validate_username("john_doe123")
    print(f"有效用户名: {safe_user}")
except ValueError as e:
    print(e)

try:
    malicious_user = validate_username("admin'; DROP TABLE users;--")
except ValueError as e:
    print(f"拦截注入: {e}")
该示例展示了如何使用全匹配正则`^[a-zA-Z0-9_]{3,20}$`来严格限制用户名格式。当输入包含单引号`'`、分号`;`或双横线`--`等SQL注入特征字符时,`fullmatch`将返回None并触发异常,从而阻止非法输入进入系统。这种基于白名单的验证方式比黑名单更可靠,因为它只接受已知安全的字符组合。
基于程序中某个输入、条件或结果的具体问题
在程序执行过程中,若用户输入包含未转义的引号,即使经过初步清洗,仍可能在某些边缘情况下导致SQL语法错误。例如,当清洗逻辑未能覆盖所有Unicode字符或存在编码转换漏洞时,攻击者可能利用宽字节注入绕过过滤。因此,必须确保清洗后的字符串在拼接进SQL语句时,其类型与数据库期望的类型完全一致,并始终优先使用参数化查询而非字符串拼接。


















