








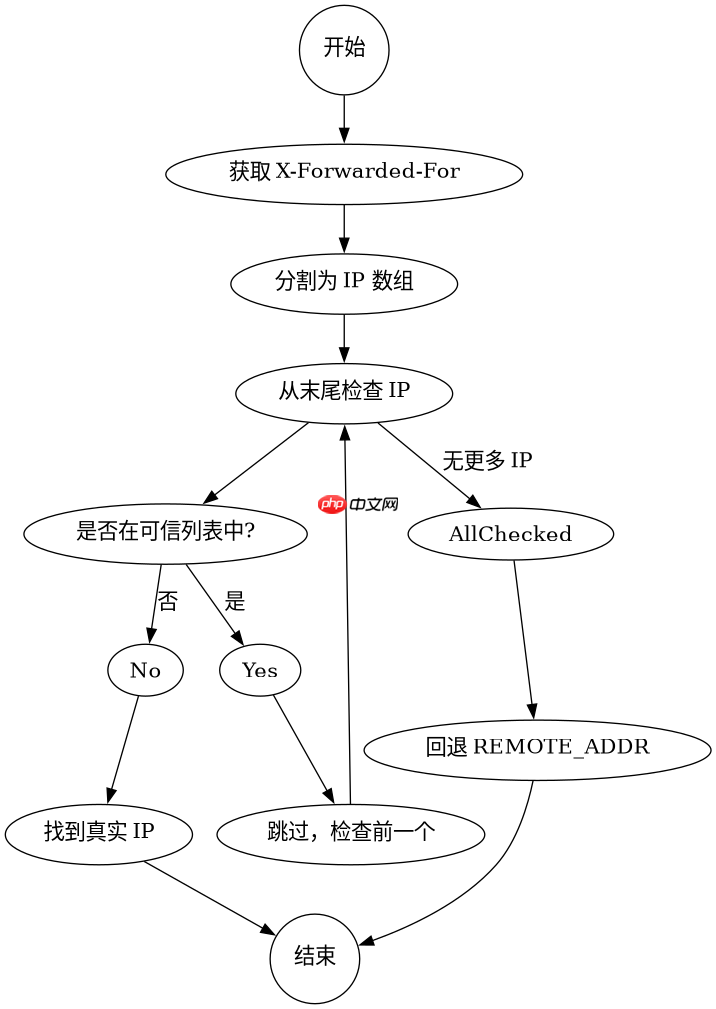
php 应信任 x-forwarded-for 头部中最后一个由受信任代理添加的 ip,即最接近客户端的真实 ip。具体做法是配置一个可信代理列表,遍历该头部以逗号分隔的 ip 数组,从后向前查找第一个不在可信列表中的 ip,即为真实客户端 ip。若请求未通过可信代理或头部缺失,则回退使用 $_server['remote_addr']。此逻辑可防止攻击者伪造 x-forwarded-for 来隐藏真实来源。

如何解析 X-Forwarded-For 头部获取真实 IP
直接回答:通过解析 X-Forwarded-For 头部的逗号分隔列表,并过滤掉已知代理 IP,可以获取最接近客户端的真实 IP。实现时,需先定义可信代理的 IP 范围(如内网段或云服务商 IP),然后从右向左扫描 IP 列表,跳过所有可信代理,返回第一个不可信 IP。如果所有 IP 都可信或列表为空,则使用远程地址。
<?php
function getRealIp($trustedProxies = ['10.0.0.0/8', '172.16.0.0/12', '192.168.0.0/16']) {
    $headers = ['X-Forwarded-For', 'X-Real-IP', 'Client-IP'];
    $ip = null;

    foreach ($headers as $header) {
        if (isset($_SERVER[$header])) {
            $ip = $_SERVER[$header];
            break;
        }
    }

    if (!$ip) {
        return $_SERVER['REMOTE_ADDR'] ?? '0.0.0.0';
    }

    // 处理 X-Forwarded-For 可能包含多个 IP 的情况
    if (strpos($ip, ',') !== false) {
        $ips = array_map('trim', explode(',', $ip));
        // 从后往前找,找到第一个非代理 IP
        for ($i = count($ips) - 1; $i >= 0; $i--) {
            if (!isTrustedProxy($ips[$i], $trustedProxies)) {
                return $ips[$i];
            }
        }
    } else {
        if (!isTrustedProxy($ip, $trustedProxies)) {
            return $ip;
        }
    }

    return $_SERVER['REMOTE_ADDR'] ?? '0.0.0.0';
}

function isTrustedProxy($ip, $trustedProxies) {
    foreach ($trustedProxies as $proxy) {
        if (filter_var($ip, FILTER_VALIDATE_IP, FILTER_FLAG_IPV4) &&
            ip_in_range($ip, $proxy)) {
            return true;
        }
    }
    return false;
}

function ip_in_range($ip, $range) {
    if (strpos($range, '/') == false) {
        $range .= '/32';
    }
    list($range, $length) = explode('/', $range);
    $range = ip2long($range);
    $ip = ip2long($ip);
    $mask = -pow(2, 32 - $length);
    $range &= $mask;
    return ($ip & $mask) == $range;
}

// 示例调用
$realIp = getRealIp();
echo "Real IP: " . $realIp;
?>
当 X-Forwarded-For 与 X-Real-IP 冲突时如何处理
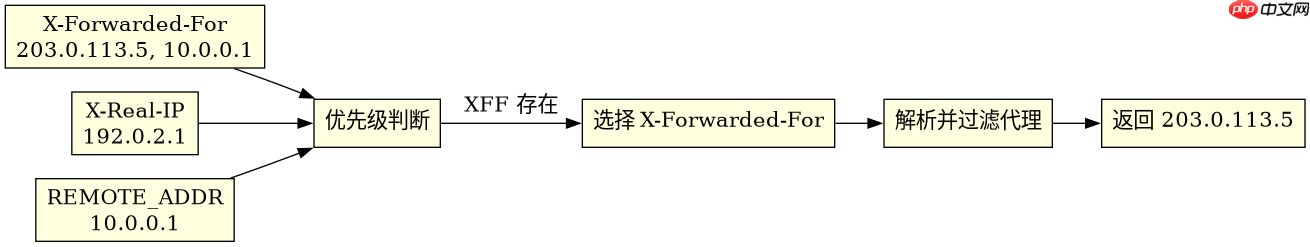
直接回答:当多个头部同时存在且值不一致时,应优先信任 X-Forwarded-For,因为它能记录完整的代理链,而 X-Real-IP 通常只包含单个 IP。在代码实现中,按优先级顺序检查头部:X-Forwarded-For 最高,其次是 X-Real-IP,最后是 REMOTE_ADDR。如果 X-Forwarded-For 存在,则忽略其他头部,除非其内容被确认为伪造(即所有 IP 均为可信代理)。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
立即学习“PHP免费学习笔记(深入)”;
<?php
// 模拟不同头部场景
$_SERVER['HTTP_X_FORWARDED_FOR'] = '203.0.113.5, 198.51.100.1';
$_SERVER['HTTP_X_REAL_IP'] = '192.0.2.1';
$_SERVER['REMOTE_ADDR'] = '10.0.0.1';

$trustedProxies = ['10.0.0.0/8'];

// 使用之前的 getRealIp 函数
$realIp = getRealIp($trustedProxies);
echo "Resolved IP: " . $realIp; // 输出: 198.51.100.1
?>
如果所有 IP 都在可信代理列表中怎么办
直接回答:如果 X-Forwarded-For 中的所有 IP 都在可信代理列表中,说明请求完全来自内部网络或受控代理,此时无法确定最终用户 IP,应安全地回退到 $_SERVER['REMOTE_ADDR'],它代表直接连接服务器的最后一个节点。这种情况常见于负载均衡器集群内部转发,外部攻击者无法伪造可信代理 IP,因此回退值是安全的。



















