








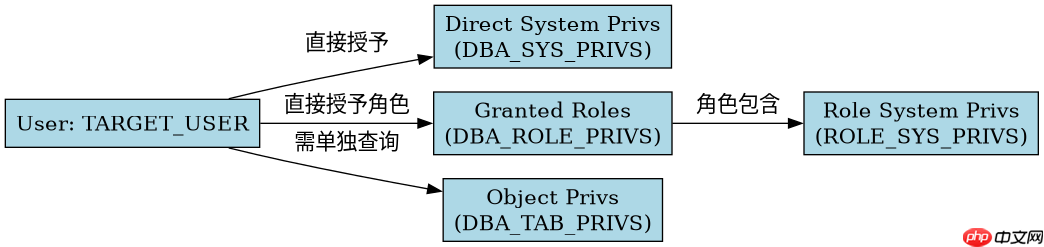
在oracle中,要彻底查询某个用户继承的所有底层权限,必须同时查询该用户直接获得的权限以及通过角色间接获得的权限。具体做法是联合查询 dba_sys_privs、dba_role_privs 和 role_sys_privs 等数据字典视图,将直接授予的系统权限、直接授予的角色以及角色包含的系统权限进行关联展开。这样做可以确保不会遗漏任何通过角色层级传递的权限,从而得到一份完整的权限清单。
如何区分直接授予的权限与通过角色继承的权限
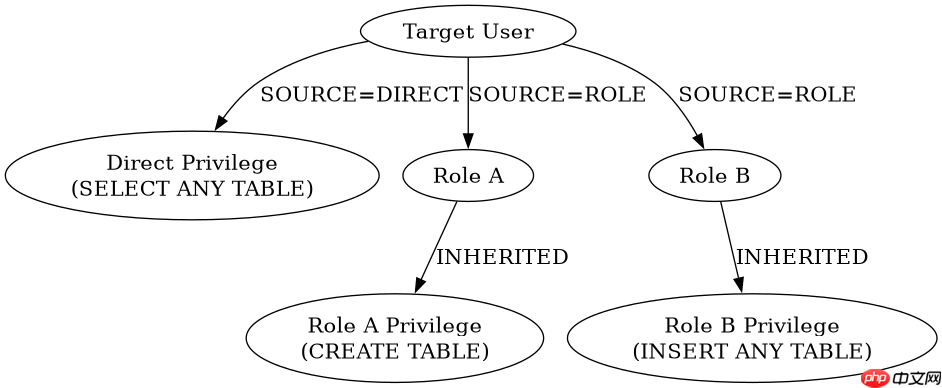
直接授予的权限是指管理员使用 GRANT 语句直接赋予用户的权利,而通过角色继承的权限则是用户被赋予某个角色后,自动获得该角色所包含的所有权限。区分这两者的关键在于查询不同的数据字典视图。直接系统权限存储在 DBA_SYS_PRIVS 中,直接授予的角色存储在 DBA_ROLE_PRIVS 中。要获取角色背后的具体权限,则需要进一步查询 ROLE_SYS_PRIVS。这种分层结构意味着一个用户可能没有直接的 CREATE TABLE 权限,但如果其拥有的角色中包含此权限,他依然可以使用该功能。
SELECT 'DIRECT' AS SOURCE_TYPE,
       USERNAME,
       PRIVILEGE
FROM DBA_SYS_PRIVS
WHERE USERNAME = 'TARGET_USER'
UNION ALL
SELECT 'ROLE_INHERITED' AS SOURCE_TYPE,
       RP.RP.ROLE,
       RSP.PRIVILEGE
FROM DBA_ROLE_PRIVS RP
JOIN ROLE_SYS_PRIVS RSP ON RP.GRANTED_ROLE = RSP.ROLE
WHERE RP.GRANTEE = 'TARGET_USER';
上述代码展示了如何构建一个查询来区分权限来源。首先从 DBA_SYS_PRIVS 中选取直接授予给 TARGET_USER 的系统权限,标记为 DIRECT。然后,通过连接 DBA_ROLE_PRIVS 和 ROLE_SYS_PRIVS,找出该用户拥有的所有角色,并提取这些角色所持有的系统权限,标记为 ROLE_INHERITED。执行结果将列出两列:权限来源类型和具体的权限名称。开发者可以根据 SOURCE_TYPE 字段清晰地判断某项权限是直接赋予还是间接继承。注意,实际使用时需将 TARGET_USER 替换为目标用户名,且执行该查询需要具有 SELECT_CATALOG_ROLE 或相应的数据字典访问权限。

如何处理嵌套角色带来的深层权限继承
Oracle支持角色的嵌套,即一个角色可以被授予另一个角色。这种情况下,权限继承链条会变长。例如,用户A拥有角色B,角色B又拥有角色C,那么用户A最终会拥有角色C中的所有权限。仅查询一层角色关系无法彻底揭示所有底层权限,必须递归地展开所有层级的角色。在Oracle 11g及更高版本中,可以使用 CONNECT BY 子句配合 DBA_ROLE_PRIVS 视图来实现这种递归查询,从而追踪到最底层的权限。

WITH RECURSIVE_ROLES AS (
    SELECT GRANTEE, GRANTED_ROLE, 1 AS LEVEL_NUM
    FROM DBA_ROLE_PRIVS
    WHERE GRANTEE = 'TARGET_USER'
    UNION ALL
    SELECT rr.GRANTEE, drp.GRANTED_ROLE, rr.LEVEL_NUM + 1
    FROM RECURSIVE_ROLES rr
    JOIN DBA_ROLE_PRIVS drp ON rr.GRANTED_ROLE = drp.GRANTEE
)
SELECT rr.GRANTEE,
       rr.GRANTED_ROLE,
       rsp.PRIVILEGE,
       rr.LEVEL_NUM
FROM RECURSIVE_ROLES rr
JOIN ROLE_SYS_PRIVS rsp ON rr.GRANTED_ROLE = rsp.ROLE
ORDER BY rr.GRANTEE, rr.LEVEL_NUM;
这段代码使用了CTE(公共表表达式)来实现递归查询。初始部分选择直接授予 TARGET_USER 的角色。递归部分则将当前找到的每个角色作为新的 GRANTEE,继续在 DBA_ROLE_PRIVS 中查找其被授予的其他角色,直到没有更多嵌套角色为止。最后,将递归生成的所有角色与 ROLE_SYS_PRIVS 连接,获取具体的系统权限,并保留层级信息 LEVEL_NUM。这有助于理解权限的深度和来源路径。如果存在循环引用(虽然Oracle通常禁止),此查询可能会报错,但在正常配置下能准确反映深层继承关系。
当用户拥有特定系统权限时,其对应的对象权限是否自动生效
这是一个常见的误解。在Oracle中,系统权限(如 CREATE TABLE)和对象权限(如 SELECT ON scott.emp)是两个独立的体系。拥有创建表的系统权限并不意味着自动拥有对现有表的选择权。同样,通过角色继承系统权限也不自动带来对象权限。对象权限必须单独授予给用户或角色。因此,即使查询结果显示用户拥有大量的系统权限,如果要检查其对特定数据库对象的访问能力,仍需额外查询 DBA_TAB_PRIVS 或 DBA_COL_PRIVS。系统权限决定“能做什么操作”,对象权限决定“能对哪些数据做操作”。




















