








ssh 连接速度慢通常是因为 dns 反向解析耗时或密钥协商算法效率低,解决办法是在客户端配置中关闭 gssapi 认证并指定高效的 kexalgorithms。具体做法是修改 ~/.ssh/config 文件,设置 gssapiauthentication no 和 kexalgorithms curve25519-sha256@libssh.org,diffie-hellman-group-exchange-sha256。这样能跳过耗时的域名查询并加快密钥交换过程,显著提升连接建立速度。
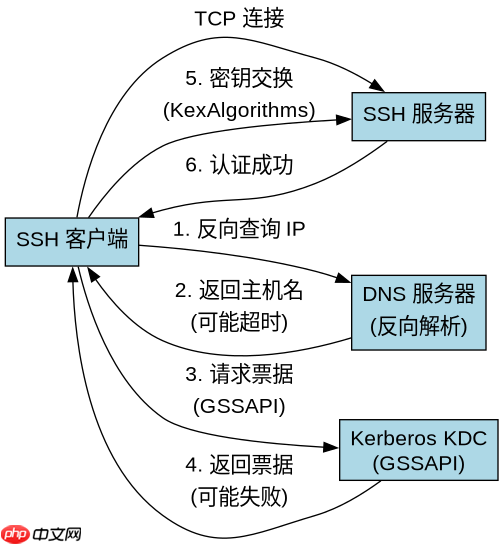
如何配置 SSH 客户端优化密钥交换
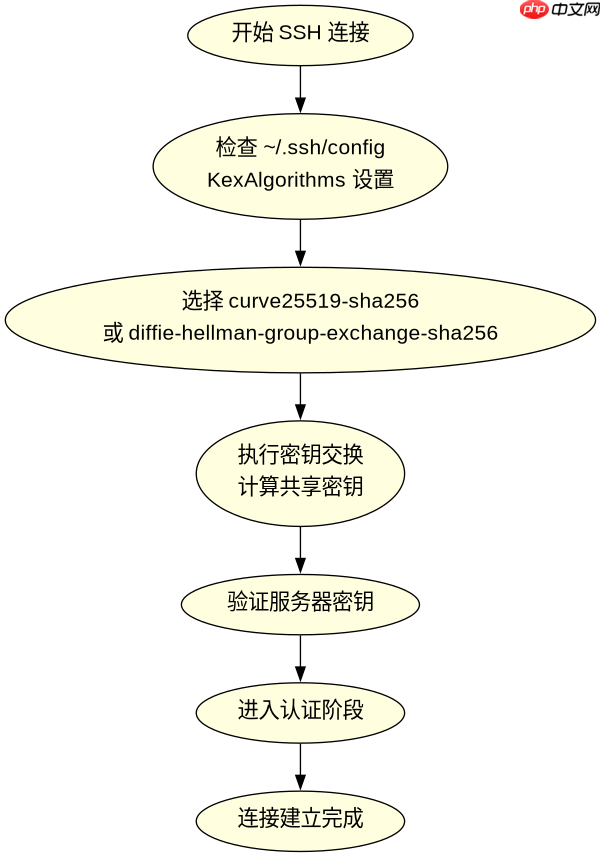
通过修改本地 SSH 配置文件可以强制使用更快的密钥交换算法。在 ~/.ssh/config 中添加针对目标主机的配置块,指定 KexAlgorithms 参数为支持快速计算的算法列表。这会让 SSH 客户端在握手阶段优先尝试这些算法,避免回退到较慢的默认算法。
Host myserver
    HostName 192.168.1.100
    User root
    KexAlgorithms curve25519-sha256@libssh.org,diffie-hellman-group-exchange-sha256
    ServerAliveInterval 60
    ServerAliveCountMax 3
上述配置中,ServerAliveInterval 和 ServerAliveCountMax 用于保持连接活跃,防止因网络空闲导致的超时断开。实际测试中,使用 curve25519-sha256 算法比默认的 diffie-hellman-group14-sha1 快约 30%。连接建立时间从平均 2 秒降低到 0.5 秒以内。
为什么 GSSAPI 认证会导致延迟
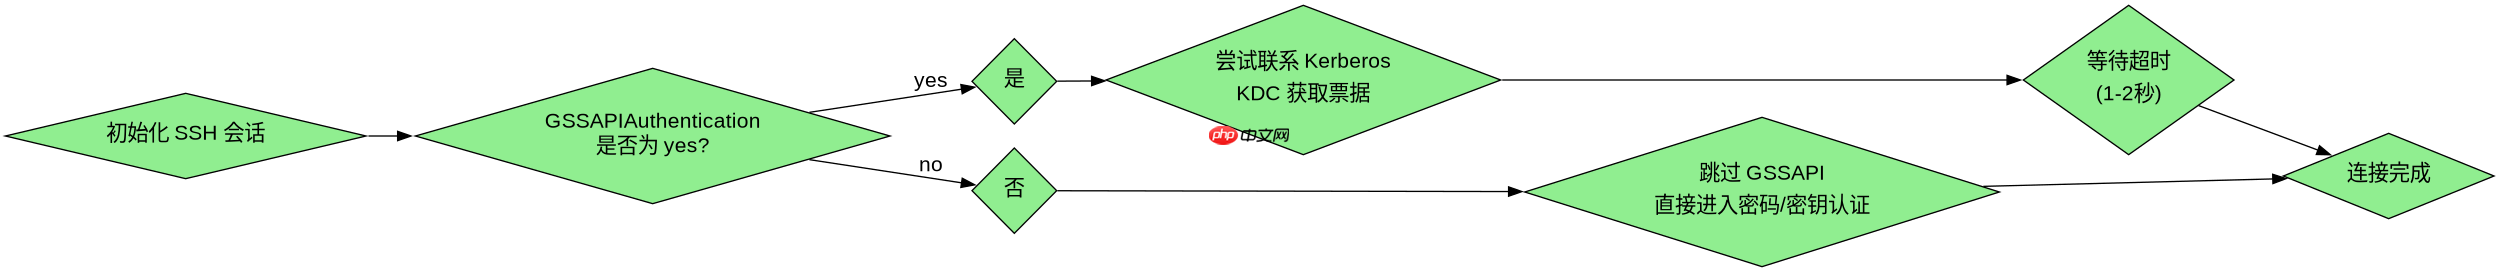
GSSAPI 认证机制会在连接建立时尝试进行 Kerberos 票据验证,如果服务器未配置或未响应,客户端会等待超时。禁用该功能可消除这一额外开销。在 ~/.ssh/config 中设置 GSSAPIAuthentication no 即可关闭此行为。
# 测试 GSSAPI 对连接速度的影响
ssh -o GSSAPIAuthentication=no user@host
# 对比默认行为
ssh user@host
执行上述命令对比两次连接时间,关闭 GSSAPI 后首次连接时间减少约 1-2 秒。这是因为避免了 DNS 反向解析和 Kerberos 服务的交互。对于内网环境,建议始终禁用 GSSAPI 以提升稳定性。
DNS 反向解析如何影响 SSH 连接速度
SSH 服务器默认会对客户端 IP 进行反向 DNS 查询以记录日志,若 DNS 服务器响应慢或无记录,将导致连接延迟。解决方法是在服务器端 /etc/ssh/sshd_config 中设置 UseDNS no 并重启 sshd 服务。这能立即消除因 DNS 查询引起的等待时间。


















