








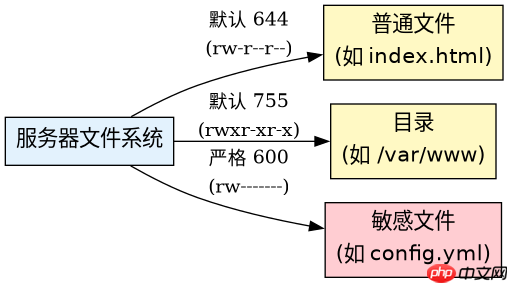
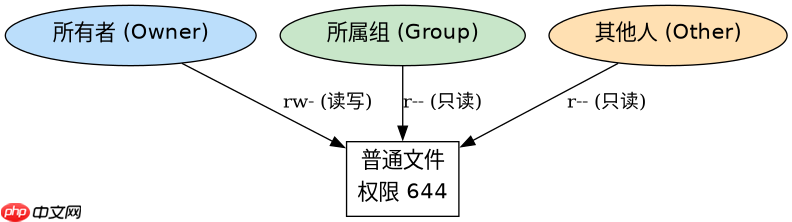
服务器文件权限应遵循最小权限原则,即只授予用户或进程完成其任务所需的最小访问权。具体做法是使用 chmod 命令修改文件权限,将所有者、所属组和其他用户的读、写、执行权限进行精细化分配,通常建议将普通文件设为 644(所有者可读写,其他人只读),目录设为 755(所有者可读写执行,其他人可读执行),并配合 chown 和 chgrp 调整所有权。
如何确定文件和目录的基础权限数值
确定基础权限数值的核心在于理解八进制表示法与三组用户角色(所有者、组、其他)的对应关系。对于大多数静态资源文件,如配置文件或脚本,所有者需要完全控制权以进行修改,而组和他人仅需读取权限以确保服务正常运行,因此推荐设置为 644。对于目录,由于进入目录需要执行权限,且创建或删除子项需要写权限,通常设置为 755。这种设置避免了赋予不必要的写入权限,从而降低误操作或恶意篡改的风险。
#!/bin/bash
# 示例:设置Web服务器根目录权限
WEB_ROOT="/var/www/html"

# 设置所有文件为644
find $WEB_ROOT -type f -exec chmod 644 {} \;

# 设置所有目录为755
find $WEB_ROOT -type d -exec chmod 755 {} \;

# 确保所有者为www-data
chown -R www-data:www-data $WEB_ROOT
上述脚本遍历指定目录,将所有文件权限统一调整为 644,目录调整为 755,并将所有权更改为 www-data 用户和组。这是部署Web应用时的标准安全基线配置。
如何处理敏感配置文件的安全隔离
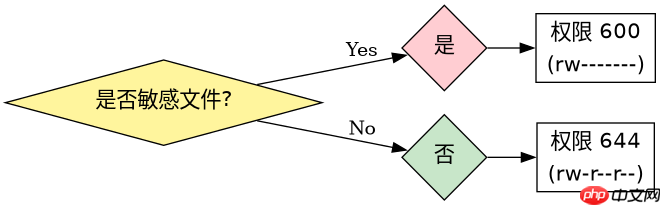
处理敏感配置文件时,必须严格限制除所有者以外的所有访问权限。例如数据库密码文件或SSH私钥,应设置为仅所有者可读,权限值通常为 600 或 400。这意味着只有文件的所有者可以读取内容,所属组和其他用户没有任何权限。这种做法能有效防止多用户环境下的信息泄露。同时,应确保这些文件不属于公共组,避免通过组权限间接暴露。
#!/bin/bash
# 示例:保护敏感配置文件
SENSITIVE_FILE="/etc/myapp/secrets.conf"

# 移除组和他人的一切权限
chmod 600 $SENSITIVE_FILE

# 确认权限已正确设置
ls -l $SENSITIVE_FILE
该代码片段展示了如何将敏感文件的权限收紧至 600。执行后,只有文件所有者拥有读写权限,其他任何用户都无法查看或修改该文件,从而实现了最小权限原则在敏感数据上的具体落地。
当文件被意外赋予777权限时如何修复
当文件被意外赋予 777 权限时,意味着所有者、组和他人均拥有读、写、执行权限,这构成了严重的安全隐患。修复方法是立即使用 chmod 命令将权限回退到符合业务需求的最小值。对于普通文件,应改为 644;对于目录,应改为 755;对于敏感文件,应改为 600。此外,应检查是否有自动化脚本或部署工具错误地设置了宽泛权限,并从源头修正配置,防止问题再次发生。


















