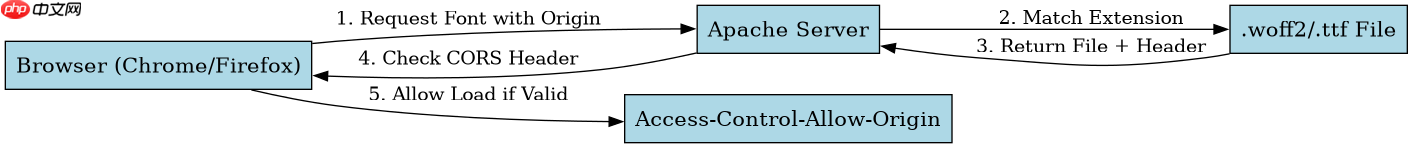
在 apache 中配置 url 重写以实现 web-font 跨域加载,核心做法是修改站点的 .htaccess 文件或虚拟主机配置,通过 rewriterule 指令拦截对字体文件(如 .woff2、.ttf)的请求,并动态添加 access-control-allow-origin 响应头。这样浏览器就能识别该请求为合法的跨域资源,从而允许前端 css 中的 @font-face 规则正常加载字体。
如何针对特定域名限制字体文件的跨域访问
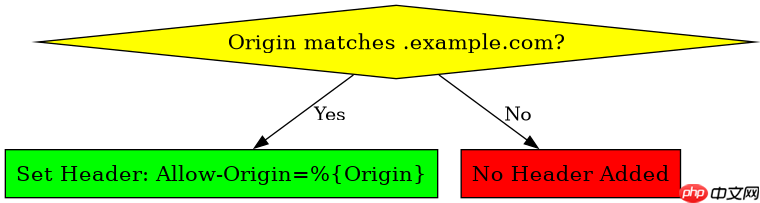
若只需允许特定来源(如 example.com)加载字体,可通过 SetEnvIf 获取 Origin 请求头,并在匹配时设置响应头。这种方式比通配符更安全,能防止任意网站盗用你的字体资源。
<FilesMatch "\.(ttf|otf|woff|woff2)$">
    SetEnvIf Origin "^(https?://.+\.example\.com)$" ORIGIN_IS_DOMAIN=$1
    Header always set Access-Control-Allow-Origin "%{ORIGIN_IS_DOMAIN}e" env=ORIGIN_IS_DOMAIN
</FilesMatch>
上述配置使用 FilesMatch 仅作用于字体文件扩展名。当请求的 Origin 以 https:// 或 http:// 开头且域名后缀为 .example.com 时,Apache 会将匹配的源地址存入环境变量 ORIGIN_IS_DOMAIN。随后 Header 指令将该环境变量的值赋给 Access-Control-Allow-Origin。如果 Origin 不匹配,则不会添加该头部,浏览器将拒绝跨域加载。
如何允许所有域名访问字体文件
若希望任何网站都能加载你服务器上的字体文件,可以直接对所有字体请求返回通配符 * 的跨域头。这是最简单的配置方式,适用于公开字体库或无需权限控制的场景。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。

<FilesMatch "\.(ttf|otf|woff|woff2)$">
    Header always set Access-Control-Allow-Origin "*"
</FilesMatch>
此配置直接对所有符合扩展名模式的请求添加 Access-Control-Allow-Origin: *。由于使用了 always 关键字,即使发生错误(如 404),响应头也会被发送,确保浏览器能正确解析跨域状态。注意,使用通配符时不能同时发送 Access-Control-Allow-Credentials: true,否则浏览器会忽略该头部。
URL 重写模式下如何处理带查询参数的字体请求
当字体文件 URL 包含查询参数(如 ?v=1.0)时,标准的 FilesMatch 依然有效,因为它是基于文件名模式匹配的。但若使用 RewriteRule 进行更复杂的 URL 重写,需确保正则表达式能正确捕获带参数的路径,并保留原始查询字符串以生成正确的跨域头或重定向目标。
在使用 RewriteRule 时,建议结合 QSA(Query String Append)标志,以确保查询参数不被丢弃。例如,若要将 /fonts/custom.woff2?v=1 映射到内部路径并添加跨域头,可如下配置:
RewriteEngine On
RewriteRule ^fonts/(.*\.(?:ttf|otf|woff|woff2))$ /internal/fonts/$1 [L,QSA]
<FilesMatch "\.(ttf|otf|woff|woff2)$">
    Header always set Access-Control-Allow-Origin "*"
</FilesMatch>
该配置首先通过 RewriteRule 将外部请求重写至内部目录,QSA 保证 ?v=1 被保留。随后 FilesMatch 再次匹配最终的文件名,添加跨域头。这种组合方式既实现了 URL 规范化,又确保了跨域头的正确注入。